
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
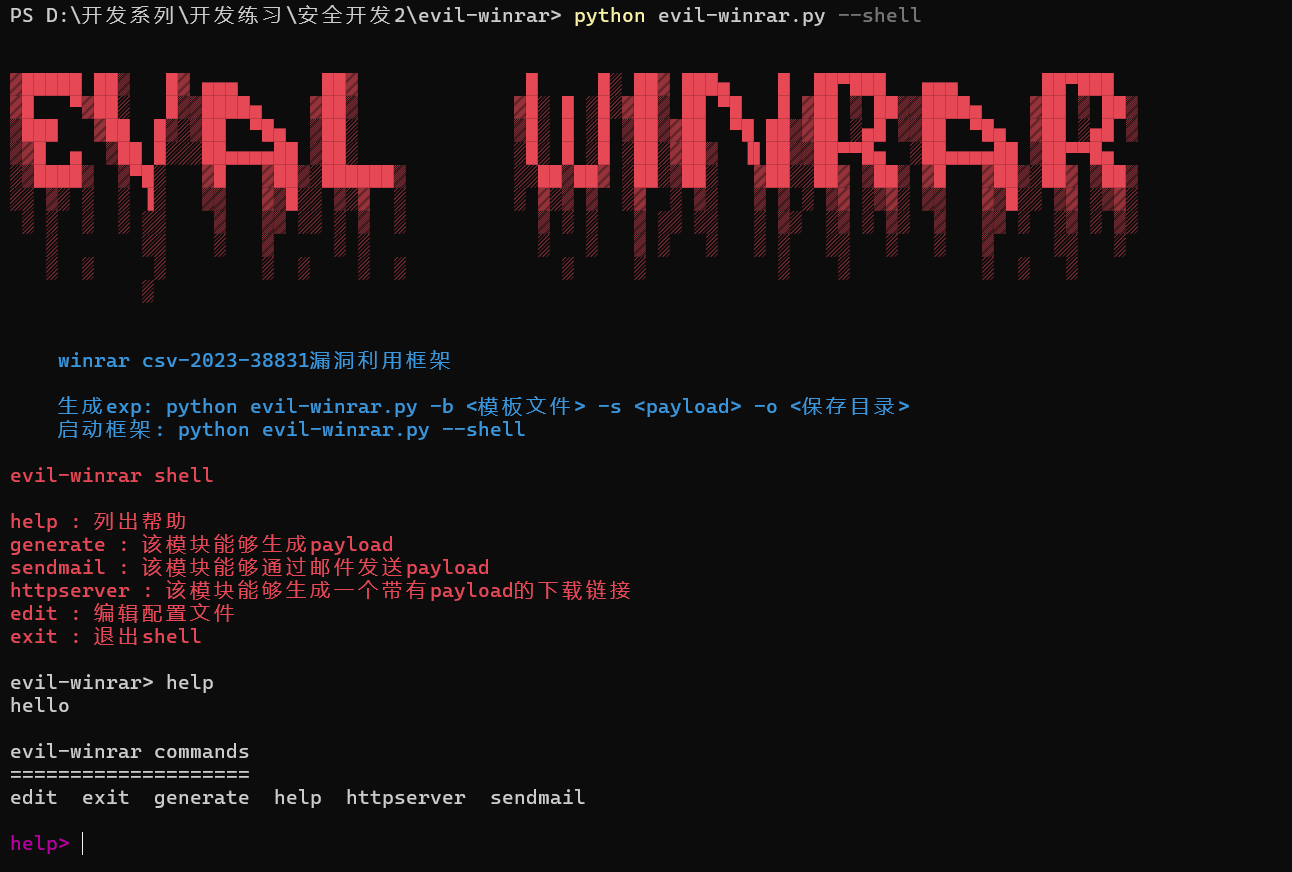
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831漏洞利用和社会工程学攻击框架 (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social Engineering Attack Framework)
 omarothmann/embedded-backdoor-connection
Это демонстрационное видео показывает, как мы можем управлять устройством жертвы, отправив ей безобидный на вид PDF-файл, который на самом деле…
 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
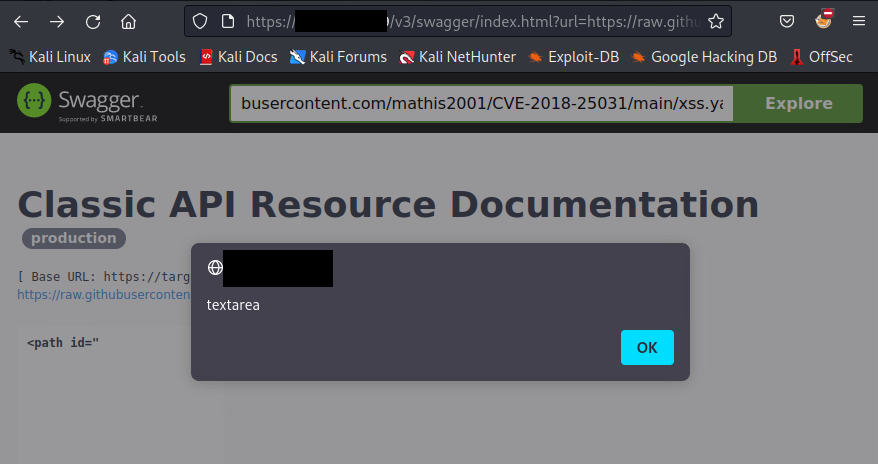 mathis2001/cve-2018-25031
CVE-2018-25031 тесты
 retr0-code/signhere
SignHere — реализация CVE-2017-11882. SignHere — конструктор вредоносных RTF-документов и VBScript-пейлоадов.
 bardlaudian/cve-2025-24071
Генератор PoC на Python без зависимостей для CVE-2025-24071, который создаёт вредоносный файл .library-ms в ZIP для запуска раскрытия NTLM-хеша в…
 vighnesh91/severitas
Авторизованный фреймворк для симуляции социальной инженерии с изолированной loopback-лабораторией, генерацией синтетической аудитории, предполётными…
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Доказательство концепции
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Автоматизирует создание и размещение JavaScript XSS-пейлоада для установки вредоносного модуля темы, вызывающего reverse shell через удалённое…
 g33xter/cve-2021-28079
Доказательство концепции эксплуатации уязвимости XSS в Jamovi <=1.6.18. Демонстрирует создание вредоносных .omv-документов с JavaScript-нагрузками…
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Этот скрипт представляет собой концепт-доказательство (PoC) для CVE-2024-21413, критической уязвимости, обнаруженной в Microsoft Outlook с оценкой…
 quinnbast/malicious-mcp
Репозиторий Proof-of-concept, демонстрирующий, как ненадёжный MCP-сервер может украсть буквально всё...
 bartfroklage/cve-2024-37383-poc
Доказательство концепции для CVE-2024-37383
 unhackerencapital/pdfernetremotelo
PoC — концептуальная демонстрация уязвимостей CVE-2024-4367 и CVE-2023-38831 в одном скрипте
 v35hr4j/cve-2022-1597
Плагин, используемый в качестве компаньона для тем Discy и Himer, не очищает и не экранирует параметр в форме сброса пароля, что делает возможным…








