

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-37383-POC — Доказательство концепции для CVE-2024-37383 | Kitploit

Инструменты/GitHubGitHub/bartfroklage/cve-2024-37383-poc
Инструменты фишингаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и Образование
GitHubbartfroklage/cve-2024-37383-poc

CVE-2024-37383-POC

Доказательство концепции для CVE-2024-37383

Репозиторий
51322 лет назадЕщё не проверено
Поделиться

CVE-2024-37383-POC

Доказательство концепции для CVE-2024-37383

Введение

Этот репозиторий содержит доказательство концепции для XSS-уязвимости в roundcube: CVE-2024-37383.

Дополнительную информацию об этой уязвимости можно найти: здесь

Шаги

Запуск Roundcube

Если у вас ещё нет запущенного экземпляра roundcube, вы можете использовать скрипт start_roundcube.sh для этого.

Вам потребуется установленный Docker.

Скрипт настроен на работу с gmx, но вы можете изменить переменные в скрипте, если хотите работать с другим почтовым провайдером. Почтовый провайдер должен поддерживать IMAP.

Отправка письма с полезной нагрузкой

Ниже приведены примеры команд, которые вы можете использовать для отправки письма с полезной нагрузкой.

python3 exploit.py -e [email protected] -p 'your app password' -t [email protected]

Эта команда предполагает, что вы используете gmail для отправки письма; вам понадобится пароль приложения, который можно запросить здесь.

python3 exploit.py -e [email protected] -p 'email.password' -t [email protected] -sh your.smtp.host -sp 587

Если вы используете другой почтовый провайдер для отправки письма.

Проверка почты в roundcube

Проверьте почту в экземпляре roundcube. Если вы нажмете на ссылку, должно появиться предупреждение.
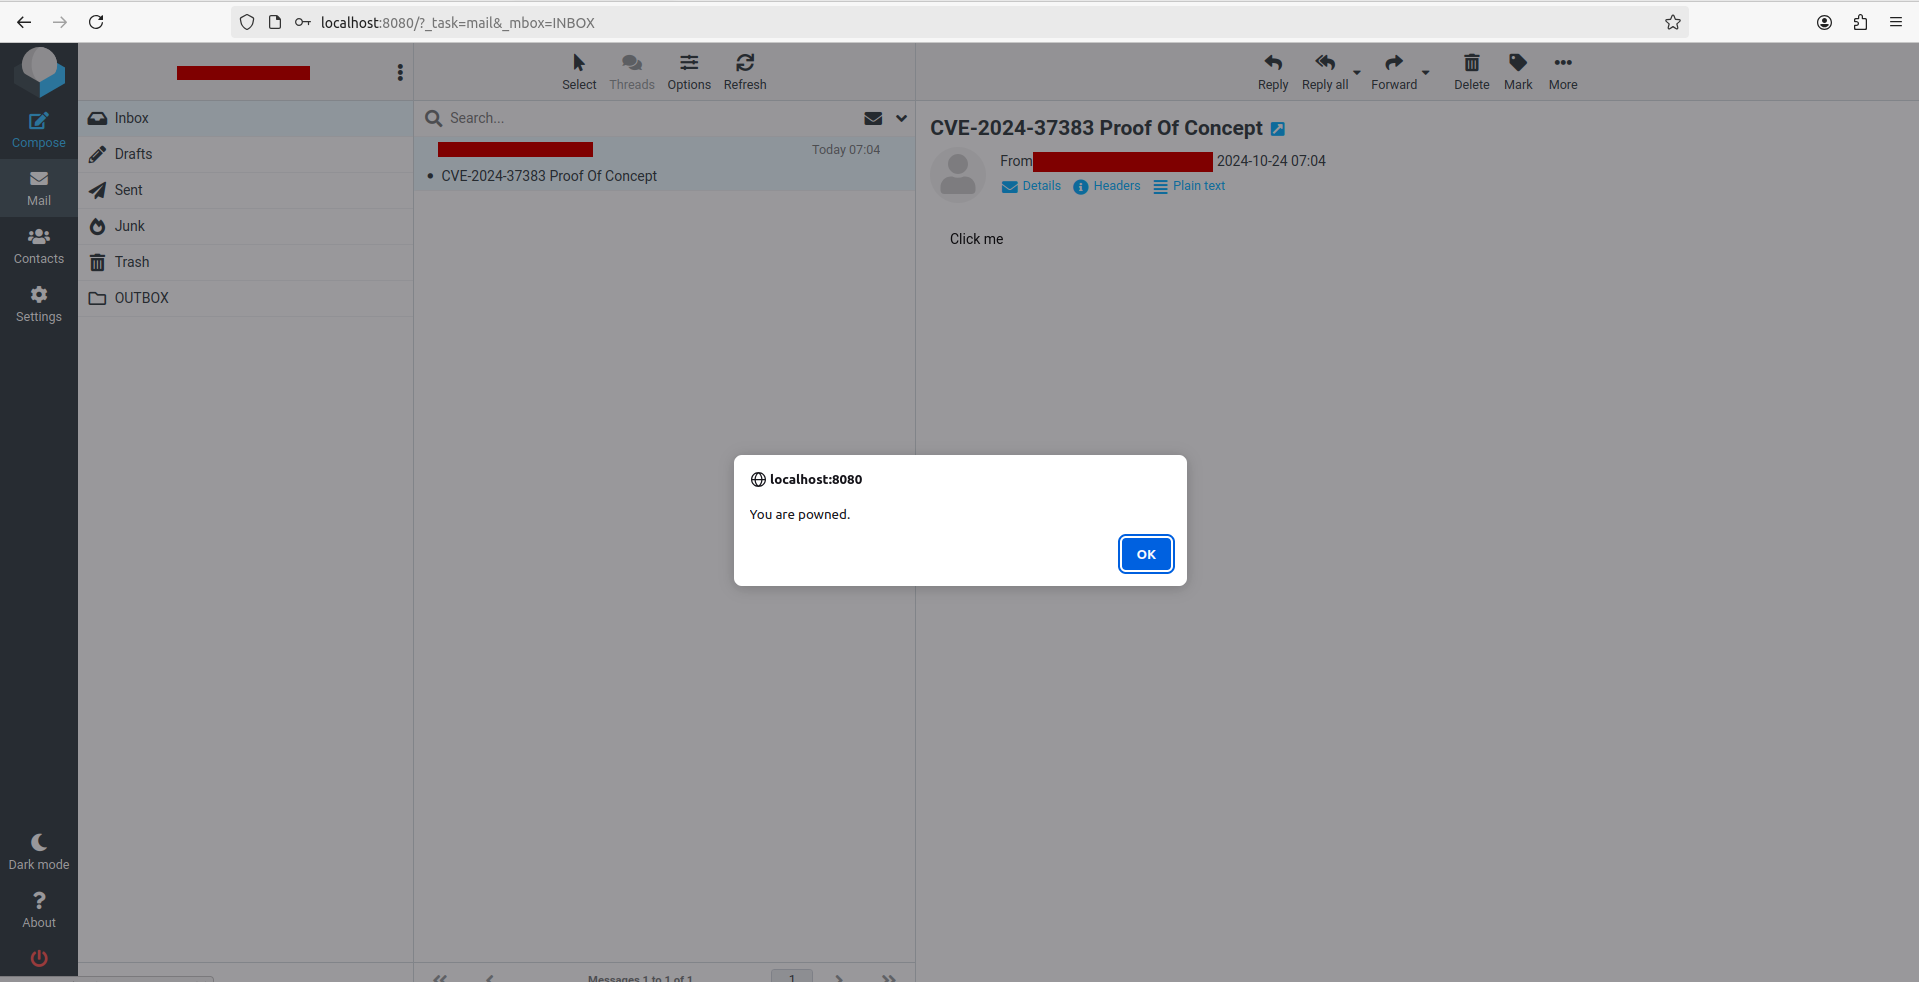
Скриншот

Примечание

Эта полезная нагрузка всё ещё требует, чтобы пользователь нажал; если у вас есть идея полезной нагрузки, не требующей нажатия, пожалуйста, сообщите мне.

X: @Gibout2f

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





