Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
begal-c2 — Панель управления на Flask и Socket.IO с агентом в виде вредоносного браузерного расширения, который собирает учётные данные, похищает файлы через Telegram и выполняет удалённые команды для веб-камеры, скриншотов и микрофона. | Kitploit
Инструменты/GitHubGitHub/xsanflip/begal-c2
Инструменты фишингаЭксфильтрация данныхПост-эксплуатацияВеб-безопасностьКомандование и УправлениеОбучение и ОбразованиеRed TeamingРазработка Полезной НагрузкиТроян Удаленного Доступа
GitHubxsanflip/begal-c2

begal-c2

Панель управления на Flask и Socket.IO с агентом в виде вредоносного браузерного расширения, который собирает учётные данные, похищает файлы через Telegram и выполняет удалённые команды для веб-камеры, скриншотов и микрофона.

8334 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий

B.E.G.A.L - C2 v2.0 (Финальная документация)

B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting — Шлюз эксфильтрации через бэкдор для продвинутого сбора данных) — это интерактивная веб-панель управления и контроля (C2), созданная на Python (Flask и Socket.IO). Эта платформа специально разработана для содействия исследованиям в области кибербезопасности, симуляций Red Teaming и образовательных целей, чтобы понять, как современные вредоносные программы/ботнеты осуществляют эксфильтрацию данных и удалённо управляют целями (ботами).
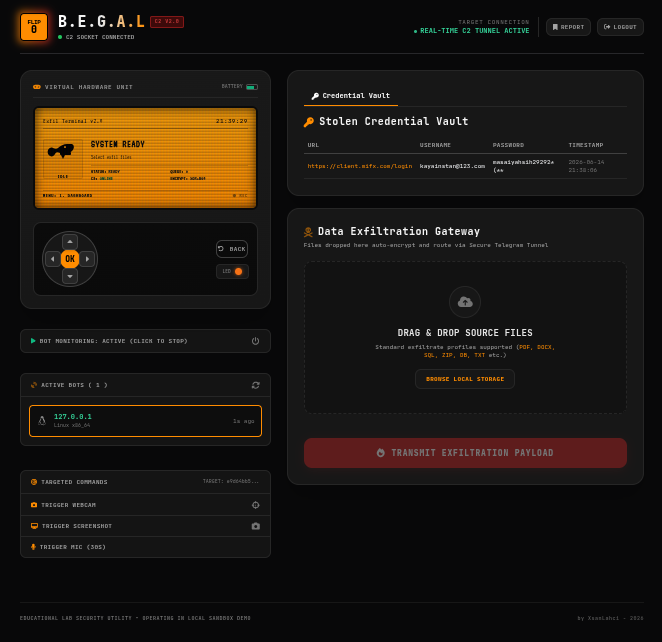
Screenshot From 2026-06-14 21-39-44

⚠️ ЮРИДИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ И ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ (ОЧЕНЬ ВАЖНО)

ЭТОТ ПРОЕКТ БЫЛ СОЗДАН ИСКЛЮЧИТЕЛЬНО В ОБРАЗОВАТЕЛЬНЫХ ЦЕЛЯХ И ДЛЯ ИССЛЕДОВАНИЙ В ОБЛАСТИ КИБЕРБЕЗОПАСНОСТИ.

Любое неправомерное использование этого инструмента для незаконной деятельности, несанкционированных атак на системы, кражи данных или иных киберпреступлений СТРОГО ЗАПРЕЩЕНО. Автор, разработчики и участники не несут ответственности за любые потери, ущерб или судебные иски, возникшие в результате использования этого программного обеспечения.

Вы полностью несёте ответственность за свои действия. Используя этот инструмент, вы соглашаетесь соблюдать все применимые законы:

  • Законодательство Индонезии: Соблюдайте Закон об электронной информации и транзакциях (UU ITE), в частности статьи, касающиеся незаконного доступа и перехвата электронных систем.
  • Международное право: Подчиняйтесь международным нормам о киберпреступности и законодательству вашей юрисдикции (например, Computer Fraud and Abuse Act/CFAA в США, Computer Misuse Act в Великобритании, регламентам GDPR и т.д.). Используйте этот инструмент только на системах, которыми вы владеете, или на системах, на которые вы получили письменное разрешение (Rules of Engagement) от владельца системы.

✨ Основные возможности и функции

  1. Панель C2 в реальном времени: Мониторинг статусов заражённых ботов/целей в реальном времени через WebSockets с простой визуализацией географического картографирования.
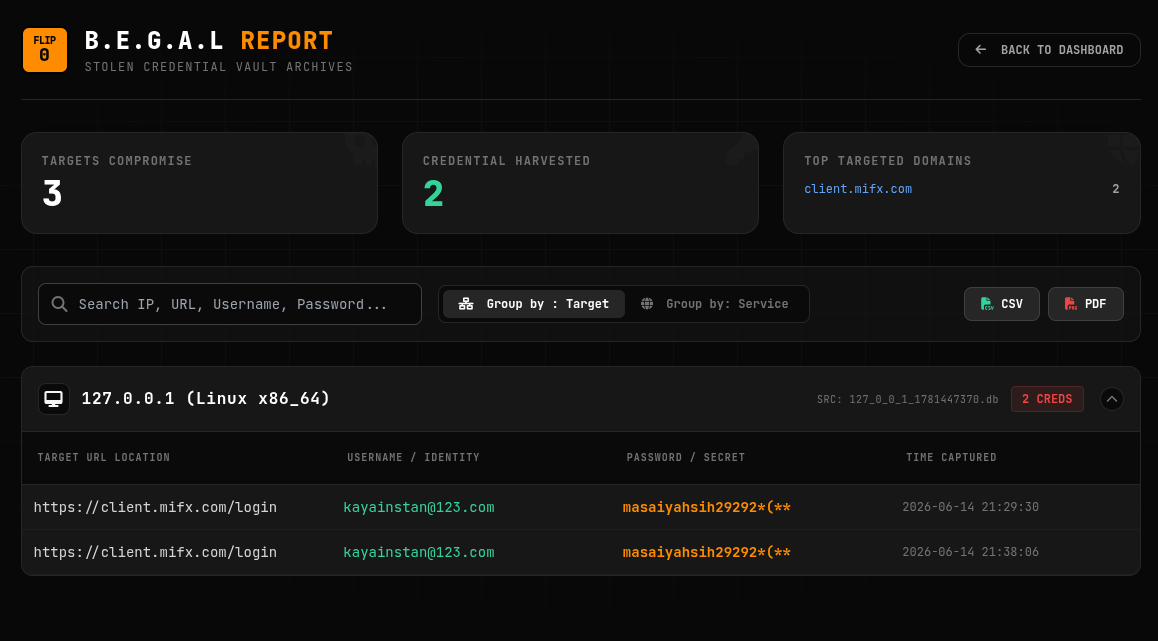
  2. Хранилище украденных учётных данных: Система автоматически перехватывает, сохраняет и обобщает учётные данные (имена пользователей/пароли), введённые целью, в удобном интерфейсе хранилища.
  3. Динамическая конфигурация (YAML): Конфиденциальные настройки больше не жёстко закодированы в скрипте; вместо этого они настраиваются через файл config.yaml для лучшей безопасности и более простой кастомизации.
  4. Целевые удалённые команды: Специальные модули удалённого выполнения, такие как:
    • Trigger Webcam (Доступ к камере цели)
    • Trigger Screenshot (Захват экрана рабочего стола цели)
    • Trigger Mic (Запись аудио цели)
  5. Шлюз эксфильтрации: Интерфейс загрузки с поддержкой перетаскивания, предназначенный для скрытой передачи локальных файлов через защищённый Telegram-туннель.
  6. Постоянное хранение и отчётность: Безопасное хранение данных в базах данных SQLite для каждой сессии цели, которые затем обобщаются в специальной функции отчётности (URL: /report).
Screenshot From 2026-06-14 21-40-13

⚙️ Динамическая конфигурация (config.yaml)

В последней версии B.E.G.A.L система настроек стала динамической благодаря файлу конфигурации YAML. Если этот файл не существует, система автоматически создаст его (со значениями по умолчанию) при первом запуске begal-fixed.py.

Откройте файл config.yaml, созданный в том же каталоге, и настройте следующие параметры:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: API-токен для вашего Telegram-бота (создайте его через @BotFather).
  • CHAT_ID: ID Telegram-канала/группы, используемого в качестве туннеля для эксфильтрации данных.
  • XOR_KEY: Симметричный криптографический ключ, используемый для обфускации передачи данных между ботом и C2-сервером. Убедитесь, что это значение совпадает с тем, что указано в браузерном расширении.
  • BCRYPT_PASSWORD_HASH: Хеш для входа в C2 (пароль по умолчанию: datalost1337).
  • DEFAULT USERNAME C2: flipper

🕷️ Интеграция с браузерным дополнением (garuda-vpn)

B.E.G.A.L разработан для работы в тандеме с «агентом» или полезной нагрузкой. В этом репозитории агент принимает форму вредоносного браузерного расширения (дополнения), замаскированного под garuda-vpn.

Как работает интеграция:

  1. Установка агента: Папка garuda-vpn содержит вредоносную полезную нагрузку (например, background.js, content.js и manifest.json). Это расширение необходимо установить в целевой браузер (например, через режим Load unpacked в Chrome/Edge).
  2. Внедрение и перехват: После установки это расширение будет (скрытно, в фоновом режиме) перехватывать функции браузера для записи ввода с клавиатуры (учётных данных для входа), журналирования истории URL-адресов и ожидания приёма удалённых команд.
  3. Скрытая телеметрия: Данные, собранные агентом garuda-vpn, шифруются с помощью XOR_KEY и незаметно передаются (beaconing) на конечные точки API B.E.G.A.L C2 (такие как /api/v1/collector).
  4. Выполнение команд: Агент активно открывает соединения или непрерывно опрашивает B.E.G.A.L C2. Когда вы нажимаете кнопку «Trigger Webcam» на веб-панели, C2 пересылает сигнал расширению garuda-vpn, которое затем принудительно запускает API веб-камеры в целевом браузере.

Как протестировать:

  1. Запустите панель C2 (python3 begal-c2.py).
  2. Откройте браузер Google Chrome / Chromium.
  3. Введите chrome://extensions в адресной строке. Включите Developer Mode.
  4. Нажмите Load unpacked и выберите папку garuda-vpn.
  5. Вернитесь на панель управления B.E.G.A.L; вы должны увидеть, что ваш целевой браузер подключён и отображается на панели Active Bots.

🚀 Установка и запуск C2

  1. Убедитесь, что вы установили зависимости Python:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. Запустите скрипт C2-сервера:
    python3 begal-c2.py
    
  3. Откройте панель управления в браузере по адресу: http://127.0.0.1:31337 (Логин по умолчанию: flipper, пароль datalost1337)
Скачать инструмент