
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
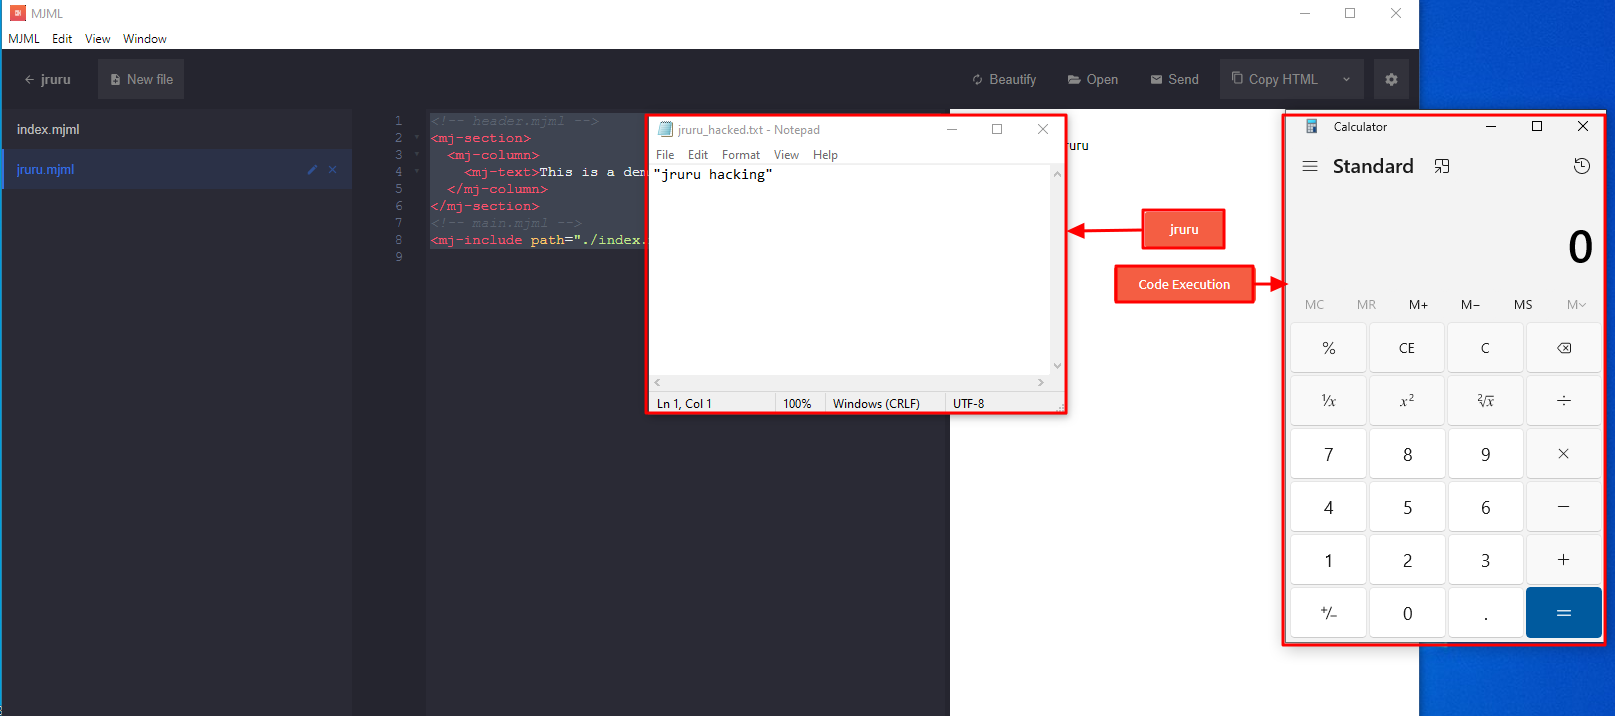
 eqstlab/cve-2024-25293
Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta
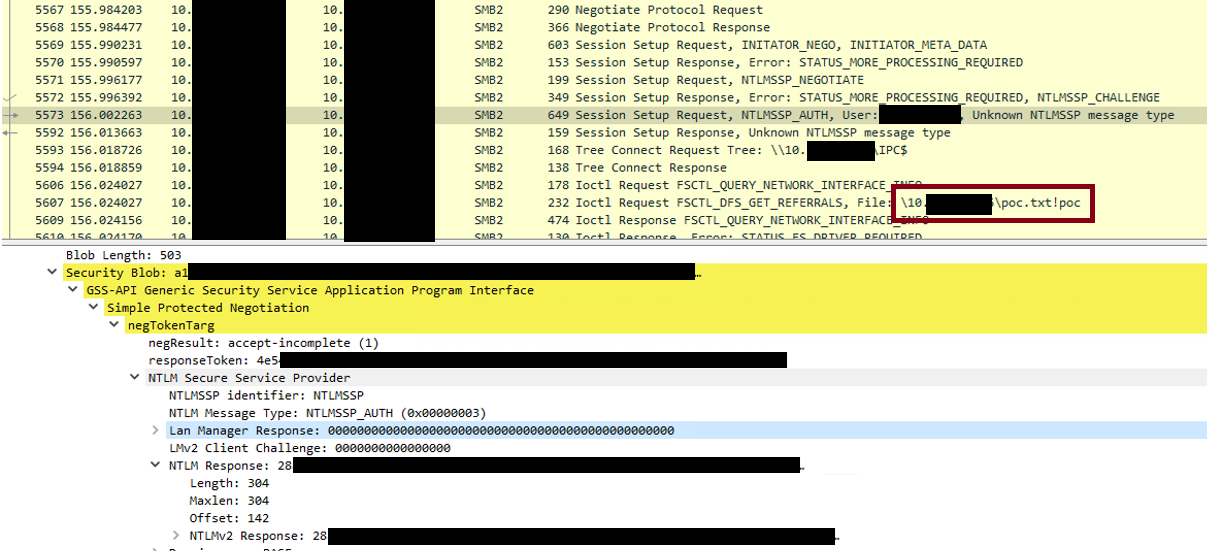 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Эксплойт для проверки концепции для CVE-2024-21413, уязвимости удаленного выполнения кода в Microsoft Outlook. Демонстрирует утечку учетных данных…
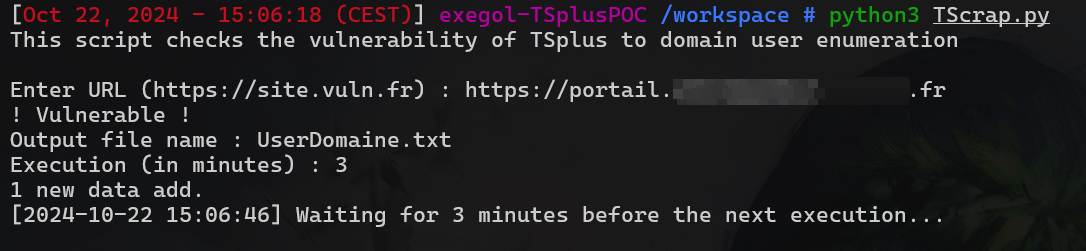 frozenka/cve-2025-26318
POC CVE-2025-26318
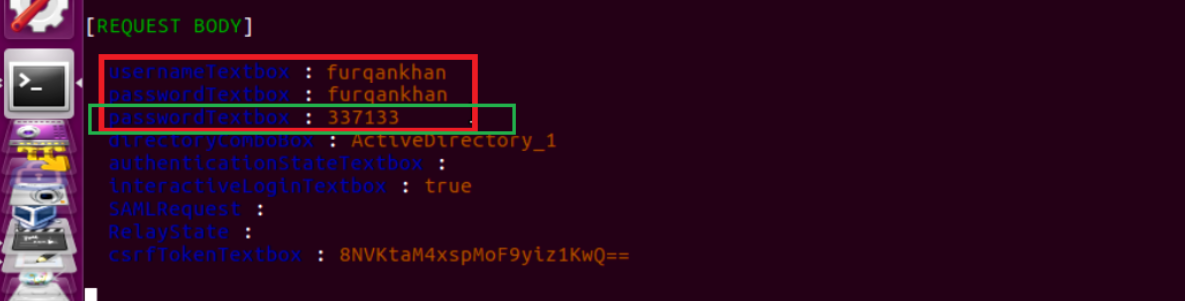
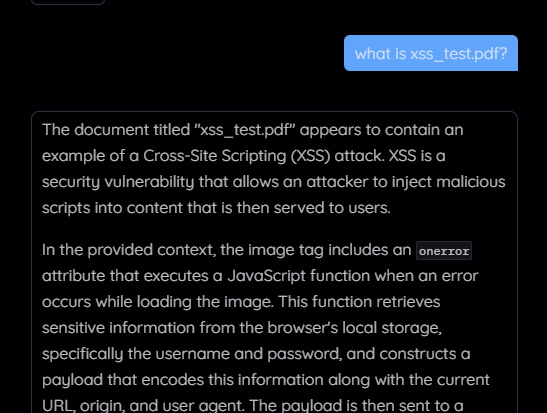 hantul/kotaemon-cve-2025-56526-56527-disclosure
Публичное раскрытие CVE-2025-56526 и CVE-2025-56527 — Stored XSS через несанитизированное отображение содержимого PDF и раскрытие учетных данных в…
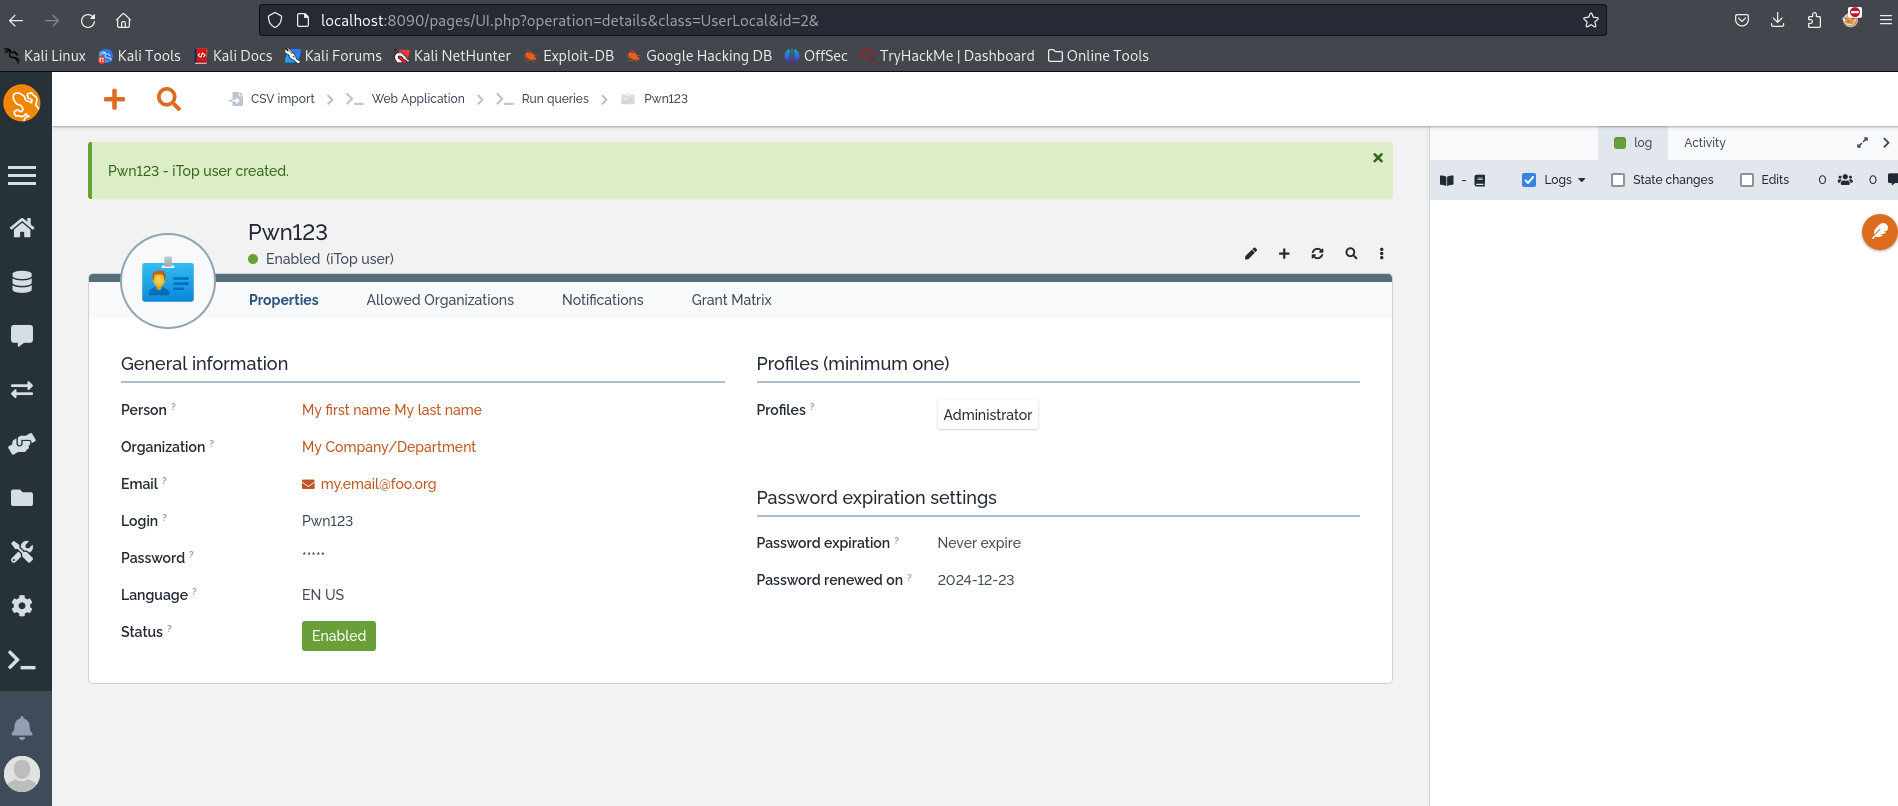 harshit-mashru/itop-cves-exploit
Этот репозиторий содержит эксплойты для iTOP CVE-2024-52002, 52000, 31998, 31448, которые используют цепочку CSRF+XSS для получения RCE.
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE также известный как msdt follina
 jasmoon99/embedded-pdf
Это демонстрационное видео показывает, как можно управлять устройством жертвы, отправив невинно выглядящий PDF-файл цели, который на самом деле…
 kaihaochen04/monikerlinktest
cve-2024-21413
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Генератор эксплоитов доказательства концепции для отражённого XSS в аутентификации OIDC STIG Manager, позволяющий красть токены сессии через…
 natasaka/cve-2025-30349
Horde IMP (вплоть до 6.2.27) уязвимость – обфускация посредством HTML-кодирования – XSS payload
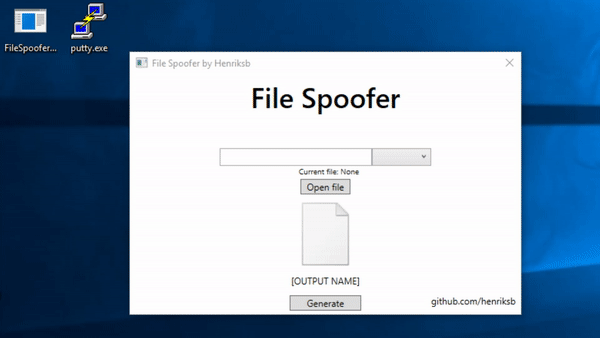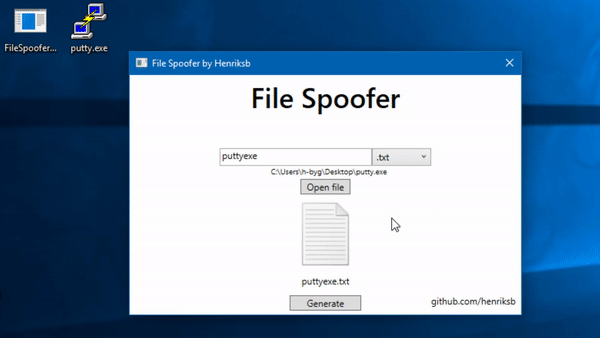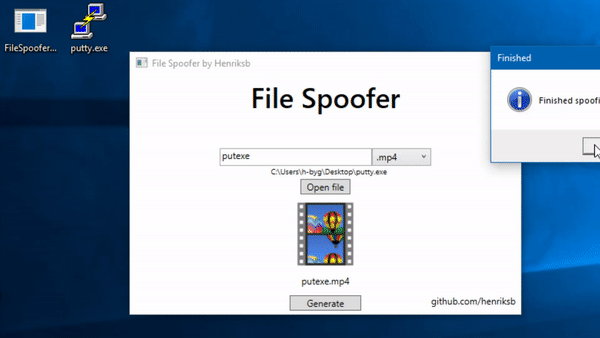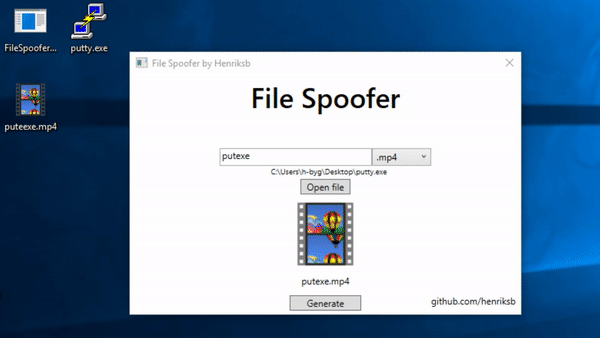 henriksb/extensionspoofer
Подделка значков и расширений файлов в Windows
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - Межсайтовая подделка запроса (CSRF), приводящая к произвольной загрузке файлов
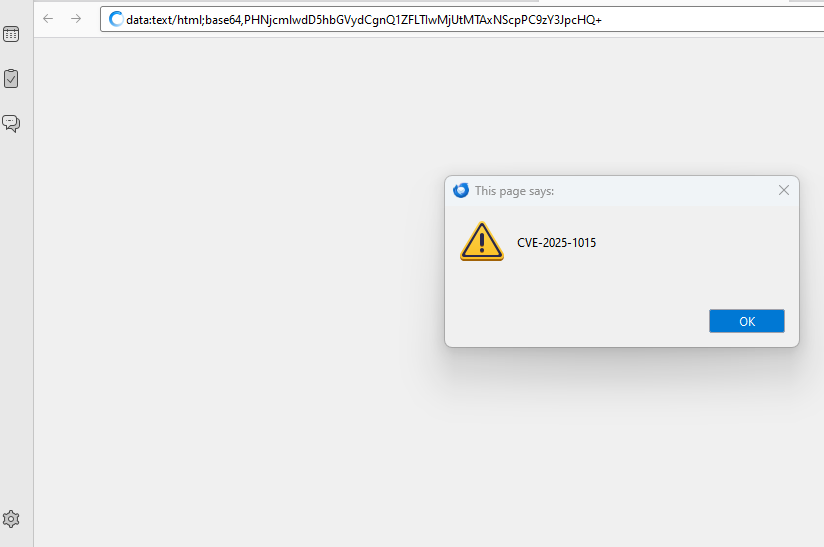 r3m0t3nu11/cve-2025-1015
атакующий может создать и экспортировать адресную книгу, содержащую вредоносную полезную нагрузку в поле. Например, в поле «Другое» раздела…
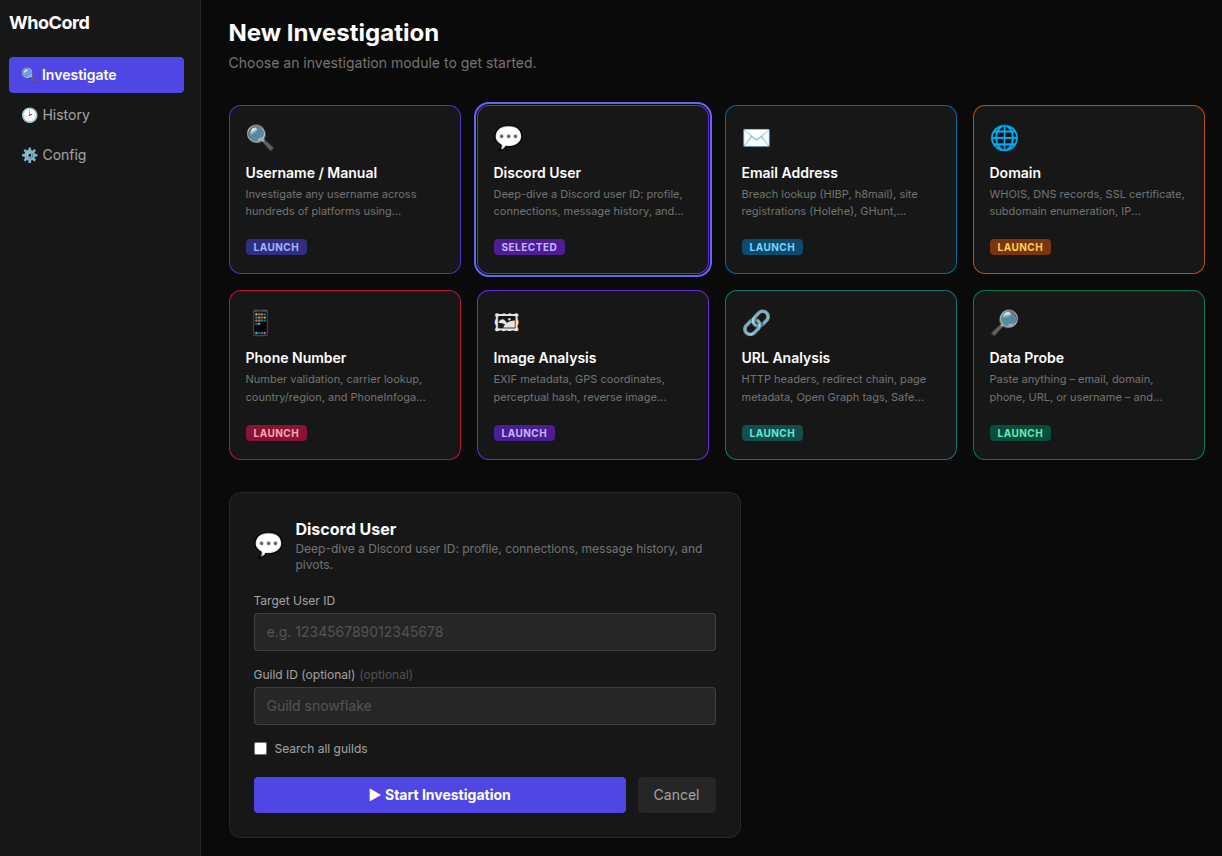 siv-nick/whocord
Сканирует ссылки Discord в общих гильдиях для извлечения профилей, перекрёстно сверяет данные с 700+ сайтов, ищет имена пользователей с помощью 30+…
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Это PoC/эксплойт для CVE-2024-47875 PhpSpreadsheet XSS Vuln
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Эксплойт хранимого XSS для Roundcube Webmail ≤1.6.6 (CVE-2024-42009) с эксфильтрацией писем без клика через обработчики событий CSS-анимации.…
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Доказательство концепции








