
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 gmh5225/kli-ex
Расширенный ленивый импортёр ядра для драйверов Windows, который разрешает API во время выполнения с использованием зашифрованных и кэшированных имён…
 federicochieregato/darkfox
Троян удалённого доступа, созданный с помощью WinRar со встроенным установщиком Firefox и python Reverse Shell.
 mobilehackinglab/ghostlock-a17
Эксплойт ядра для CVE-2026-43499 на Samsung Galaxy A17, обеспечивающий получение root-доступа через обход KDP, восстановление KASLR и выполнение…
 neofito/cve-2020-1337
Обход CVE-2020-1048: PoC подмены бинарных файлов
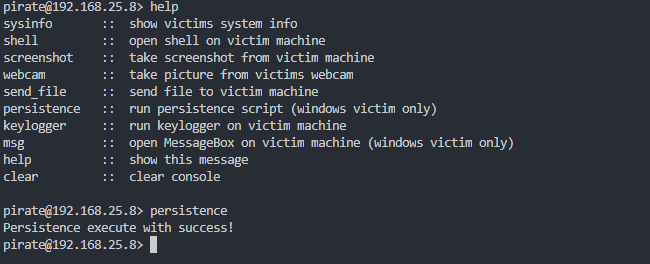 gbrn1/pirate
Python Remote Access Tool
 persistent-security/hermes-the-messenger
PoC для обеспечения закрепления в Windows через push-уведомления
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 kira2040k/redbloodc2
Node.js сервер управления и контроля (C2) с генерацией FUD-полезной нагрузки, шифрованным взаимодействием, управлением сессиями и модулями для…
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue team набор инструментов для CVE-2026-65643, RCE-уязвимости в парковке доменов cPanel. Включает эксплойт с reverse shell, веб-шелл,…
 agentshield-ai/sigma-ai
Правила обнаружения Sigma для мониторинга безопасности AI-агентов
 al1ex/pentest-command
Pentest-Command
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock: PoC LPE через UAF в futex для OPPO PCKM00 (SM6150) / Linux 4.14.180
 rbowes-r7/refreshing-soap-exploit
Эксплойт PoC для CVE-2022-41622 — CSRF в плоскости управления F5 BIG-IP, приводящая к удалённому root
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
эксплойт для CVE-2019-0887
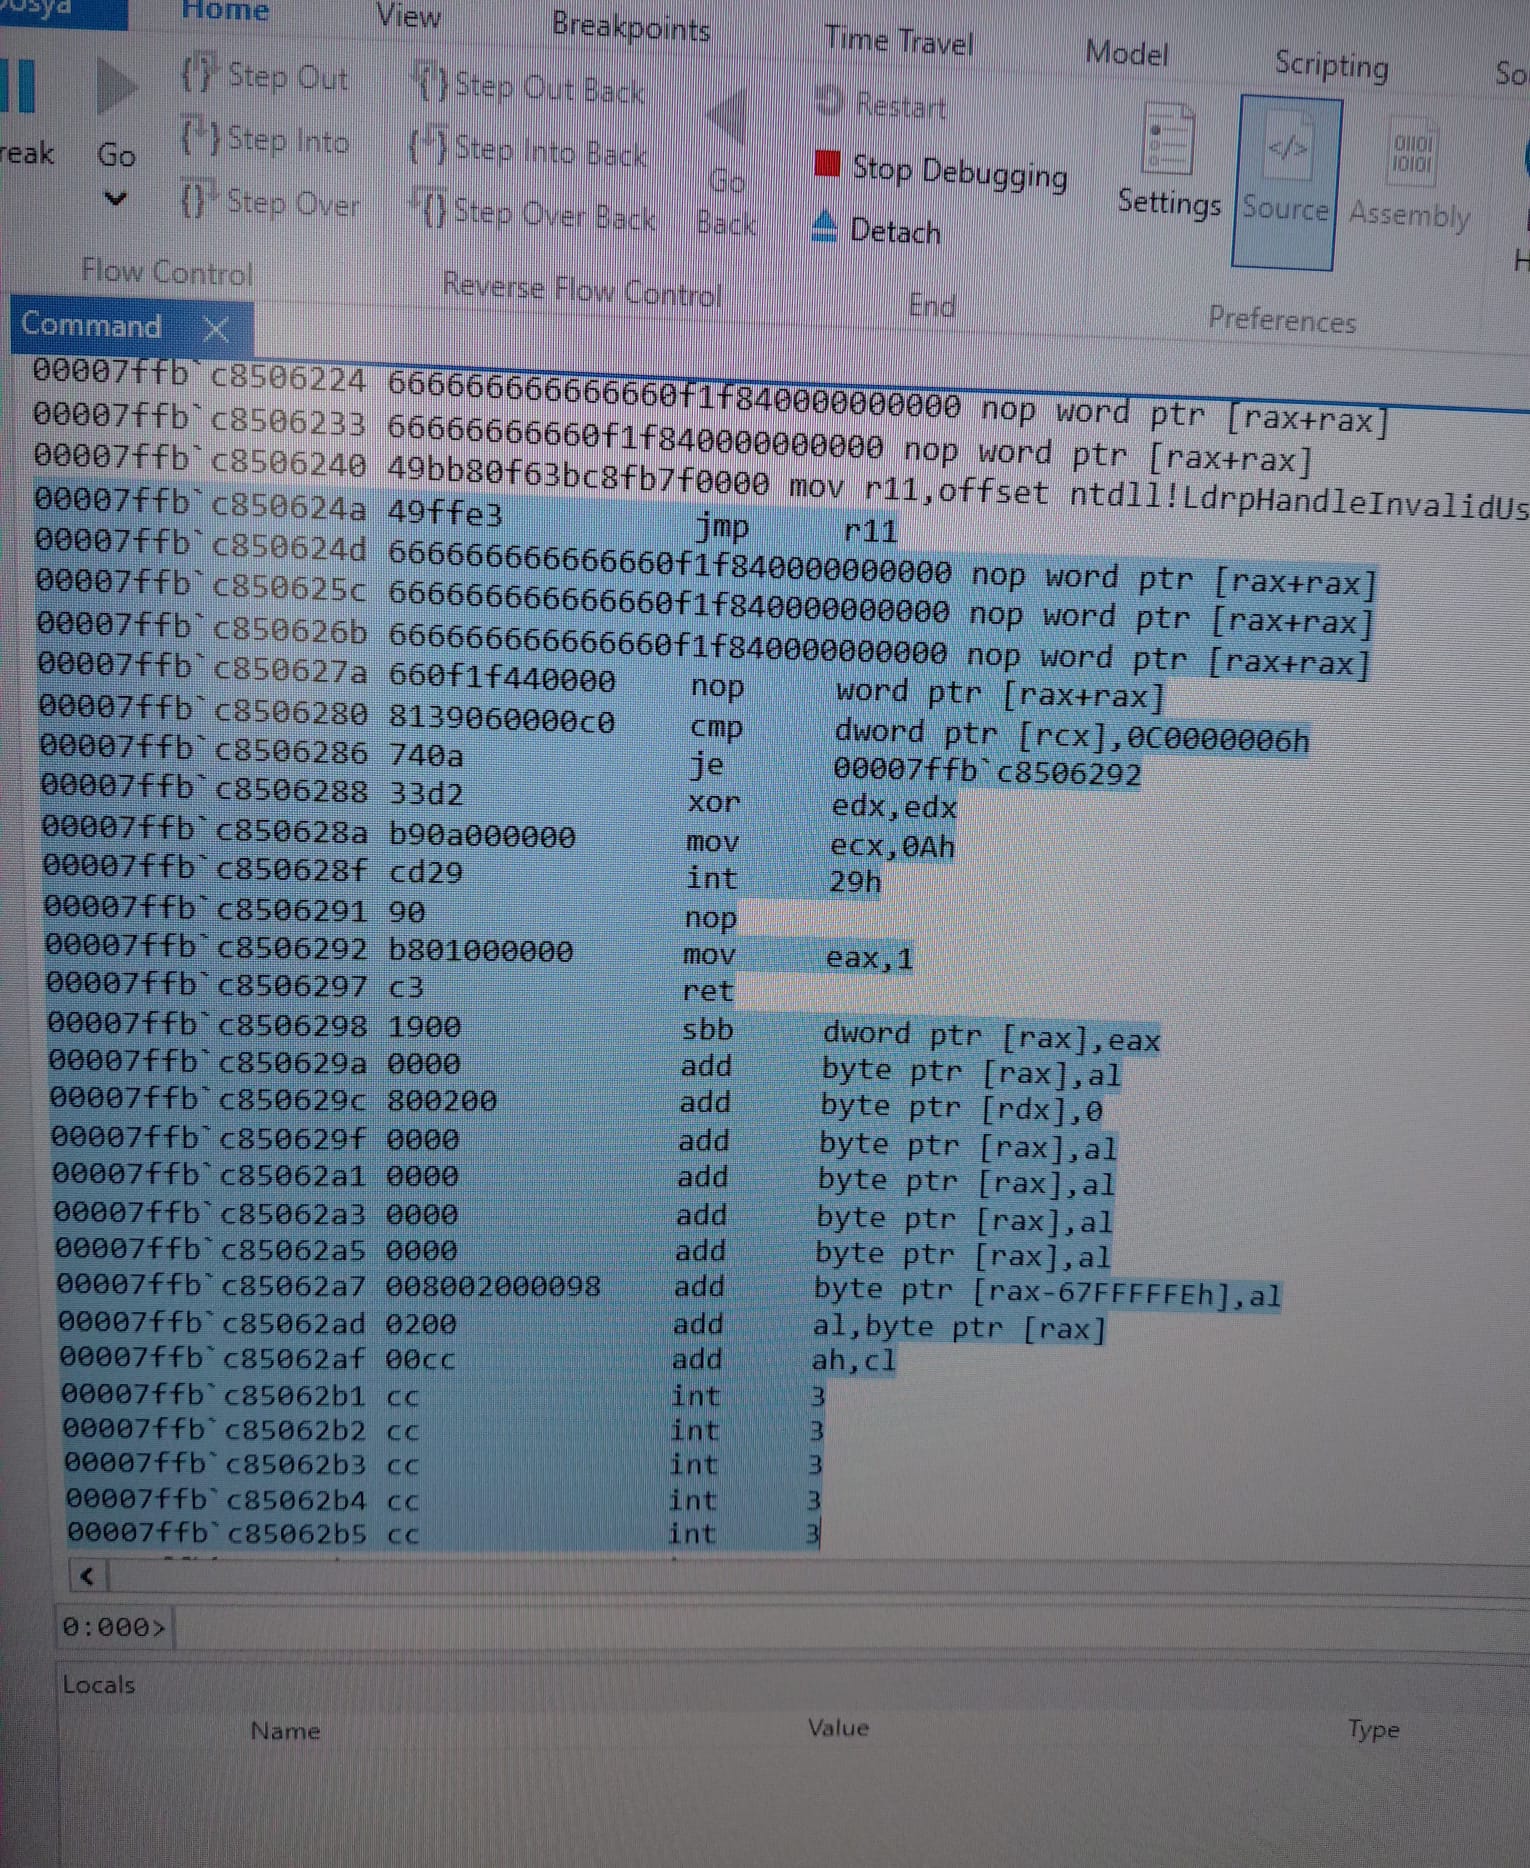 kaandemir993/advanced-loader-reverse-engineering
Углубленный анализ обратной разработки продвинутого многоэтапного загрузчика, нацеленного на Shellhost.exe, amsi.dll, mstscax.dll и clbcatq.dll, с…
 racoten/reflectivepluginloader
Рефлективный PE-маппер и устойчивый к обнаружению движок stomping модулей для Windows x64
 synacktiv/extloader
Инструментарий для эксплуатации расширений Chromium








