 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue team набор инструментов для CVE-2026-65643, RCE-уязвимости в парковке доменов cPanel. Включает эксплойт с reverse shell, веб-шелл, закрепление (persistence) и массовое сканирование, а также неинтрузивный верификатор для обнаружения и аудита.



** ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ – АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ**
Этот репозиторий предоставляет инструменты только для авторизованных специалистов по безопасности, blue teams и пентестеров.
Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
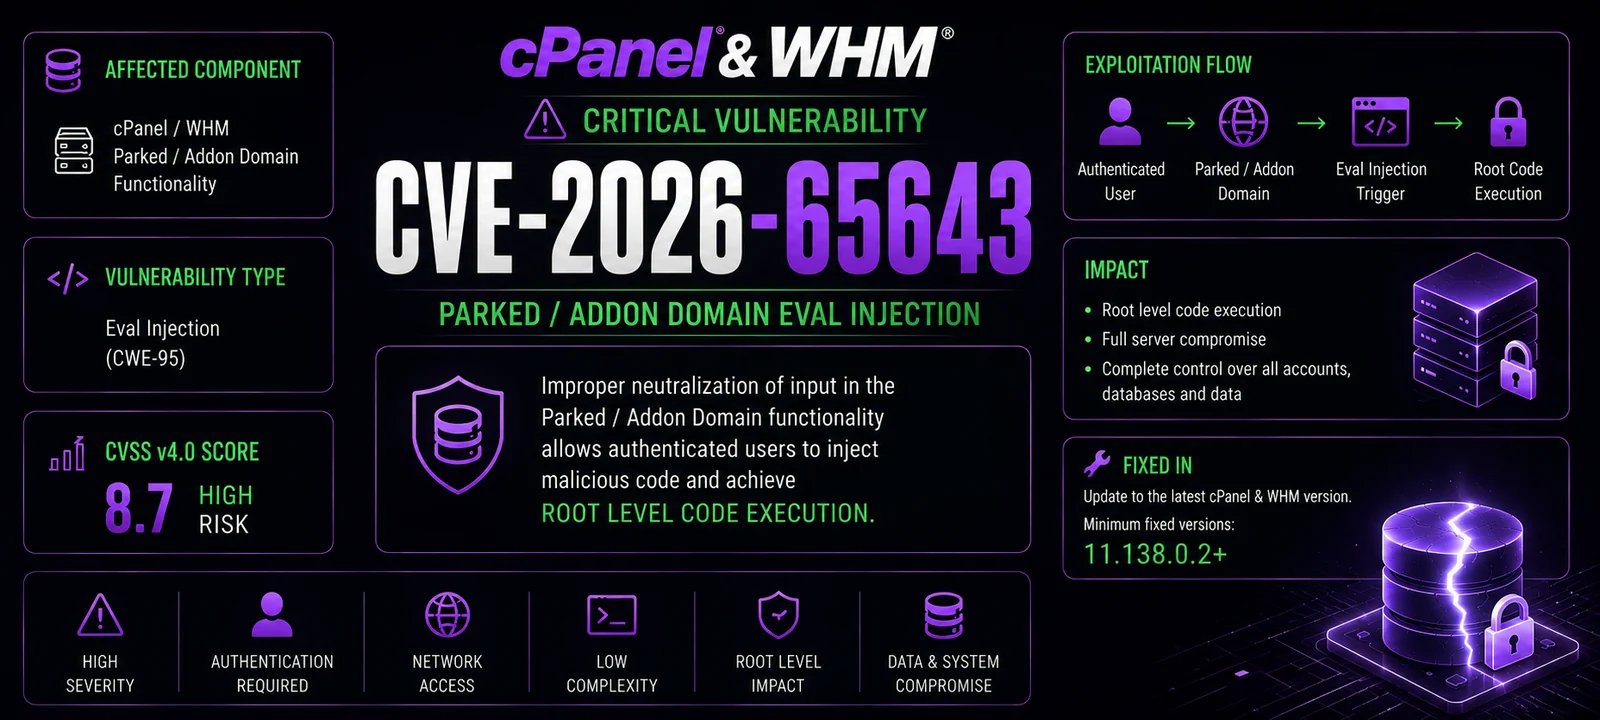
CVE‑2026‑65643 — это критическая уязвимость внедрения команд в cPanel & WHM версий 11.x, которая позволяет аутентифицированному пользователю cPanel выполнять произвольные системные команды с привилегиями root через функциональность парковки доменов.
`).| Инструмент | Назначение | Целевой пользователь |
|---|---|---|
exploit.py | Полный боевой набор с обратным шеллом, вебшеллом, персистентностью, чтением/записью файлов, сменой пароля root, массовым сканированием, поддержкой Tor и функциями OPSEC. | Red teams / авторизованные пентестеры |
verifier.py | Неинтрузивный проверяющий уязвимость, который определяет версию cPanel, проверяет внедрение и оценивает риск без выполнения каких-либо вредоносных полезных нагрузок. Генерирует подробные отчёты. | Blue teams / аудиторы безопасности |
| Возможность | exploit.py | verifier.py |
|---|---|---|
| Обнаружение уязвимости | [+] | [+] |
| Определение версии (4 эндпоинта) | [+] | [+] |
| Внедрение команд | [+] | [-] |
| Обратный шелл | [+] | [-] |
| Загрузка WebShell | [+] | [-] |
| Персистентность (создание пользователя cPanel) | [+] | [-] |
| Смена пароля root | [+] | [-] |
| Чтение/запись файлов | [+] | [-] |
| 4 метода внедрения (JSON/Form/CGI/API2) | [+] | [+] |
| Поддержка Tor (анонимность) | [+] | [-] |
| Ротация User‑Agent (OPSEC) | [+] | [-] |
| Джиттер (OPSEC) | [+] | [-] |
| Массовое сканирование (многопоточное) | [+] | [-] |
| Интерактивный шелл | [+] | [-] |
| Неинтрузивный (безопасный) режим | [-] | [+] |
| Логирование временной шкалы | [+] | [+] |
| HTML-отчёт | [+] | [-] |
| JSON-отчёт | [+] | [+] |
| Очистка логов (анти-форензика) | [+] | [+] |
| Поддержка прокси | [+] | [+] |
| Пользовательский User‑Agent | [+] | [+] |
| Управление проверкой SSL | [+] | [+] |
| Сценарий | Рекомендуемый инструмент |
|---|---|
| Blue Team – проверка уязвимости вашей установки cPanel | verifier.py |
| Аудит безопасности – неинтрузивная оценка уязвимости | verifier.py |
| Red Team – авторизованное тестирование на проникновение с полной эксплуатацией | exploit.py |
| Bug Bounty – ответственное раскрытие | verifier.py |
| Массовое сканирование – проверка нескольких целей на уязвимость | exploit.py (только обнаружение) |
| Реагирование на инциденты – проверка компрометации систем | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py| Параметр | Описание |
|---|---|
-t, --target | URL целевого cPanel (например, https://cpanel.example.com:2083) |
-l, --target-file | Файл со списком целей (по одной в строке) для массового сканирования |
-u, --username | Имя пользователя cPanel |
-P, --password | Пароль cPanel |
-p, --port | Переопределить порт cPanel (по умолчанию из URL или 2083) |
--threads | Количество потоков для нескольких целей (по умолчанию: 10) |
-o, --output | Сохранить JSON-отчёт в файл |
--html-report | Сохранить HTML-отчёт в файл |
-v, --verbose | Подробный вывод |
--proxy | HTTP/HTTPS прокси (например, http://127.0.0.1:8080) |
--tor | Маршрутизация через Tor (localhost:9050) |
-ua, --user-agent | Пользовательский User‑Agent |
--no-keep-alive | Не поддерживать сессию активной |
--delay | Задержка между запросами (по умолчанию: 2.0с) |
--jitter | Случайный джиттер (0‑1 сек) между запросами (по умолчанию: 0.5) |
--max-retries | Максимум повторных попыток (по умолчанию: 5) |
--ssl-verify | Проверять SSL-сертификаты |
--timeout | Таймаут запроса (по умолчанию: 15с) |
--cmd | Выполнить одну команду на цели |
--reverse-shell | Обратный шелл IP:PORT |
--passwd | Сменить пароль root |
--adduser | Создать пользователя cPanel (USER DOMAIN PASSWORD) |
--read | Прочитать файл |
--write | Записать файл (указать путь) |
--write-content | Содержимое для записи |
--cleanup | Очистить логи и историю после эксплуатации |
-i, --interactive | Интерактивный шелл после эксплуатации |
--domain-suffix | Суффикс для припаркованного домена (по умолчанию: exploit.local) |
verifier.py| Параметр | Описание |
|---|---|
-t, --target | URL целевого cPanel (например, https://cpanel.example.com:2083) |
-u, --username | Имя пользователя cPanel |
-P, --password | Пароль cPanel |
-o, --output | Сохранить JSON-отчёт в файл |
-v, --verbose | Подробный вывод |
--proxy | HTTP/HTTPS прокси (например, http://127.0.0.1:8080) |
--tor | Маршрутизация через Tor (localhost:9050) |
--ssl-verify | Проверять SSL-сертификаты |
--timeout | Таймаут запроса (по умолчанию: 15с) |
--cleanup | Очистить логи после теста |
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.


