
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 magicpipersec/wps-cve-2022-24934
Сервер эксплойта PoC для CVE-2022-24934, который доставляет вредоносную полезную нагрузку через поддельный сервер обновлений WPS, нацеленный на…
 r0lh/cve-2020-7247
PoC-эксплойт для CVE-2020-7247 (удалённое выполнение кода в OpenSMTPD < 6.6.2)
 bcdannyboy/cve-2023-50164
Сканирующая утилита и PoC для CVE-2023-50164
 huowen/cve-2019-11043
Python-эксплойт для CVE-2019-11043
 haxorstars/cve-2025-54068
Инструмент, предназначенный для эксплуатации CVE-2025-54068 и Remote Command Execution в проекте Livewire.
 m0n1x90/cve-2026-41096
Доказательство концепции эксплуатации для CVE-2026-41096: переполнение кучи в DnsRawTruncateMessageForUdp() клиента DNS Windows. Включает поддельный…
 lazarusreborn/docx-exploit-2021
Этот эксплойт docx использует res-файлы внутри документа Microsoft .docx для выполнения вредоносных файлов. Данный эксплойт связан с CVE-2021-40444.
 gutierre0x80/cve-2026-59827
Технический анализ и proof of concept для CVE-2026-59827, критической уязвимости небезопасной десериализации Java в Metabase, приводящей к удалённому…
 groppoxx/cve-2023-52076-poc
PoC-эксплойт для CVE-2023-52076 — zip-slip обход пути в Atril/Xreader (MATE/Cinnamon), который позволяет произвольную запись файлов и RCE через…
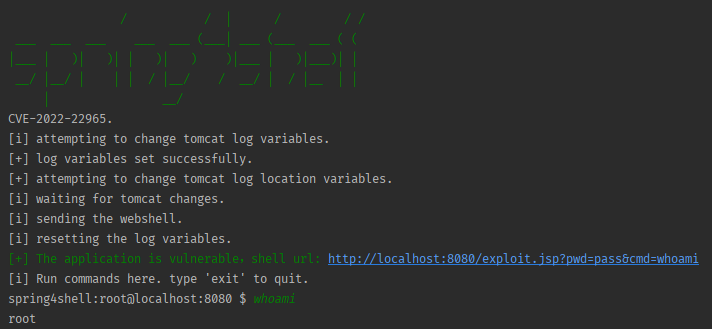 mariomamo/cve-2022-22965
Эксплойт для проверки концепции (Proof-of-Concept) для CVE-2022-22965 (Spring4Shell) с уязвимым приложением Spring Boot, скриптом эксплойта на Python…
 lp008/cve-2019-10758
CVE-2019-10758
 geniuszly/cve-2022-45701
Это скрипт, предназначенный для эксплуатации определенных уязвимостей в маршрутизаторах путем отправки полезных нагрузок через SNMP (Simple Network…
 eh-amish/cve-2026-64638-xss-to-shell-poc
Проверяет отражённый XSS до аутентификации в WordPress, идентифицирует уязвимые версии, проверяет отражение payload и JSONP, а также генерирует…
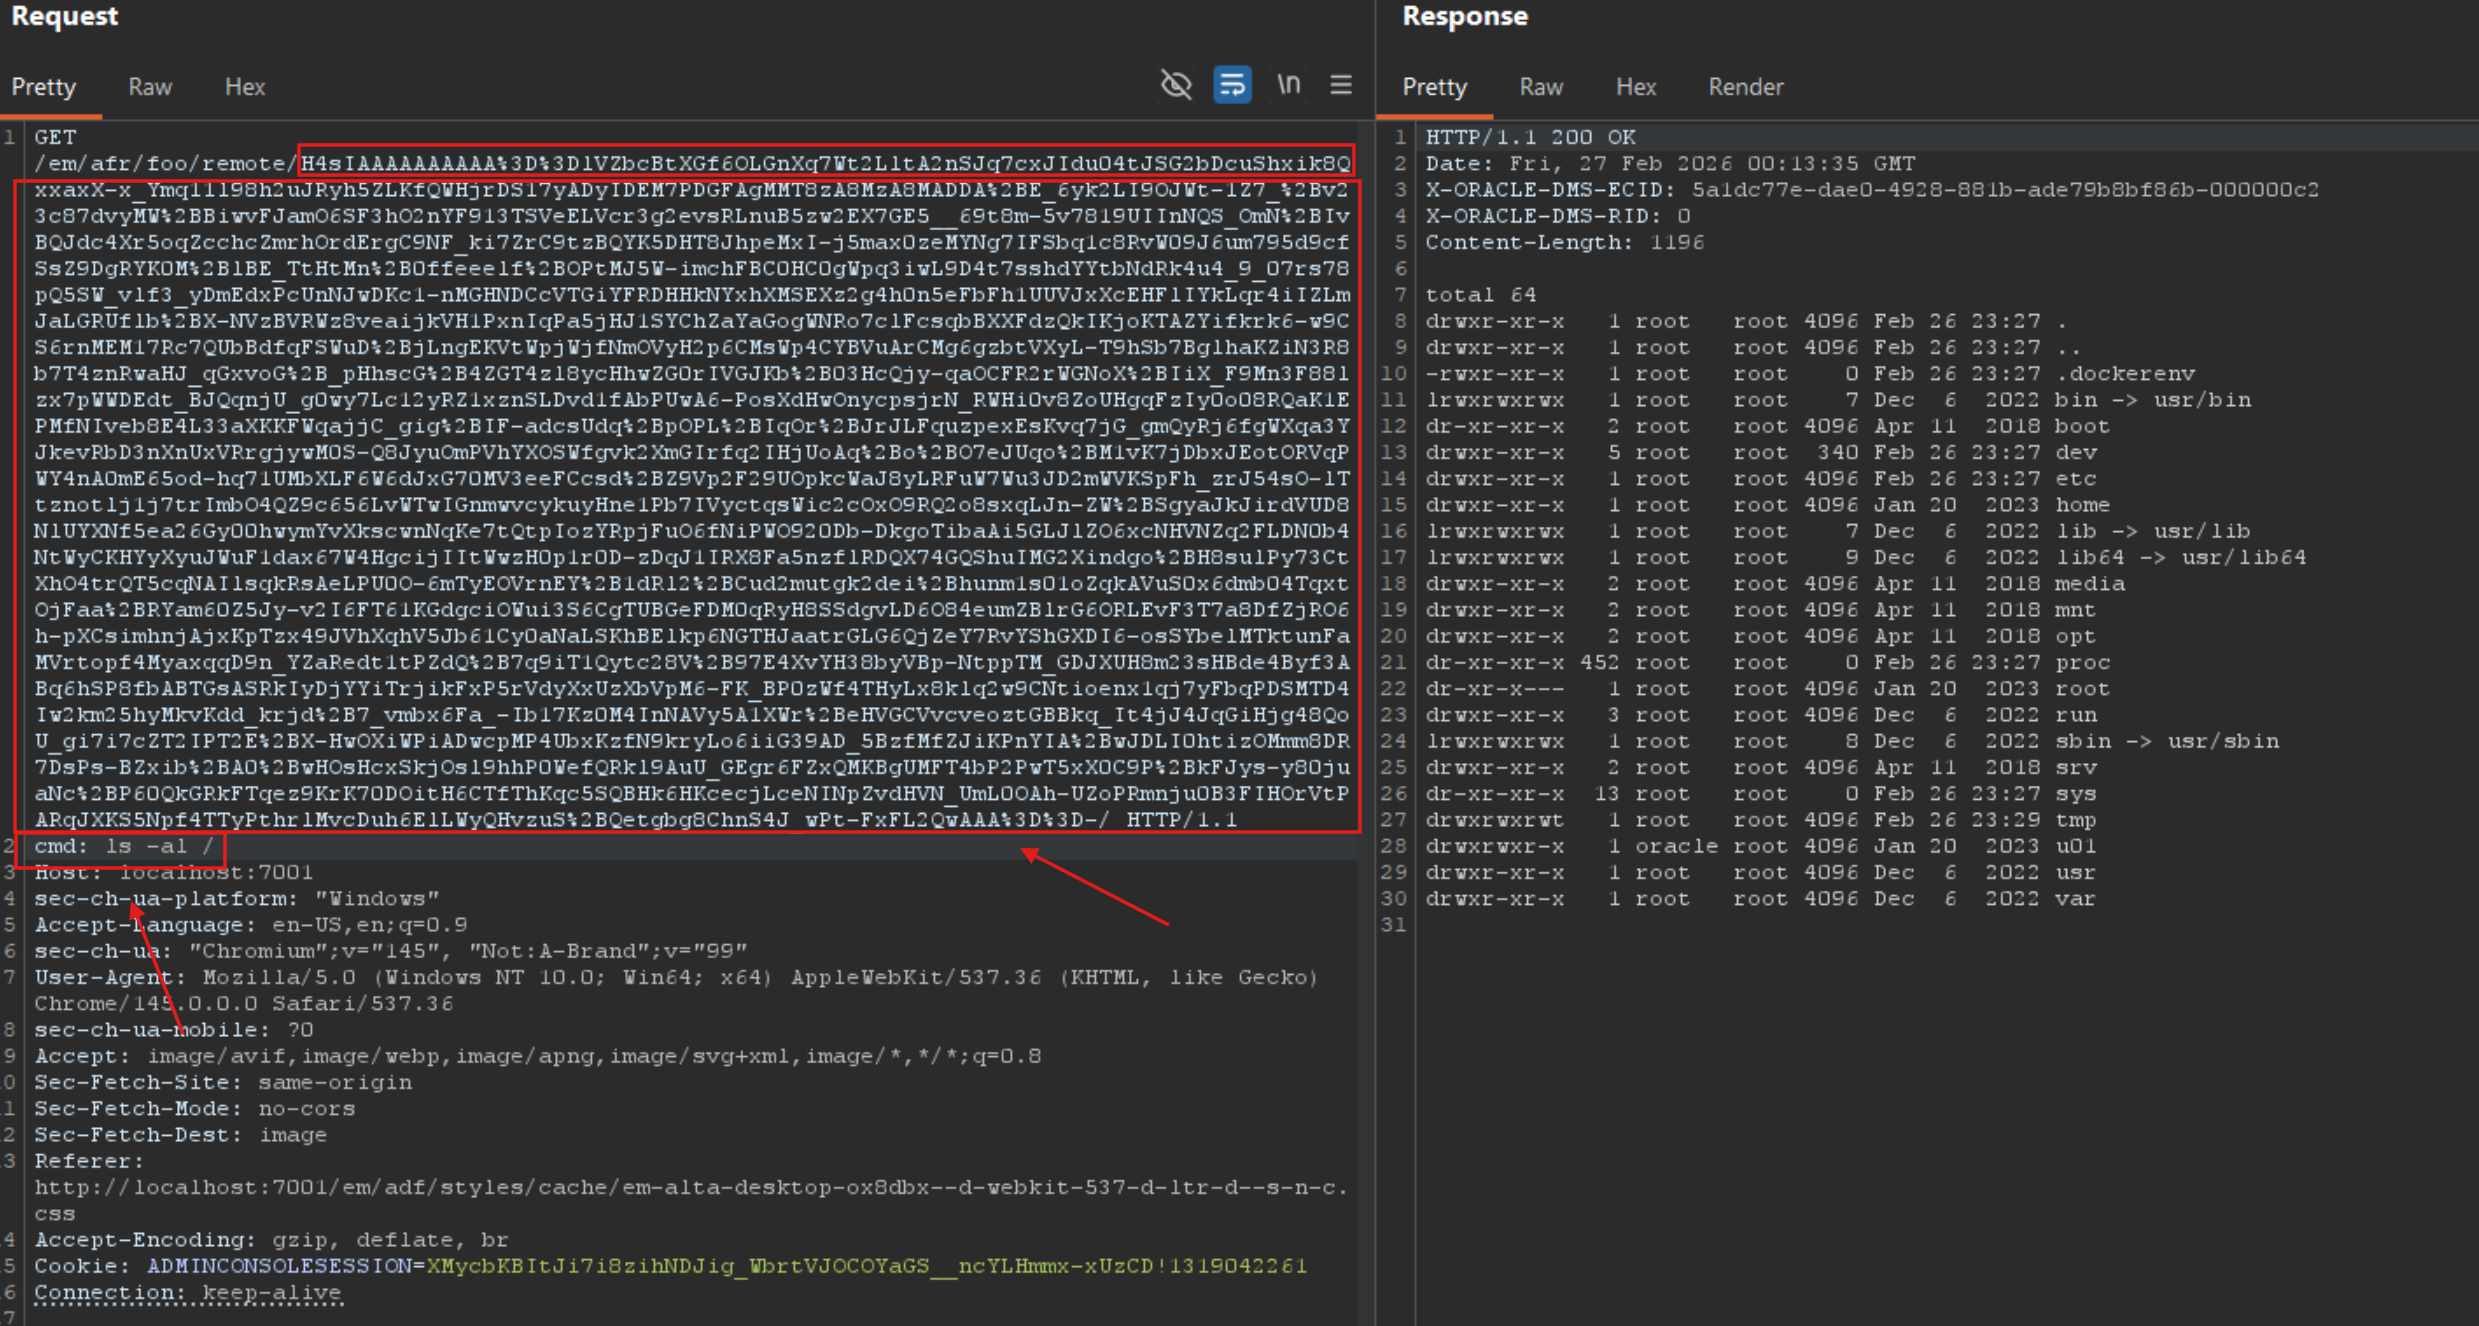 necr00/cve-2022-21445
Эксплойт для CVE-2022-21445 в Oracle Weblogic 12.2.1.X
 1337kid/cve-2023-38836
PoC-эксплойт для уязвимости загрузки файлов в BoidCMS версии <=2.0.0
 infinit3i/cve-2025-24893
PoC эксплуатирует CVE-2025-24893, уязвимость удаленного выполнения кода (RCE) в XWiki, вызванную неправильной изоляцией в Groovy-макросах,…
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 — произвольная загрузка файлов
 andreiverse/shlol
выполняйте распространенные хакерские задачи с помощью простого меню








