
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 vin01/poc-cve-2024-38396
PoC для iTerm2 CVE CVE-2024-38396 и CVE-2024-38395, которые позволяют выполнение кода
 acheong08/cve-2025-55182-poc
Реальная детекция и эксплуатация CVE-2025-55182. Без LLM-чуши.
 ckkok/spring4shell-poc
Эксплойт Proof-of-Concept для Spring4Shell (CVE-2022-22965), который развертывает JSP-веб-шелл путем специально сформированных HTTP-запросов к…
 0dayninja/cve-2021-3560
Эксплойт обхода аутентификации Polkit D-Bus
 0xcan1337/cve-2025-47812-poc
Простой эксплойт для Wing FTP Server RCE (CVE-2025-47812) для выполнения команд и получения обратного шелла. Только для образовательных целей.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) проверка концепции
 ianxtianxt/discuz-ml-rce
Затронутые системы и версии: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Описание и эксплойт CVE-2023-33831, затрагивающего программное обеспечение FUXA для веб-визуализации процессов (SCADA/HMI/Dashboard).
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC-эксплойт
 abbarhissarh/follinaxploit
Python-инструмент для командной строки, предназначенный для эксплуатации уязвимости нулевого дня в MSDT (Microsoft Support Diagnostic Tool), также…
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL 代码注入(CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 генератор эксплойта для WinRAR и получение обратной оболочки
 immunityinc/log4j-jndiserver
Этот проект поможет протестировать уязвимость Log4j CVE-2021-44228.
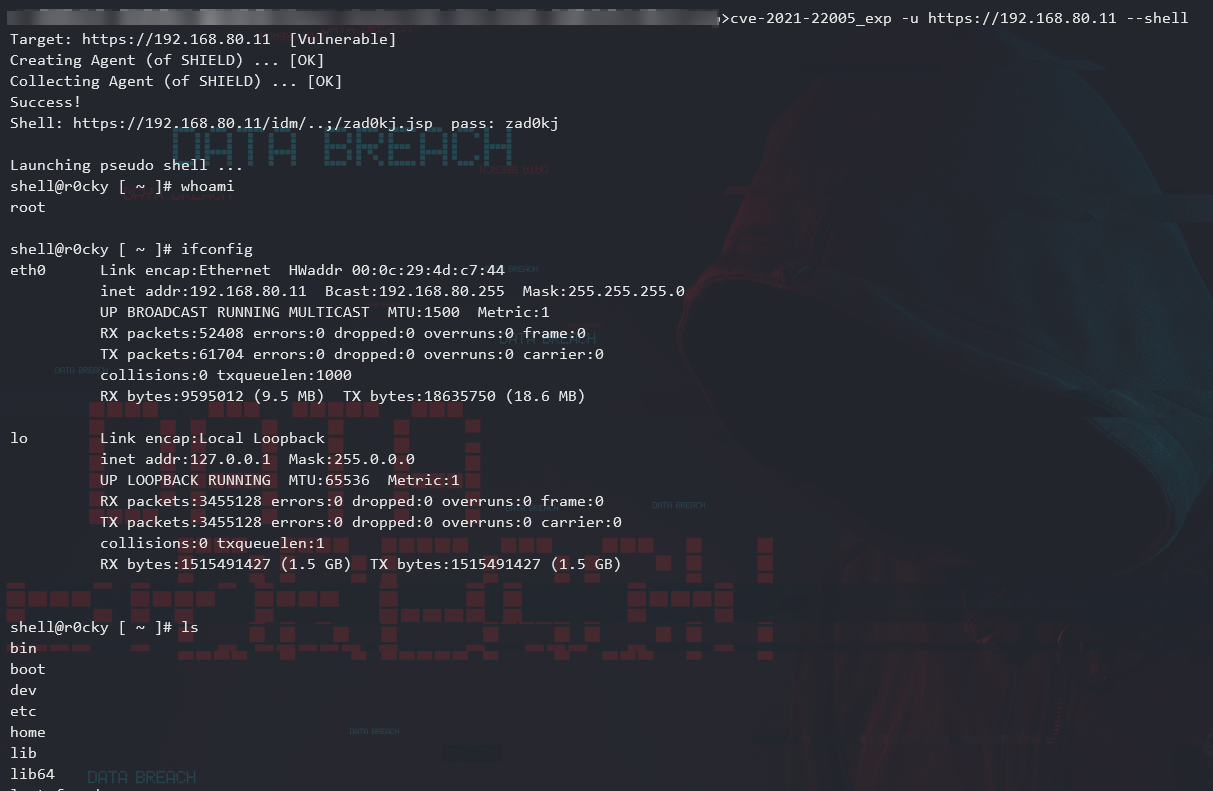 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server: загрузка файла, приводящая к RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
Эксплойт-пейлоад для CVE-2019-5475 в Nexus Repository Manager, позволяющий удаленное выполнение кода через специально созданную конфигурацию…
 aslitsecurity/zimbra-cve-2022-30333
Уязвимость Zimbra unrar. Сейчас уже доступны POC, безопасно опубликовать наш POC.
 exploit-io/cve-2021-41349
Эксплойт-инструмент для CVE-2021-41349, который генерирует HTML-форму для доставки XSS-пейлоадов на серверы Microsoft Exchange, позволяя выполнять…








