
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 nxenon/cve-2023-44487
Примеры реализации концепции cve-2023-44487 (атака HTTP/2 Rapid Reset)
 yonliud/cve-2026-76904
Однодневный POC | Неаутентифицированная SQL-инъекция в GeoServer, приводящая к полному RCE
 sh4den/cve-2022-26265
Первое подтверждение концепции RCE в Contao CMS
 vah13/cve-2018-15961
Неконтролируемая загрузка файлов в Adobe ColdFusion
 djackreuter/cve-2023-23397-poc
Эксплойт PoC на C# для CVE-2023-23397, который отправляет вредоносные приглашения на встречи Outlook с триггером UNC-пути для кражи учетных данных…
 jas502n/woodpecker-plugins
woodpecker-plugins
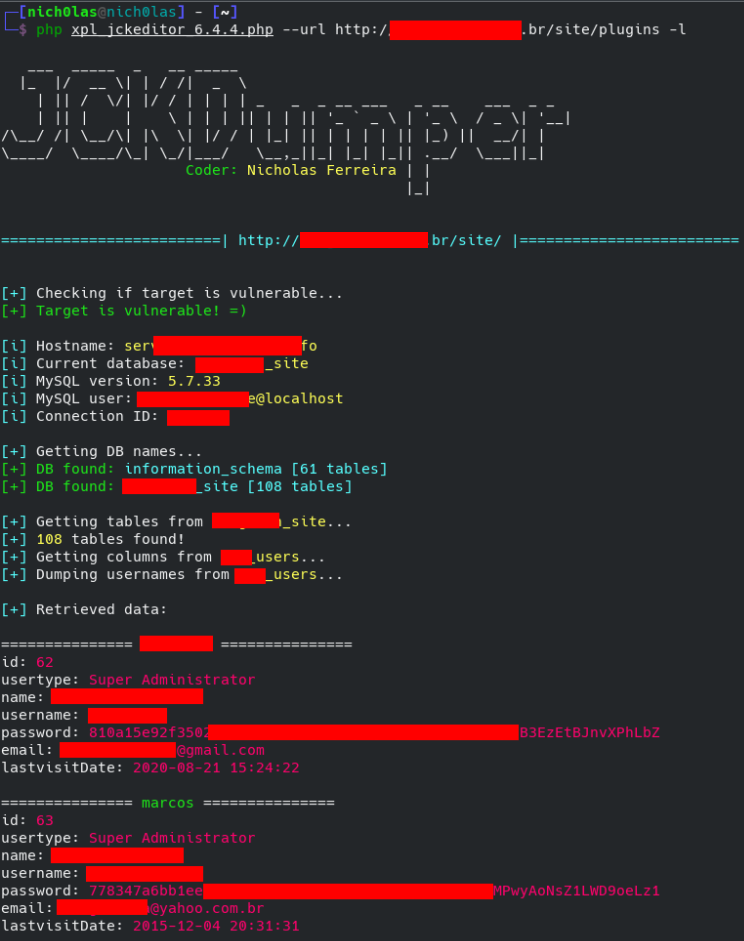 nickguitar/joomla-jck-editor-6.4.4-sql-injection
Эксплойт для Joomla JCK Editor 6.4.4 (CVE-2018-17254)
 hunthubspace/cve-2024-0757-exploit
PoC-эксплойт для CVE-2024-0757 — удалённое выполнение кода (RCE) в плагине Insert or Embed Articulate Content into WordPress
 bilkoh/poc-cve-2021-22204
POC для уязвимости exiftool (CVE-2021-22204).
 horizon3ai/cve-2026-22200
CVE-2026-22200: Произвольное чтение файлов + RCE через CNEXT в osTicket
 ahmedkhlief/cve-2023-23397-poc
Эксплойт POC для CVE-2023-23397
 bronzebee/cve-2023-23397
Python-скрипт для отправки электронных писем с CVE-2023-23397 payload через SMTP
 mekanismen/pwnacle-fusion
Автоматизированный эксплойт для CVE-2012-3153 / CVE-2012-3152
 dtrizna/quasarnix
Обнаружение реверс-шеллов с помощью машинного обучения
 r3dxpl0it/cve-2018-7600
CVE-2018-7600 PoC (удалённое выполнение кода в Drupal)
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP с эхо-выводом
 thewhiteh4t/cve-2019-11447
CutePHP Cute News 2.1.2 RCE PoC
 arrnitage/cve-2022-22947_exp
Скрипт эксплойта CVE-2022-22947








