
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 gryfman/dlpwn
Инструмент Red Team для скрытой выгрузки файлов через передачу аудио по Bluetooth, кодирующий двоичные данные в сигналы FLAC для обхода систем…
 r3dxpl0it/secrep
SecRep — это репозиторий, содержащий полезный архив по вторжениям, пентесту и взлому, включающий список инструментов, шпаргалки и полезные нагрузки.
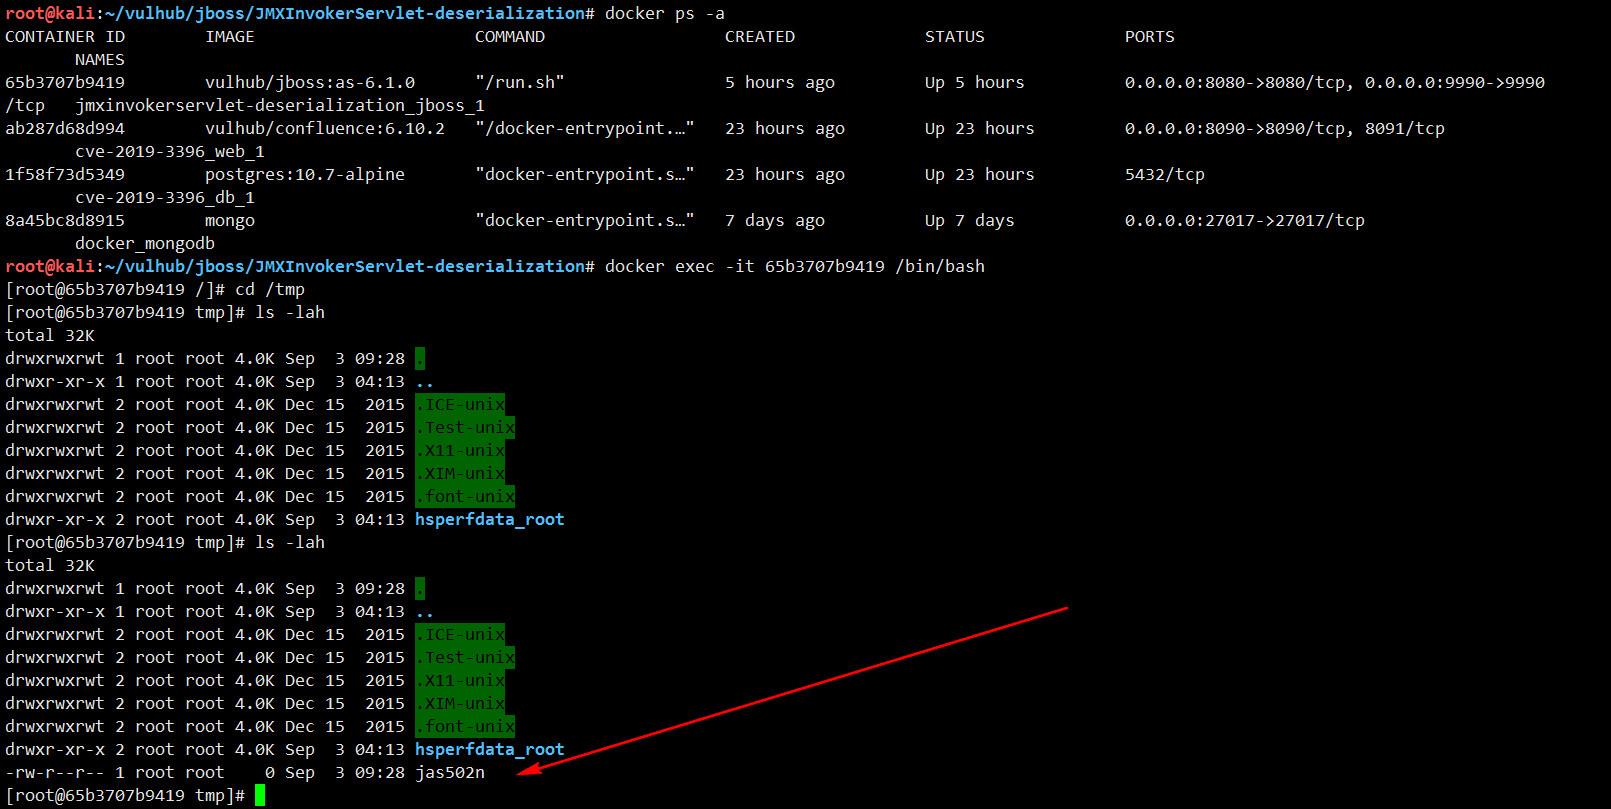 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
Многоцелевой сканер неаутентифицированного RCE для CVE-2025-34085, затрагивающего плагин WordPress Simple File List. Загружает, переименовывает и…
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 漏洞批量检测 poc
 baguette168/nmg
Генерирует параметризованные полезные нагрузки .NET memory-shell (VPP, маршрут MVC, HttpListener), совместимые с клиентами Godzilla, Behinder и…
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (Краткие заметки по пентесту)
 e1a/cve-2023-4596
PoC-скрипт для CVE-2023-4596, неаутентифицированное удалённое выполнение команд через произвольную загрузку файлов.
 ap0dexme0/cve-2023-34960
Выполнение с помощью массового внедрения команд (Chamilo)
 tiepologian/cve-2023-23397
Доказательство концепции для CVE-2023-23397 на Python
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
Эксплойт типа proof-of-concept для CVE-2025-34028, демонстрирующий удаленное выполнение кода без аутентификации на веб-интерфейсах Commvault через…
 sfewer-r7/cve-2026-63077
Неаутентифицированное удалённое выполнение кода в JetBrains TeamCity (CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
Proof of Concept для CVE-2025-6218, демонстрирующий эксплуатацию уязвимости в WinRAR версиях 7.11 и ниже, связанной с некорректной обработкой путей…
 zo1ro/cve-2019-2890
CVE-2019-2890 Эксплойт для WebLogic с T3
 jbaines-r7/overkill
QNAP N-Day (Вероятно, не CVE-2020-2509)
 watchtowrlabs/cve-2024-50623
Cleo PoC неограниченной загрузки и скачивания файлов (CVE-2024-50623)
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit








