
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE после аутентификации
 ricardojoserf/sharpcoverttube
YouTube как C2-канал – Управление Windows-системами через загрузку QR-видео на YouTube
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->получение веб-шелла)
 jfmaes/gg-aesy
Прячьте крутые штуки в изображениях :)
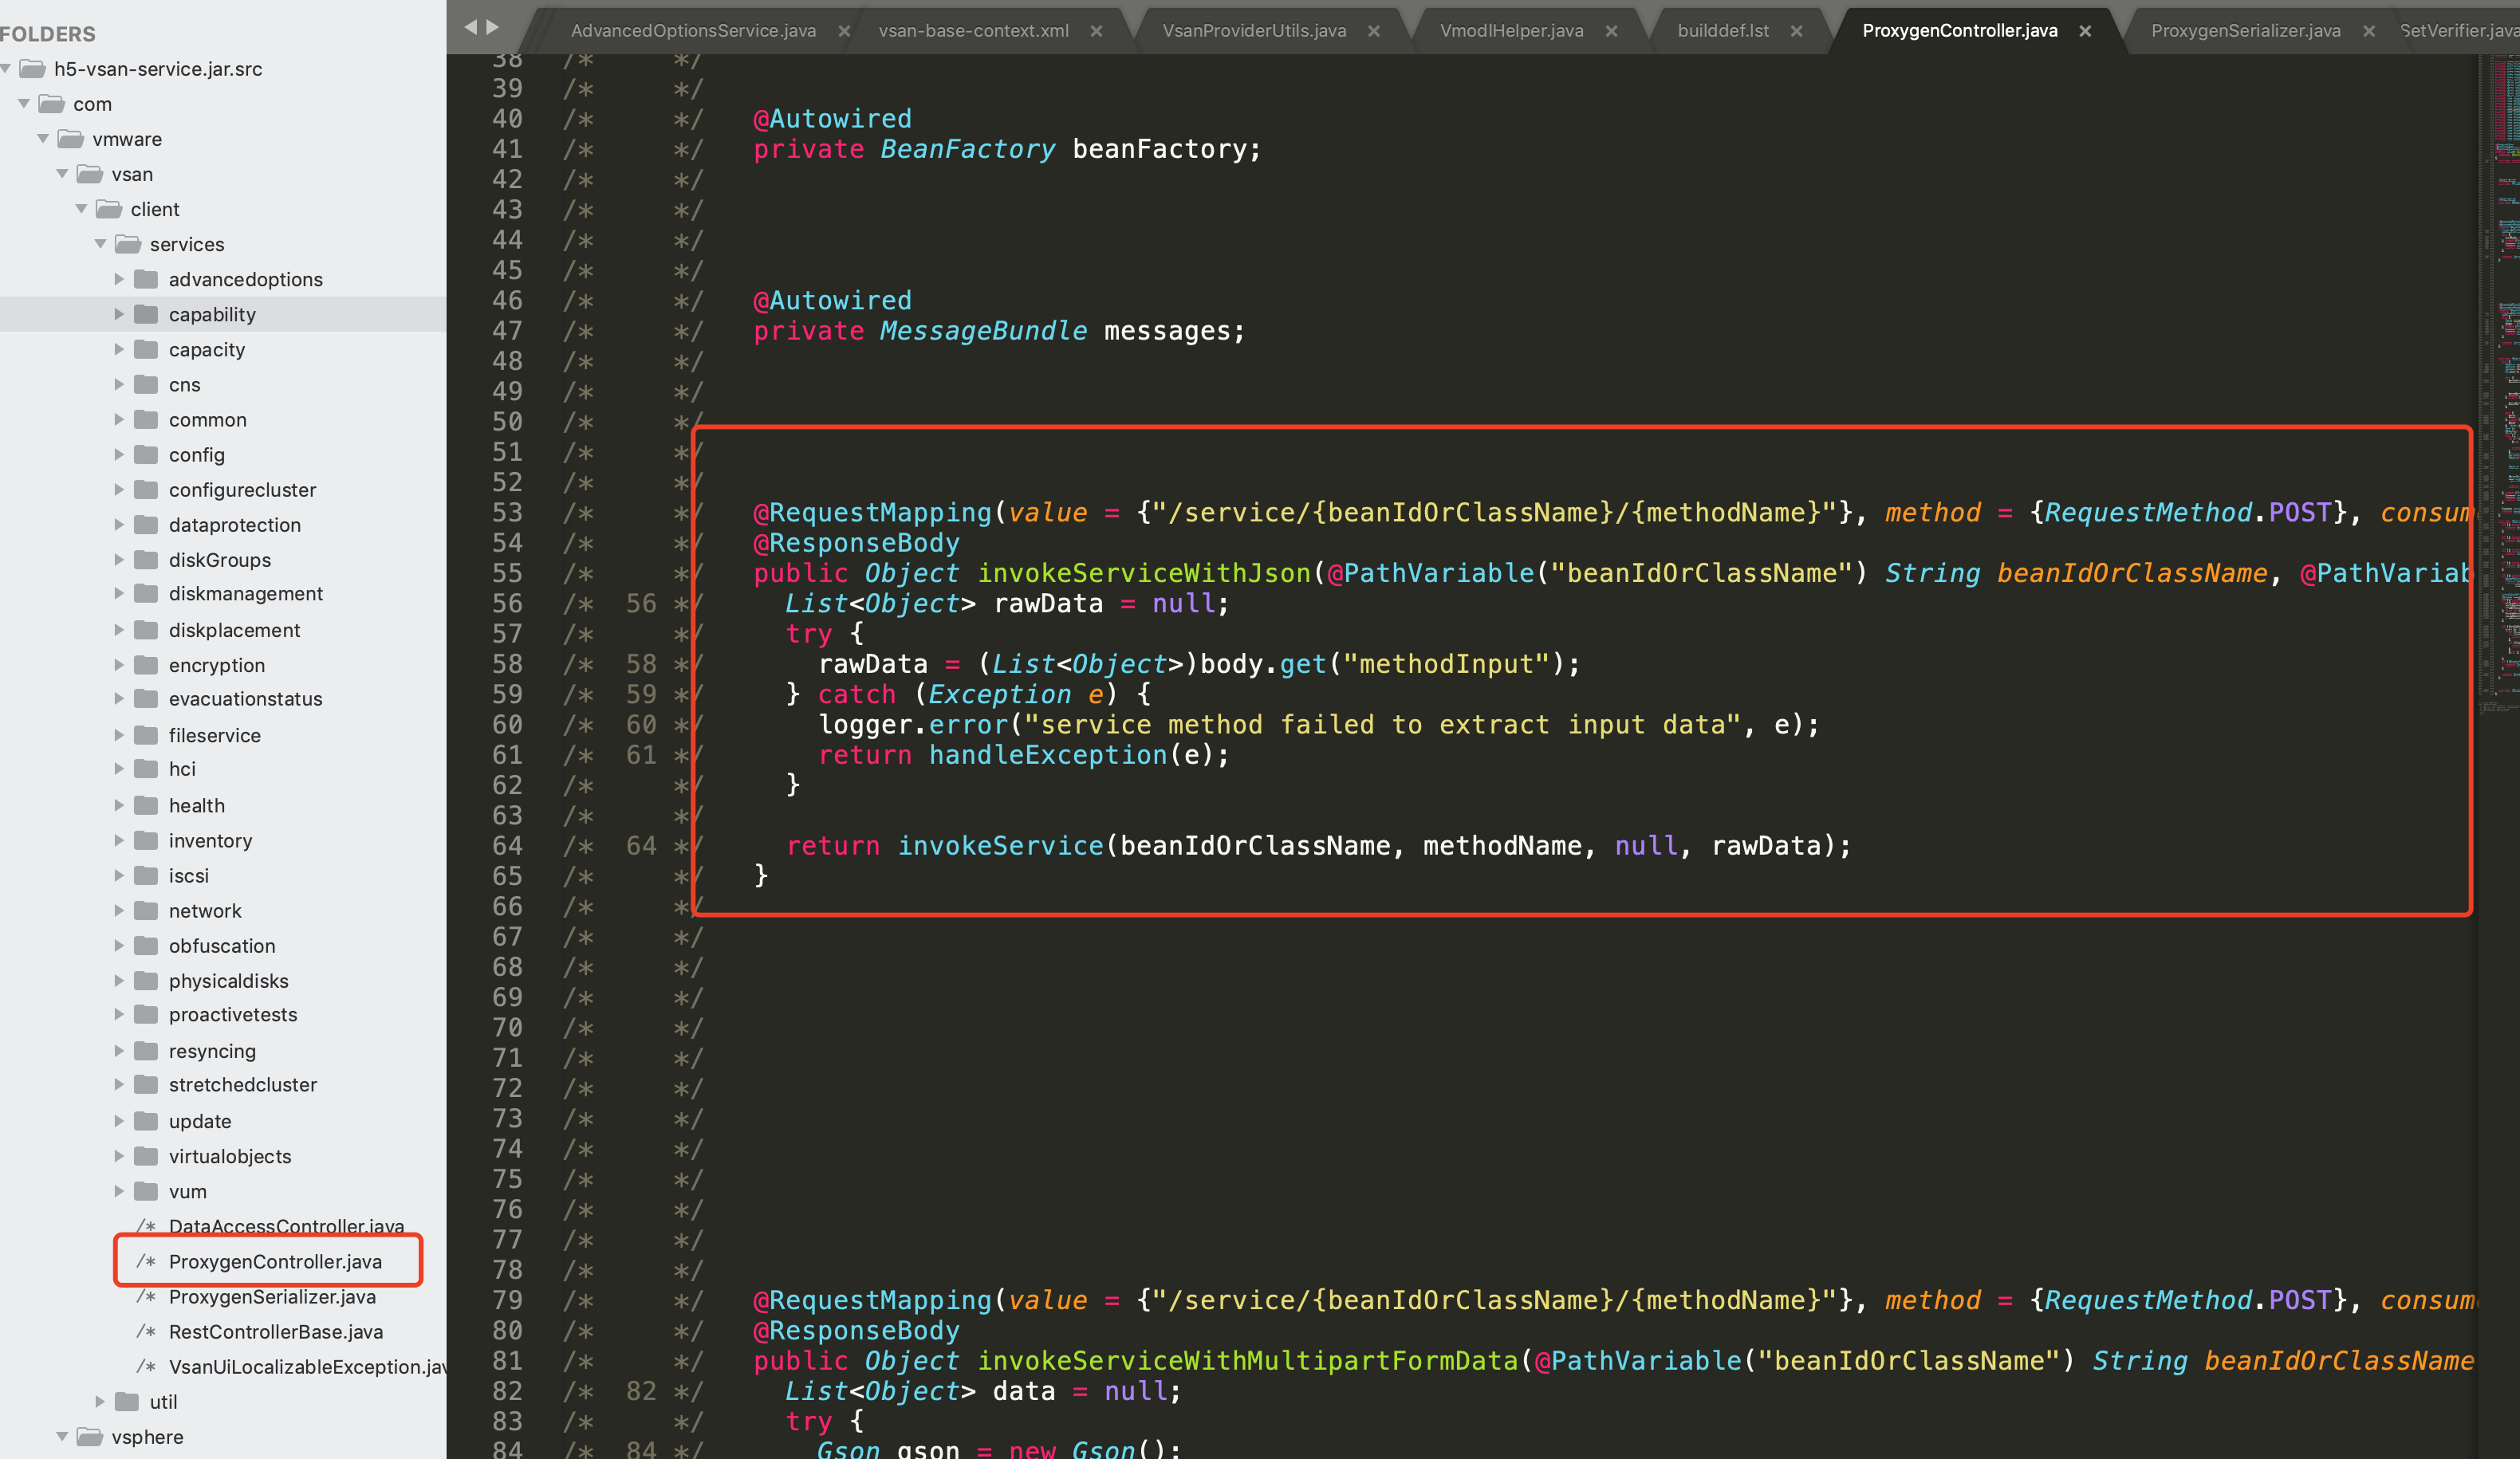 xnianq/cve-2021-21985_exp
эксплойт cve-2021-21985
 projectorbug/cve-2020-11932
Ошибка двойного освобождения в эксплойте WhatsApp PoC.
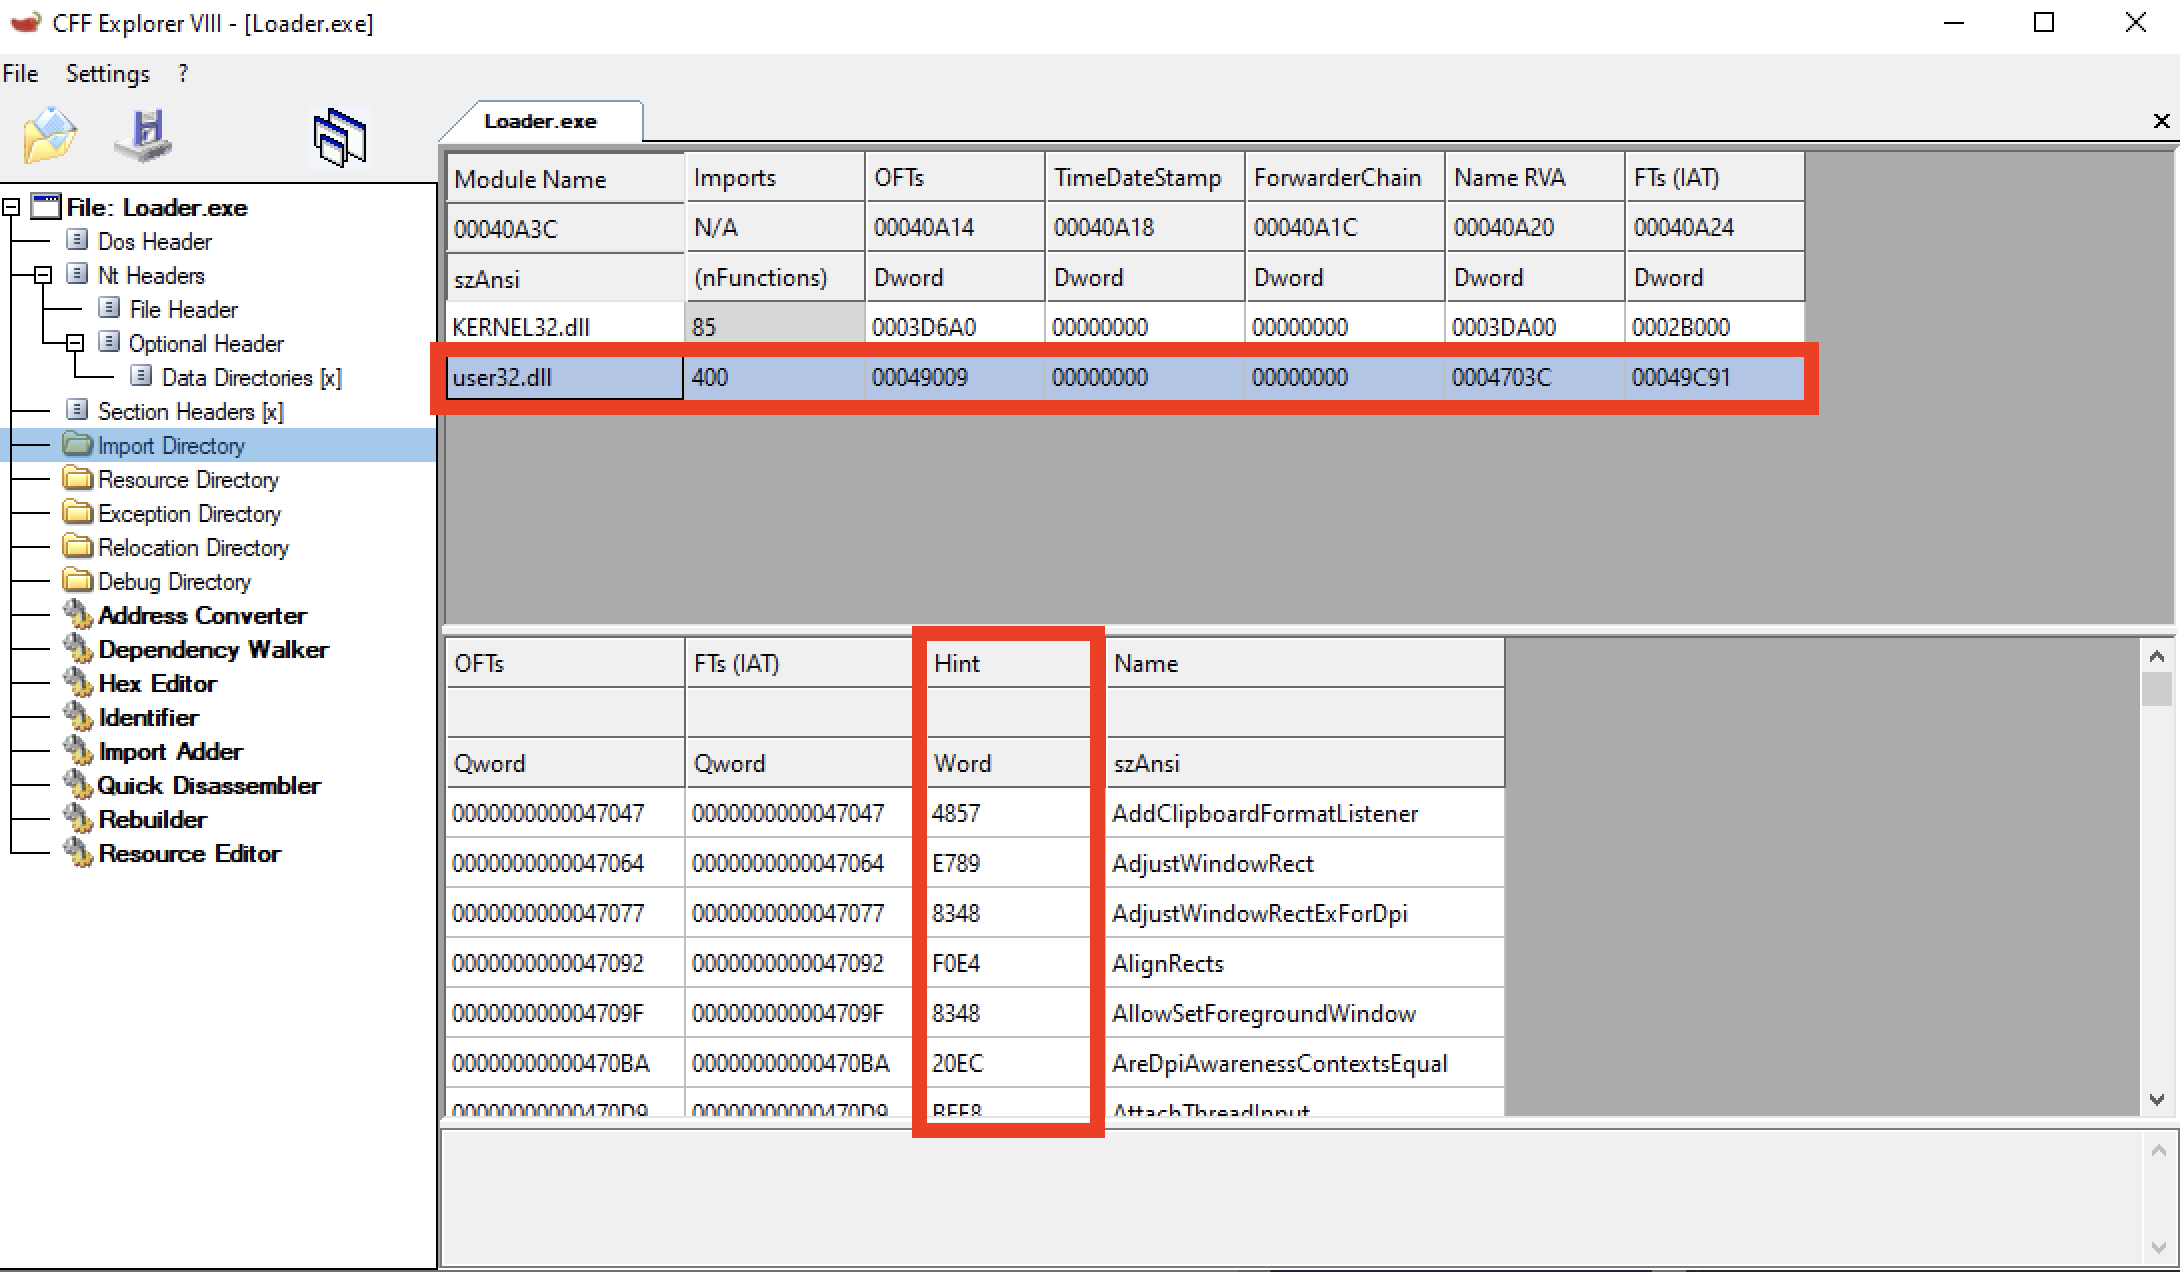 frkngksl/hintinject
PoC-проект для внедрения shellcode в Hint/Name Table
 y4er/cve-2020-14756
WebLogic T3/IIOP RCE ExternalizableHelper.class of coherence.jar
 faisalfs10x/webmin-cve-2022-0824-revshell
Пост-аутентификационный эксплойт обратной оболочки для Webmin <=1.984, использующий CVE-2022-0824 повышение привилегий в File Manager. Загружает и…
 sn1r/nim-reverse-shell
Простая и скрытая обратная оболочка, написанная на Nim, обходящая обнаружение Windows Defender. Этот инструмент позволяет установить обратное…
 convisolabs/cve-2021-22204-exiftool
Эксплойт на Python для уязвимости CVE-2021-22204 в Exiftool
 jas502n/cve-2019-0193
RCE в Apache Solr DataImport Handler
 kostas-pa/lfitester
Инструмент на Python3, который обнаруживает и эксплуатирует уязвимости локального включения файлов (Local File Inclusion), с обходом сайта, полезными…
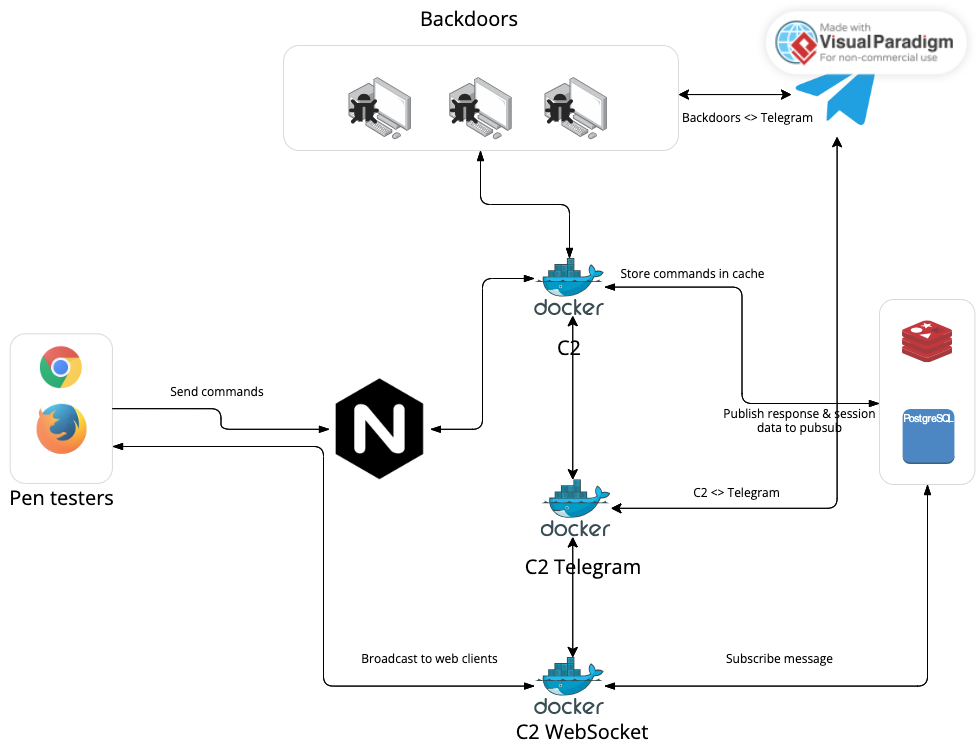 govindasamyarun/c2-cloud
Облачное C2 — это мощный веб-фреймворк C2, предназначенный для упрощения жизни пентестерам. Он обеспечивает легкий доступ к скомпрометированным…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Самый полный сканер CVE-2025-66478 для уязвимости RCE в Next.js RSC. Многорежимное обнаружение, обход WAF, локальное…
 nollium/cve-2024-9264
Эксплойт для произвольного чтения файлов и RCE в Grafana (CVE-2024-9264)
 v-p-b/pecloakcapstone
Кроссплатформенный форк peCloak на основе Capstone
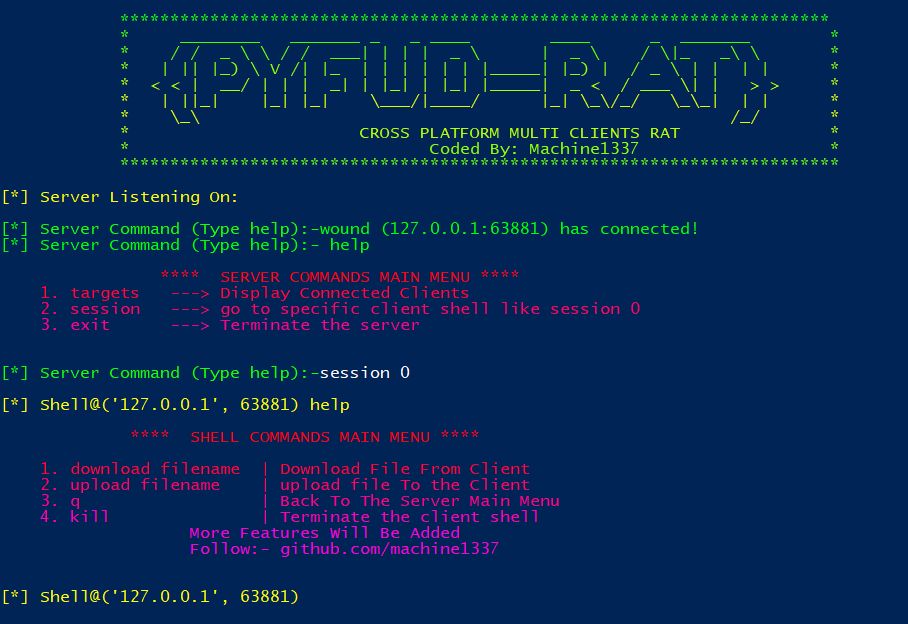 machine1337/pyfud
КРОССПЛАТФОРМЕННЫЙ ТРОЯН УДАЛЁННОГО ДОСТУПА (RAT)








