
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
c2-cloud — Облачное C2 — это мощный веб-фреймворк C2, предназначенный для упрощения жизни пентестерам. Он обеспечивает легкий доступ к скомпрометированным бэкдорам, подобно доступу к экземпляру EC2 в облаке AWS. Он может управлять несколькими одновременными сессиями бэкдоров с удобным интерфейсом. | Kitploit
Инструменты/GitHubGitHub/govindasamyarun/c2-cloud
Фреймворки для пентестаФреймворки для эксплойтовГенерация полезной нагрузкиПост-эксплуатацияКомандование и УправлениеRed TeamingИнструмент Удаленного Доступа
GitHub
govindasamyarun/c2-cloud

c2-cloud

Репозиторий
12820402 лет назадПроверено Kitploit

Описание

Облачное C2 — это мощный веб-фреймворк C2, предназначенный для упрощения жизни пентестерам. Он обеспечивает легкий доступ к скомпрометированным бэкдорам, подобно доступу к экземпляру EC2 в облаке AWS. Он может управлять несколькими одновременными сессиями бэкдоров с удобным интерфейсом.

Поделиться

О проекте

C2 Cloud — это мощная веб-ориентированная C2-инфраструктура, разработанная для упрощения жизни пентестеров. Она обеспечивает легкий доступ к скомпрометированным бэкдорам, подобно доступу к EC2-инстансу в облаке AWS. C2 Cloud позволяет управлять несколькими одновременными сессиями бэкдоров через удобный интерфейс.

C2 Cloud является открытым программным обеспечением. Специалисты по безопасности могут уверенно проводить симуляции, получая ценный опыт и способствуя активной защите своих организаций.

Поддерживаемые реверс-шеллы:

  1. Reverse TCP
  2. Reverse HTTP
  3. Reverse HTTPS (настройка за балансировщиком нагрузки)
  4. Telegram C2

Демо

Обзор C2 Cloud: https://youtu.be/hrHT_RDcGj8
Симуляция программы-вымогателя с использованием C2 Cloud: https://youtu.be/LKaCDmLAyvM
Telegram C2: https://youtu.be/WLQtF4hbCKk

Ключевые возможности

🔒 Доступ из любого места: Подключайтесь к C2 Cloud из любой точки мира.
🔄 Несколько сессий бэкдоров: Управляйте множеством сессий без усилий.
🖱️ Доступ к бэкдору в один клик: Переходите к бэкдорам простым щелчком мыши.
📜 История сессий: Отслеживайте и сохраняйте полную историю команд и ответов для всестороннего анализа.

Технологический стек

🛠️ Flask: Обработка веб-трафика и API-запросов, обеспечение реверс-HTTP(S) соединений.
🔗 TCP Socket: Обработка реверс-TCP запросов для расширенной функциональности.
🌐 Nginx: Маршрутизация трафика между веб-интерфейсом и бэкенд-системами.
📨 Redis PubSub: Выступает в роли надежного брокера сообщений для бесшовной связи.
🚀 Websockets: Доставка обновлений в реальном времени браузерным клиентам для улучшения пользовательского опыта.
💾 Postgres DB: Обеспечение постоянного хранения данных для бесперебойной работы.
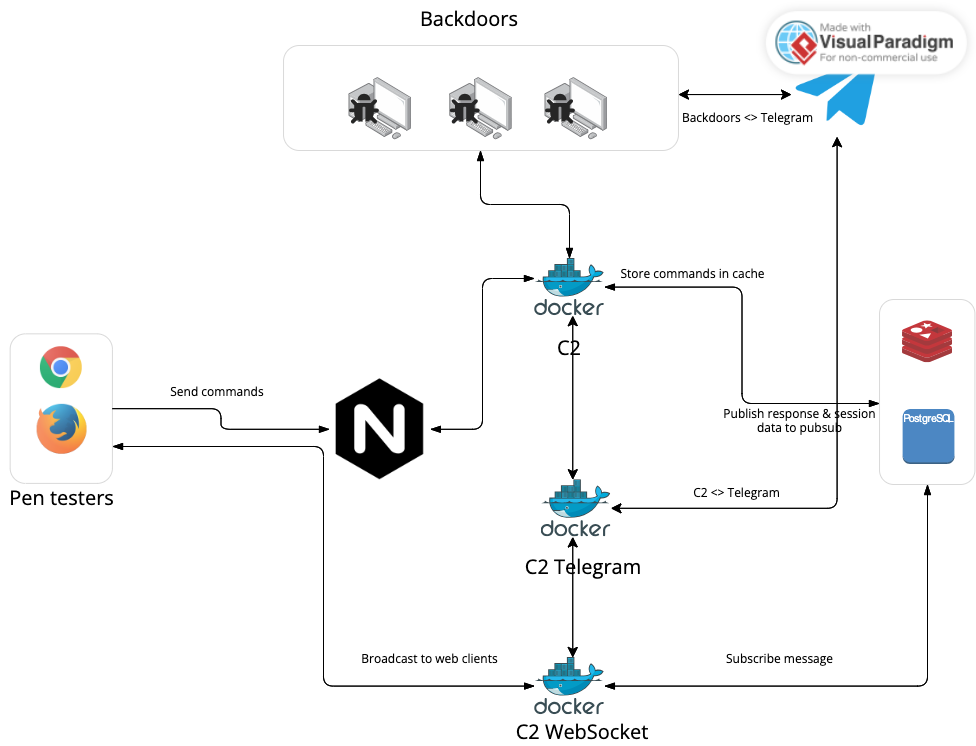
Архитектура

c2_cloud_architecture_diagram

Настройка приложения

  • Порт управления: 9000
  • Порт реверс-HTTP: 8000
  • Порт реверс-TCP: 8888
  1. Клонируйте репозиторий
  2. Опционально: обновите chat_id и bot_token в c2-telegram/config.yml
  3. Выполните docker-compose up -d для запуска контейнеров Примечание: Сервис c2-api не запустится до инициализации базы данных. Если вы получаете ошибки 500, подождите некоторое время.

Благодарности

Вдохновлено Villain — C2-инфраструктурой с CLI-интерфейсом, разработанной Panagiotis Chartas.

Лицензия

Распространяется под лицензией MIT. См. LICENSE для получения дополнительной информации.

Контакты

  • LinkedIn
  • Twitter
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







