
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 netw0rknoob/vulnclaw
На основе оркестрации AI Agent + цепочки инструментов MCP + навыков пентеста, в сочетании с большой языковой моделью, ввод на естественном языке →…
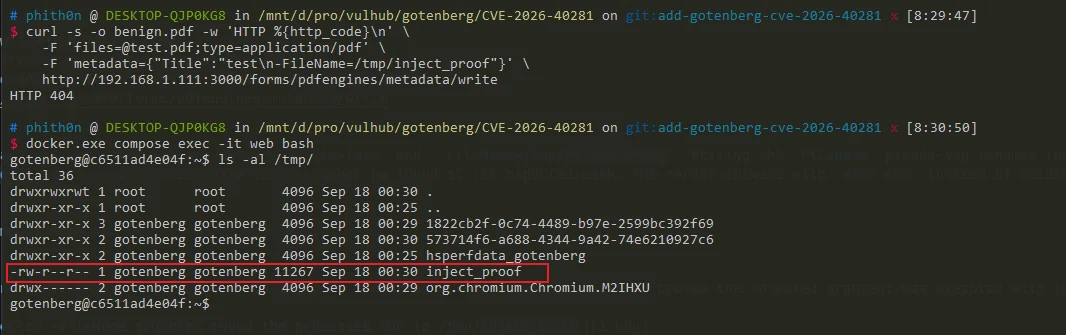 rabakuku/cve-2026-40281
Python PoC для CVE-2026-40281 — инъекции аргументов ExifTool в эндпоинте записи метаданных PDF в Gotenberg, позволяющей манипулировать файлами и…
 hackfutsecroot/-gotenberg-rce-chain
Цепочка эксплойтов на Python для CVE-2026-42589 и CVE-2026-40281 в Gotenberg: обнаруживает уязвимые экземпляры, внедряет полезные нагрузки в…
 hackfutsecroot/cve-2026-87902
Массовый сканер и эксплойт на Python для CVE-2026-87902 — неаутентифицированного LFI в ядре WordPress в get_page_template(), эскалированного до RCE…
 chu0119/vc-strike
Набор разрешённых тестов на проникновение для VMware vCenter CVE-2026-59310 (RCE от root без аутентификации через обход путей rsyslog) и…
 fl0ydsec/cve-2026-15989
Массовый сканер и эксплойт для CVE-2026-15989 — неаутентифицированного повышения привилегий в Super Forms <= 6.3.316, позволяющего создавать учётные…
 overgrowncarrot1/penpot-rce
Penpot <2.15.0 допускает неаутентифицированное RCE CVE-2026-45805
 nu11secur1ty/kousei
Python/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
 murrez/cve-2026-96349
Python PoC и инструмент массовой эксплуатации для CVE-2026-96349 — неаутентифицированного RCE в плагине WordPress SiteSkite ≤2.1.8 через автологин по…
 1xpwn/cve-2026-16723
Критическая уязвимость, затрагивающая Fastjson версии 1.2.68 – 1.2.83.
 albert-y1n/pismith
PISmith: Red Teaming на основе обучения с подкреплением для защиты от промпт-инъекций
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 Локальное повышение привилегий через утечку локального административного токена и произвольную запись файлов через file://…
 tylous/sourcepoint
Полиморфный генератор профилей C2 для Cobalt Strike, который автоматизирует создание уклончивых конфигураций beacon со случайными параметрами для…
 wh02m1/cve-2026-78306
Эксплойт proof-of-concept, использующий инъекцию команд DUML через Bluetooth дронов DJI, отправляющий неаутентифицированные команды для чтения…
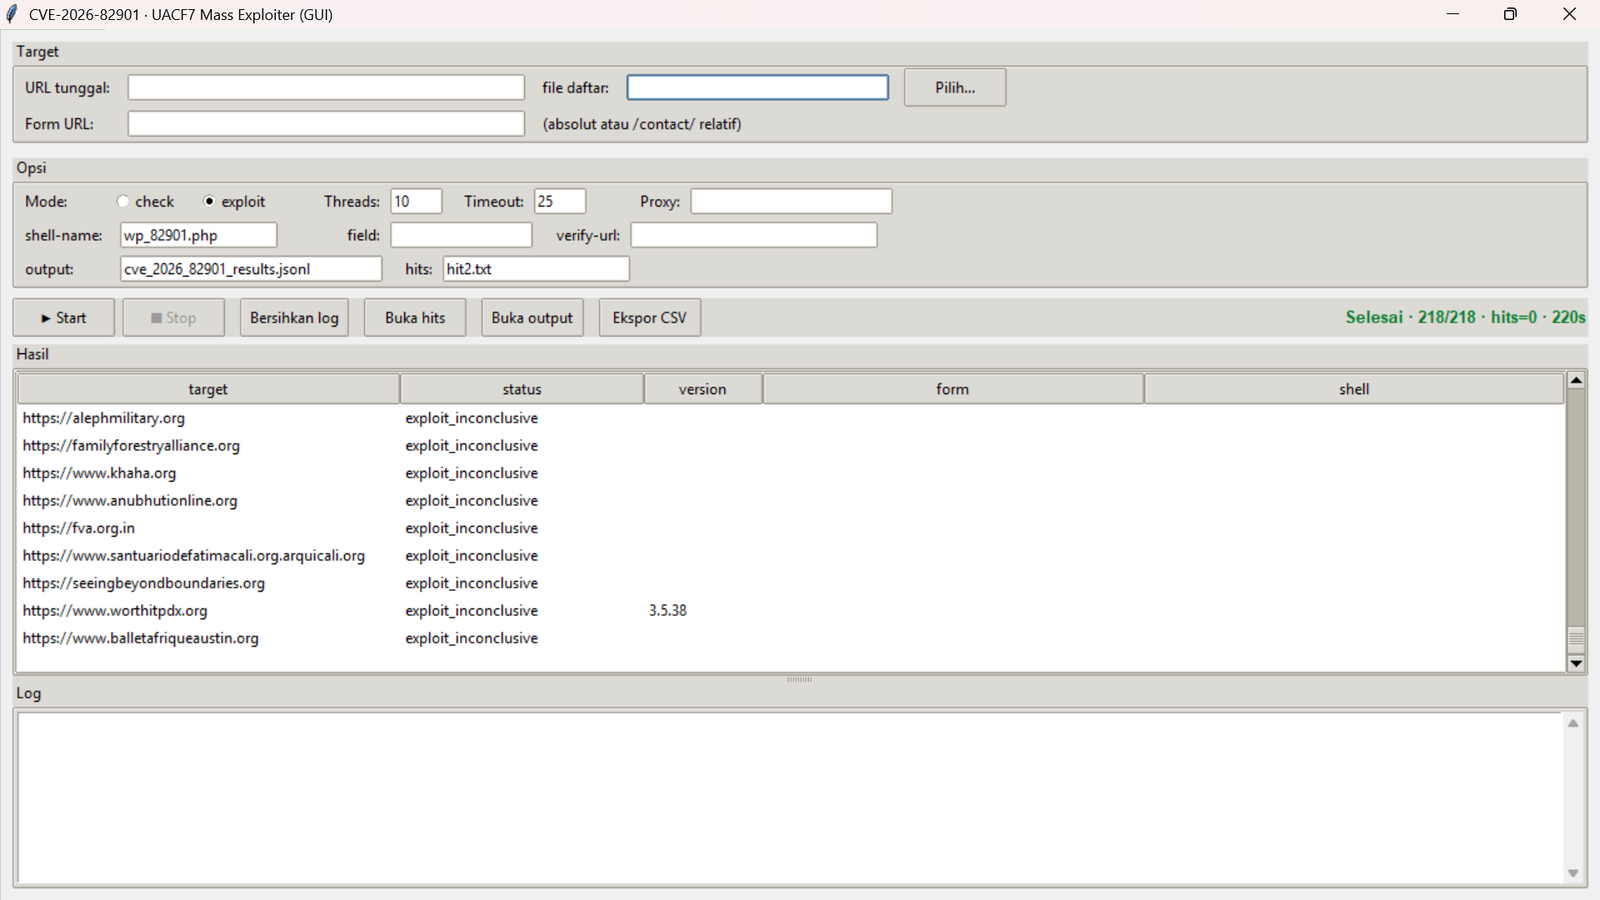 tonydelouvre/cve-2026-82901
Массовый сканер и эксплойтер с GUI и CLI для CVE-2026-82901 — неаутентифицированной загрузки произвольных файлов в плагине WordPress Ultra Addons for…
 java99999/cve-2026-86950-poc
Создаёт вредоносные файлы, которые вызывают запись за границы буфера (CWE-787) и повреждение кучи через CVE-2026-86950, с опциями обратной оболочки,…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Генератор артефактов обнаружения для Citrix NetScaler CVE-2026-88771, эксплуатирующий инъекцию команд до аутентификации для достижения удалённого…
 murrez/cve-2026-82384
Python PoC для CVE-2026-82384: обнаруживает и эксплуатирует неаутентифицированную Java-десериализацию через XML-RPC в Apache Roller 6.1.5 с помощью…








