Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-30190 — Этот проект демонстрирует proof-of-concept эксплойт для CVE-2022-30190, также известный как «Follina» — критическая уязвимость удалённого выполнения кода, затрагивающая Microsoft Office через протокол MSDT. Приложение генерирует вредоносные документы Office, чтобы проиллюстрировать рабочий процесс эксплуатации исключительно в образовательных и исследовательских целях. | Kitploit
Инструменты/GitHubGitHub/derziad/cve-2022-30190
Генерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubderziad/cve-2022-30190

CVE-2022-30190

Репозиторий
61251 год назадЕщё не проверено

Описание

Этот проект демонстрирует proof-of-concept эксплойт для CVE-2022-30190, также известный как «Follina» — критическая уязвимость удалённого выполнения кода, затрагивающая Microsoft Office через протокол MSDT. Приложение генерирует вредоносные документы Office, чтобы проиллюстрировать рабочий процесс эксплуатации исключительно в образовательных и исследовательских целях.


Поделиться

CVE-2022-30190 (Follina) Доказательство концепции

CVE License: MIT Docker


Обзор

Follina

Этот проект демонстрирует эксплойт доказательства концепции для CVE-2022-30190, также известного как "Follina" — критическая уязвимость удаленного выполнения кода, затрагивающая Microsoft Office через протокол MSDT. Приложение генерирует вредоносные документы Office для иллюстрации рабочего процесса эксплойта только в образовательных и исследовательских целях.

⚠ Предупреждение: Этот репозиторий предназначен только для образовательных и авторизованных исследований безопасности. Не используйте в производственной среде или против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.


Возможности

  • 📝 Генерирует документы Office, эксплуатирующие уязвимость Follina
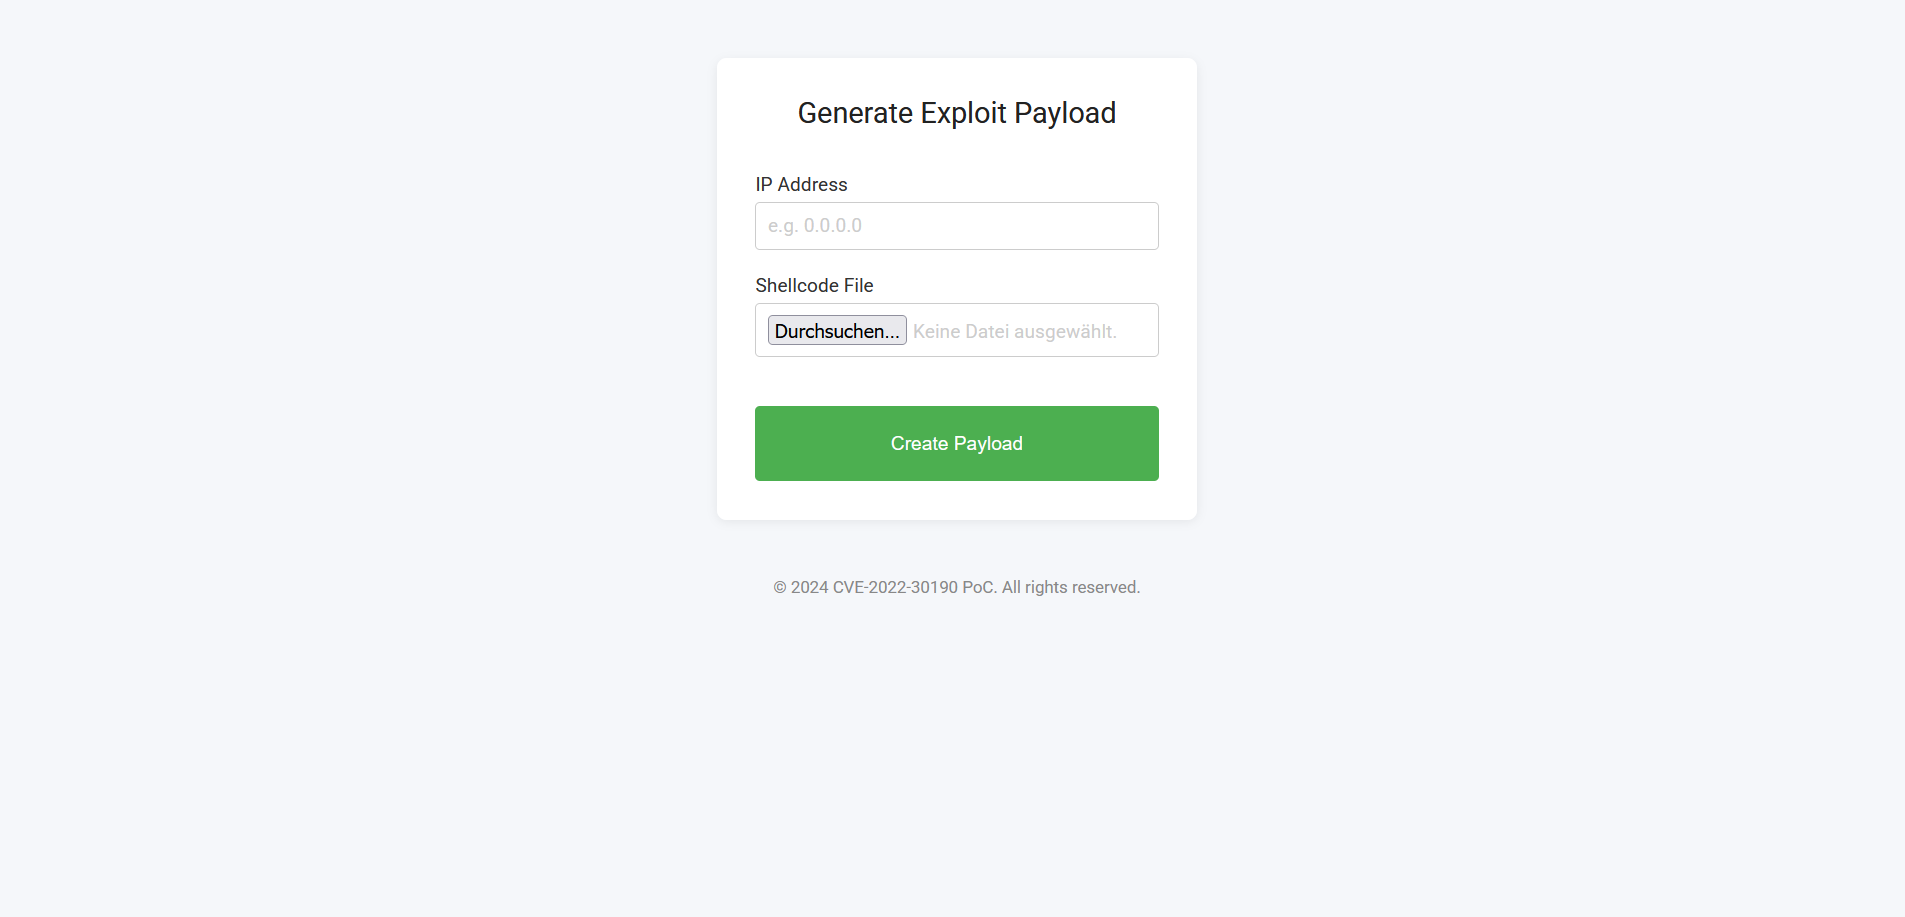
  • 🌐 Простой веб-интерфейс для создания полезной нагрузки
  • 🐳 Контейнеризация с Docker для простой настройки и изоляции

Технологии

  • Java 21 ☕
  • Spring Boot 🚀
  • Apache Commons 📦
  • Docker 🐳
  • JSP 🖥️

Предварительные требования

  • Docker 🐳
  • Docker Compose 📦

Быстрый старт

  1. Клонируйте репозиторий:

    git clone https://github.com/yourusername/CVE-2022-30190.git
    cd CVE-2022-30190
    
  2. Соберите и запустите с помощью Docker Compose:

    docker compose up --build
    
  3. Откройте веб-интерфейс:

    • Откройте http://localhost:8080 в вашем браузере 🌐

Использование

  • Введите ваш IP-адрес и загрузите файл shellcode с помощью веб-формы
  • Нажмите "Создать полезную нагрузку", чтобы сгенерировать вредоносный документ Office
  • Скачайте сгенерированный документ и используйте его для тестирования в контролируемой среде 🔒

Demo Screenshot


Структура проекта

src/main/java                 — Исходный код Java (приложение Spring Boot)
src/main/webapp/WEB-INF/jsp   — JSP-представления для веб-интерфейса
Dockerfile                    — Инструкции по сборке контейнера
docker-compose.yml            — Оркестрация нескольких контейнеров

Ссылки

  • Рекомендации Microsoft по безопасности
  • Анализ Follina от SocPrime
  • Детали CVE от NIST

Лицензия

Этот проект выпущен под лицензией MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →