
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-6218-POC — RARLAB WinRAR Обход каталога — удаленное выполнение кода | Kitploit

Инструменты/GitHubGitHub/mulwarex/cve-2025-6218-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubmulwarex/cve-2025-6218-poc

CVE-2025-6218-POC

RARLAB WinRAR Обход каталога — удаленное выполнение кода

Репозиторий
104311 год назадЕщё не проверено
Поделиться

RARLAB WinRAR Directory Traversal Remote Code Execution Vulnerability. Эта уязвимость позволяет удаленным злоумышленникам выполнять произвольный код в затронутых установках RARLAB WinRAR. Для эксплуатации этой уязвимости требуется взаимодействие с пользователем: цель должна посетить вредоносную страницу или открыть вредоносный файл.

Конкретная ошибка заключается в обработке путей к файлам внутри архивных файлов. Особым образом сформированный путь к файлу может заставить процесс перейти в непредусмотренные каталоги. Злоумышленник может использовать эту уязвимость для выполнения кода в контексте текущего пользователя. Идентификатор: ZDI-CAN-27198.

📦 Генератор ZIP-нагрузки с многоуровневым обходом каталогов

Этот Python-скрипт создает специально сформированный ZIP-архив, эксплуатирующий уязвимость обхода каталогов с удаленным выполнением кода в WinRAR (ZDI-CAN-27198). Архив содержит нагрузку, предназначенную для извлечения в папку автозагрузки Windows, что обеспечивает её выполнение при следующем входе пользователя в систему. CVE-2025-6218-POC

⚠️ ПРЕДУПРЕЖДЕНИЕ: Этот инструмент предоставлен исключительно в образовательных и исследовательских целях. Несанкционированное использование может быть незаконным и неэтичным. Всегда получайте надлежащее разрешение перед тестированием на любой системе.


🔥 Обзор уязвимости

  • Затронутое ПО: WinRAR (все версии до выхода исправления)
  • Ссылка CVE / ZDI: ZDI-CAN-27198
  • Вектор атаки: вредоносный ZIP-файл
  • Воздействие: удаленное выполнение кода (RCE) при извлечении архива

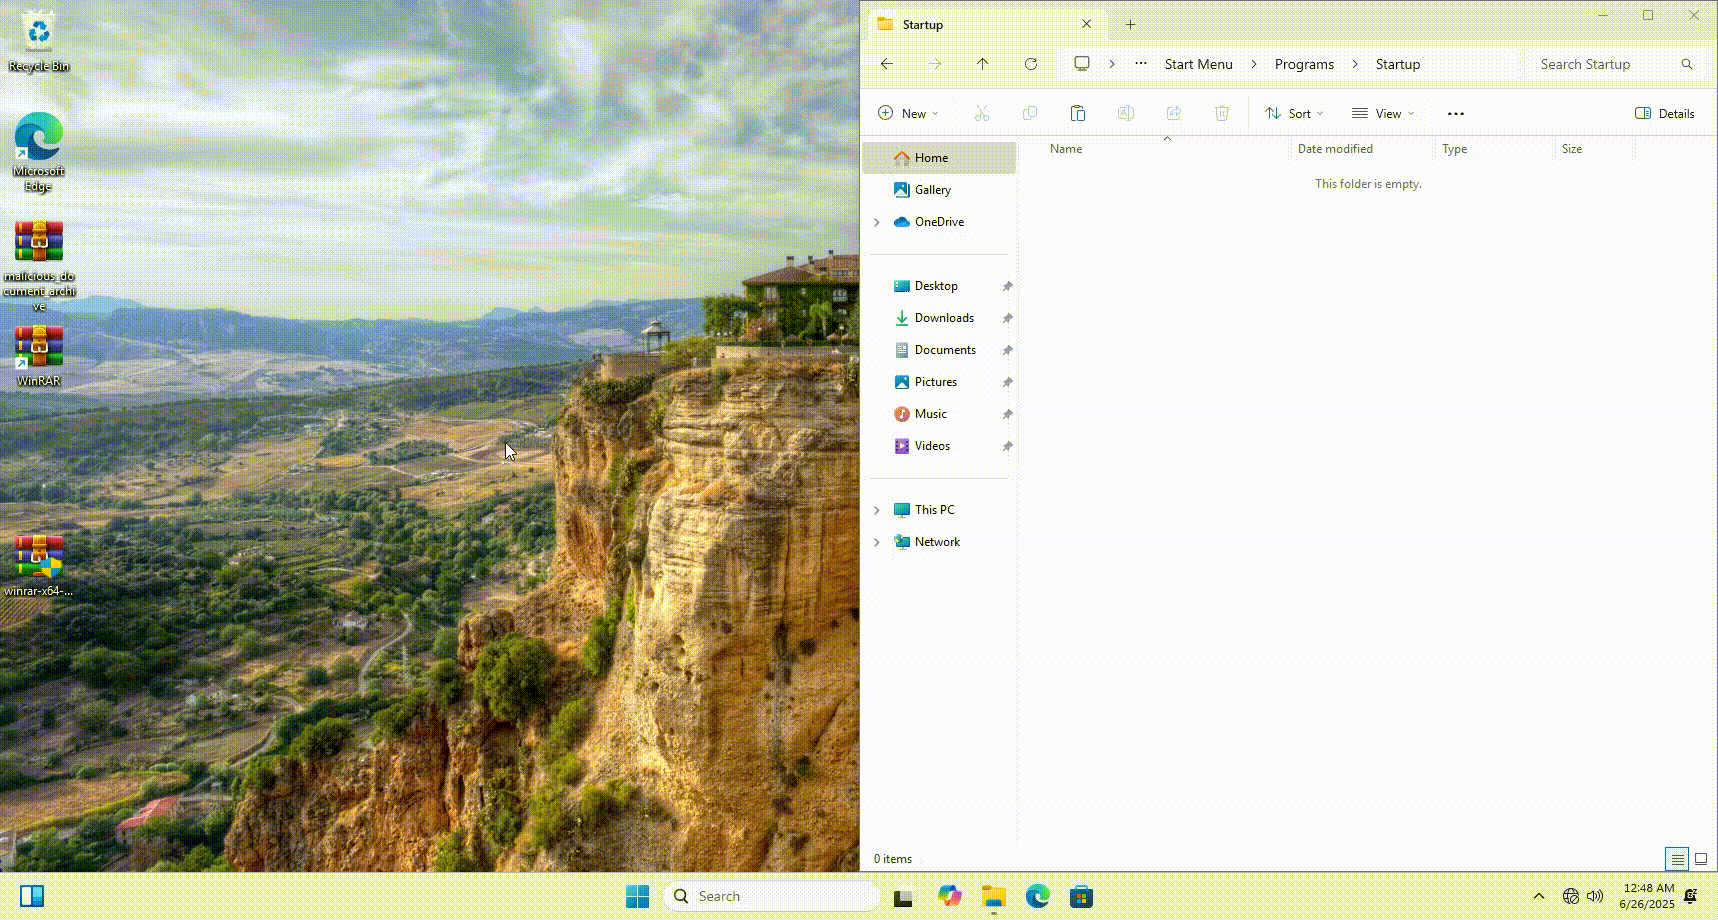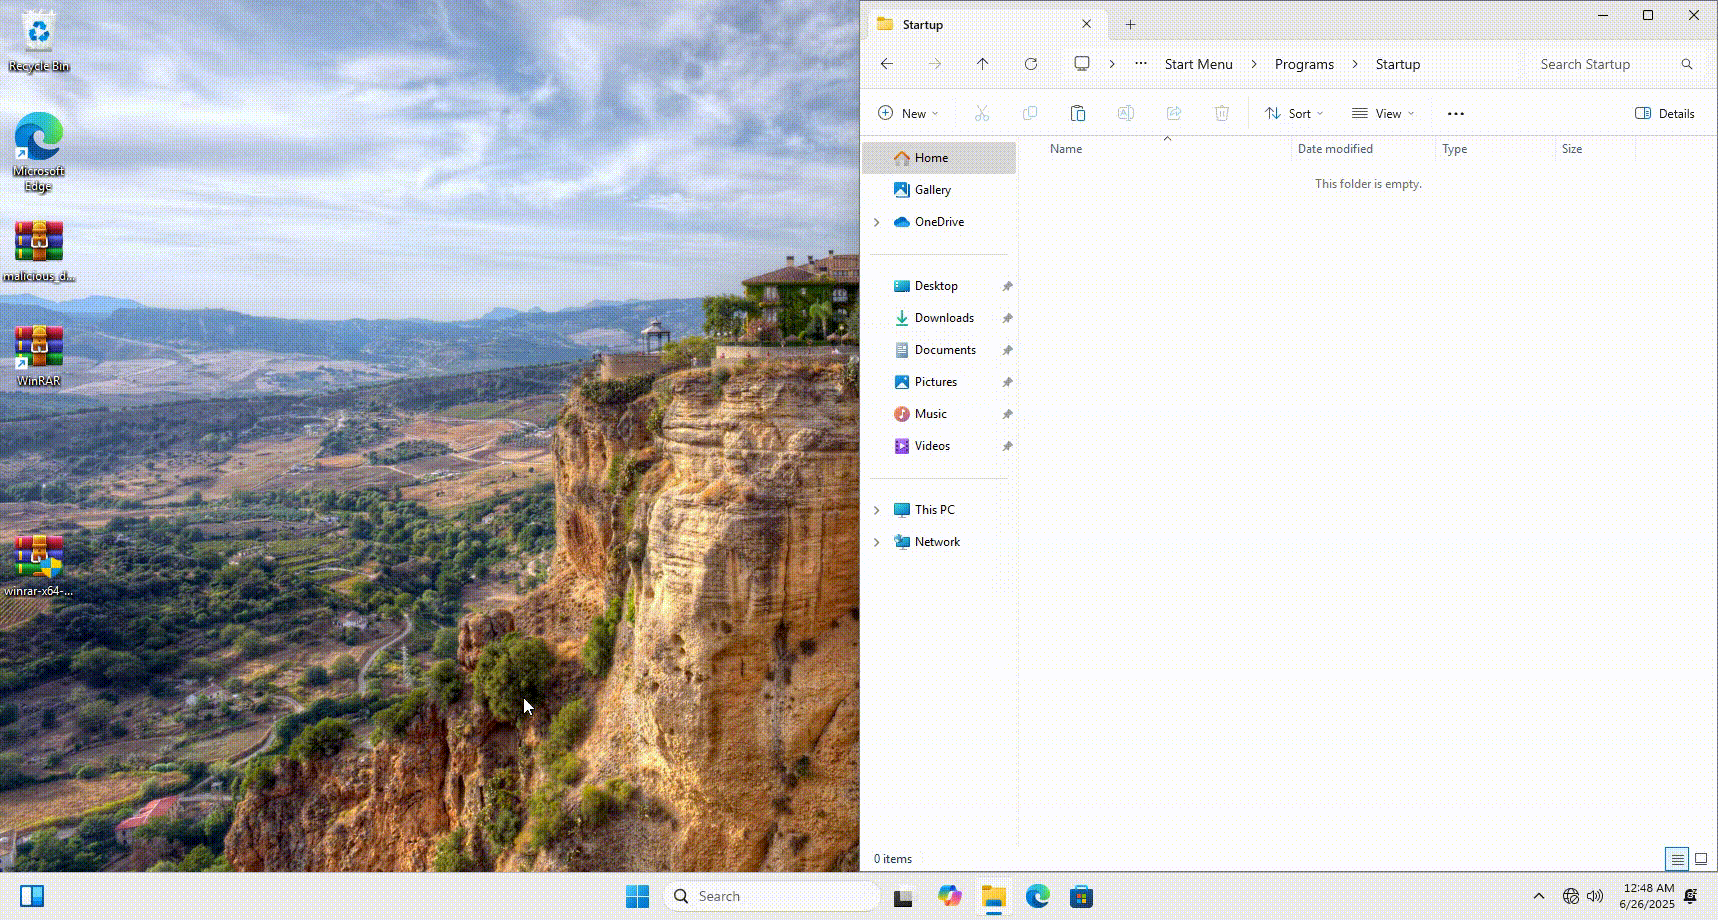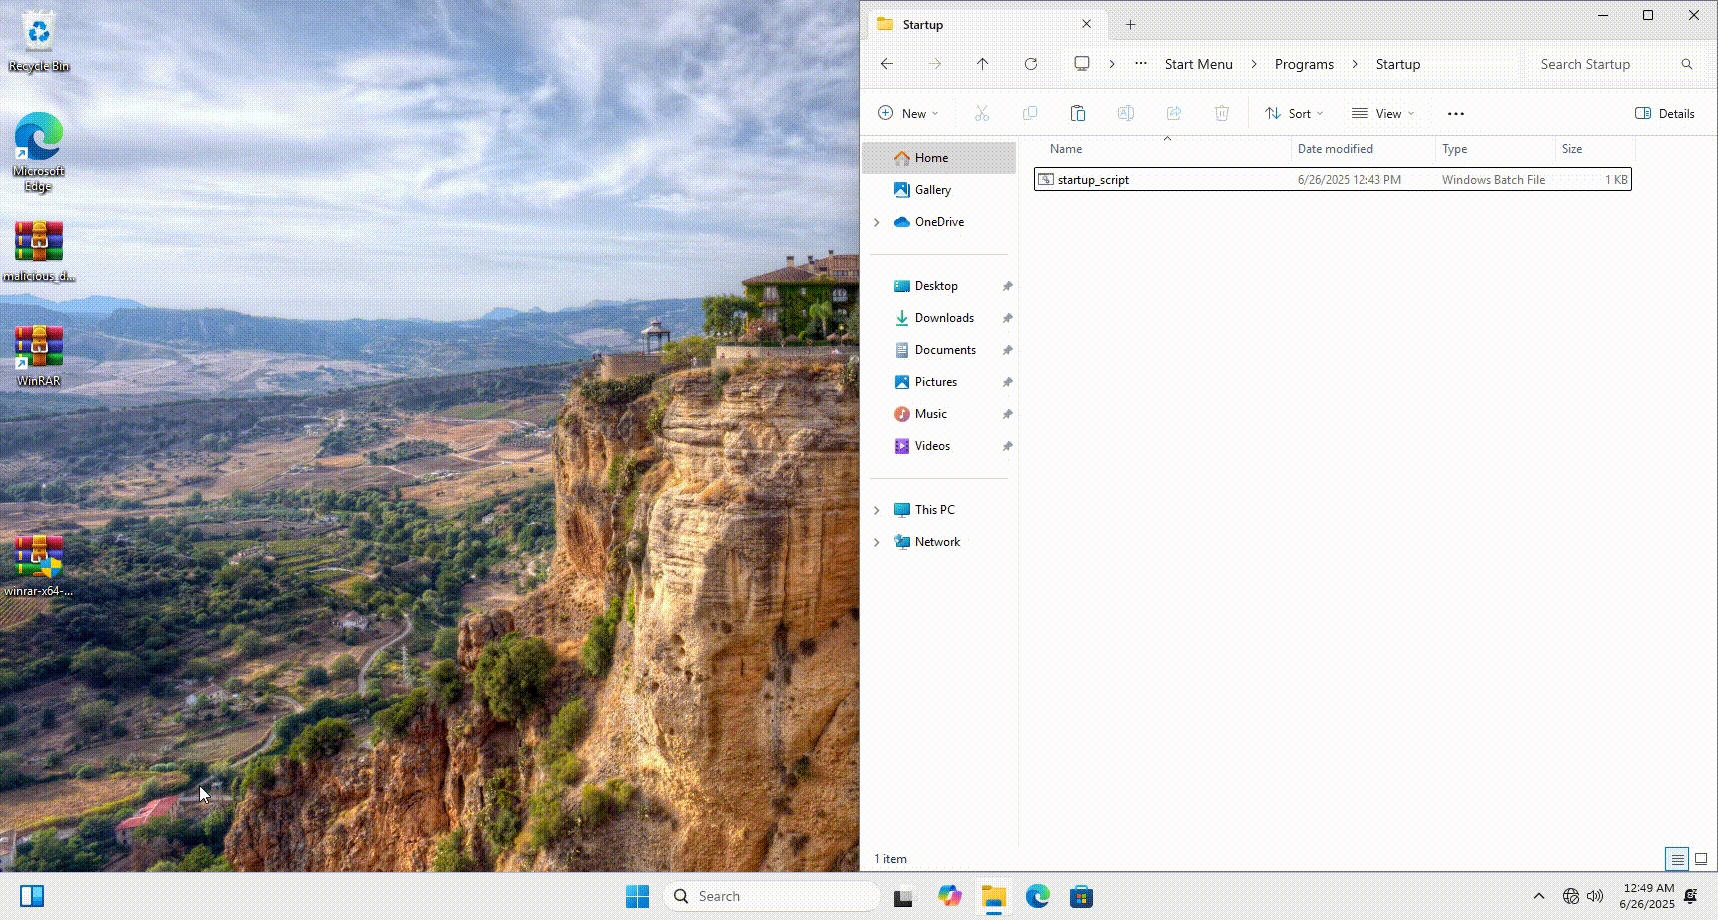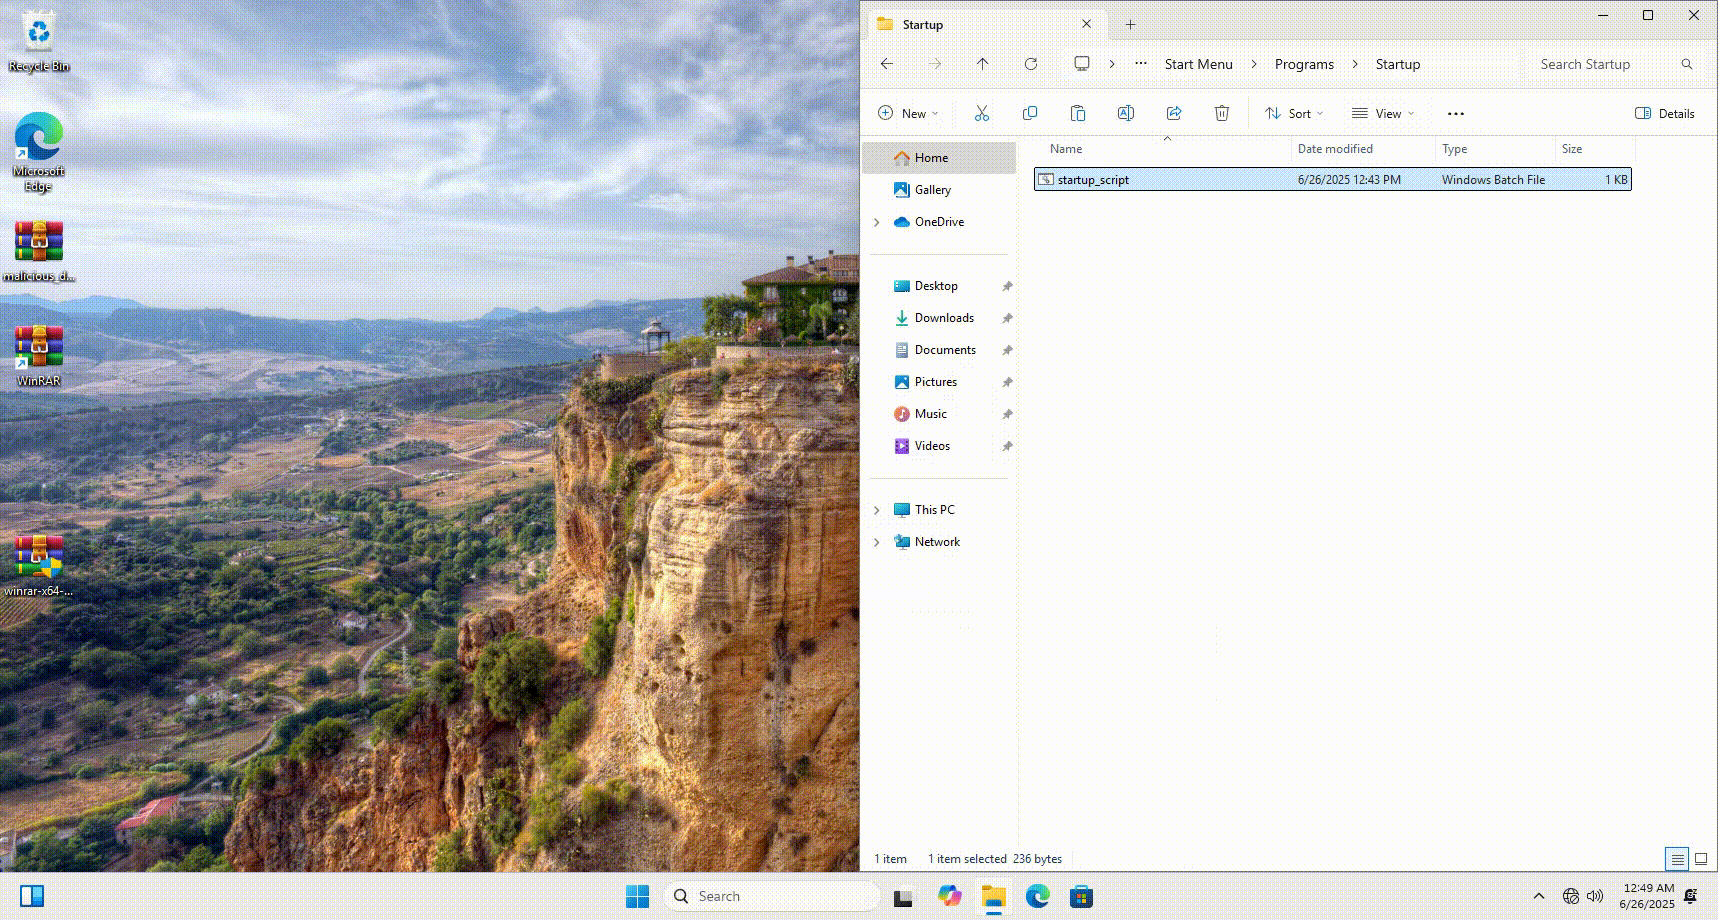
Встраивая нагрузку с последовательностями обхода каталогов (.. .\\.. .\\...), ZIP-файл заставляет WinRAR извлекать файлы за пределами текущего каталога — например, в папку автозагрузки жертвы: AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
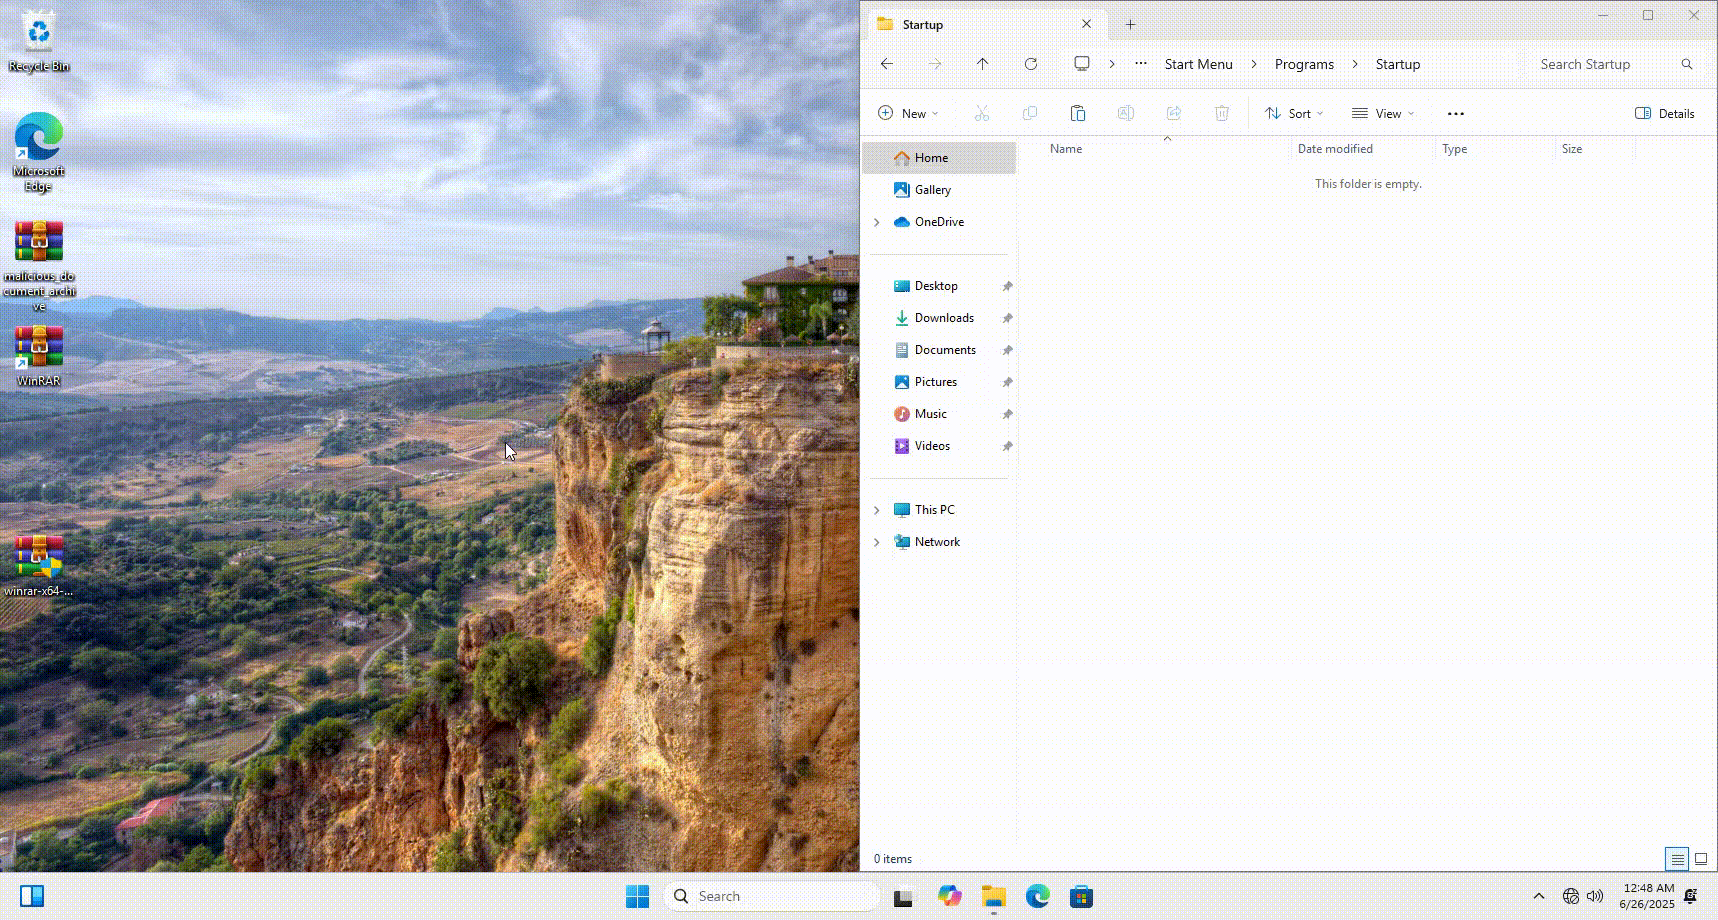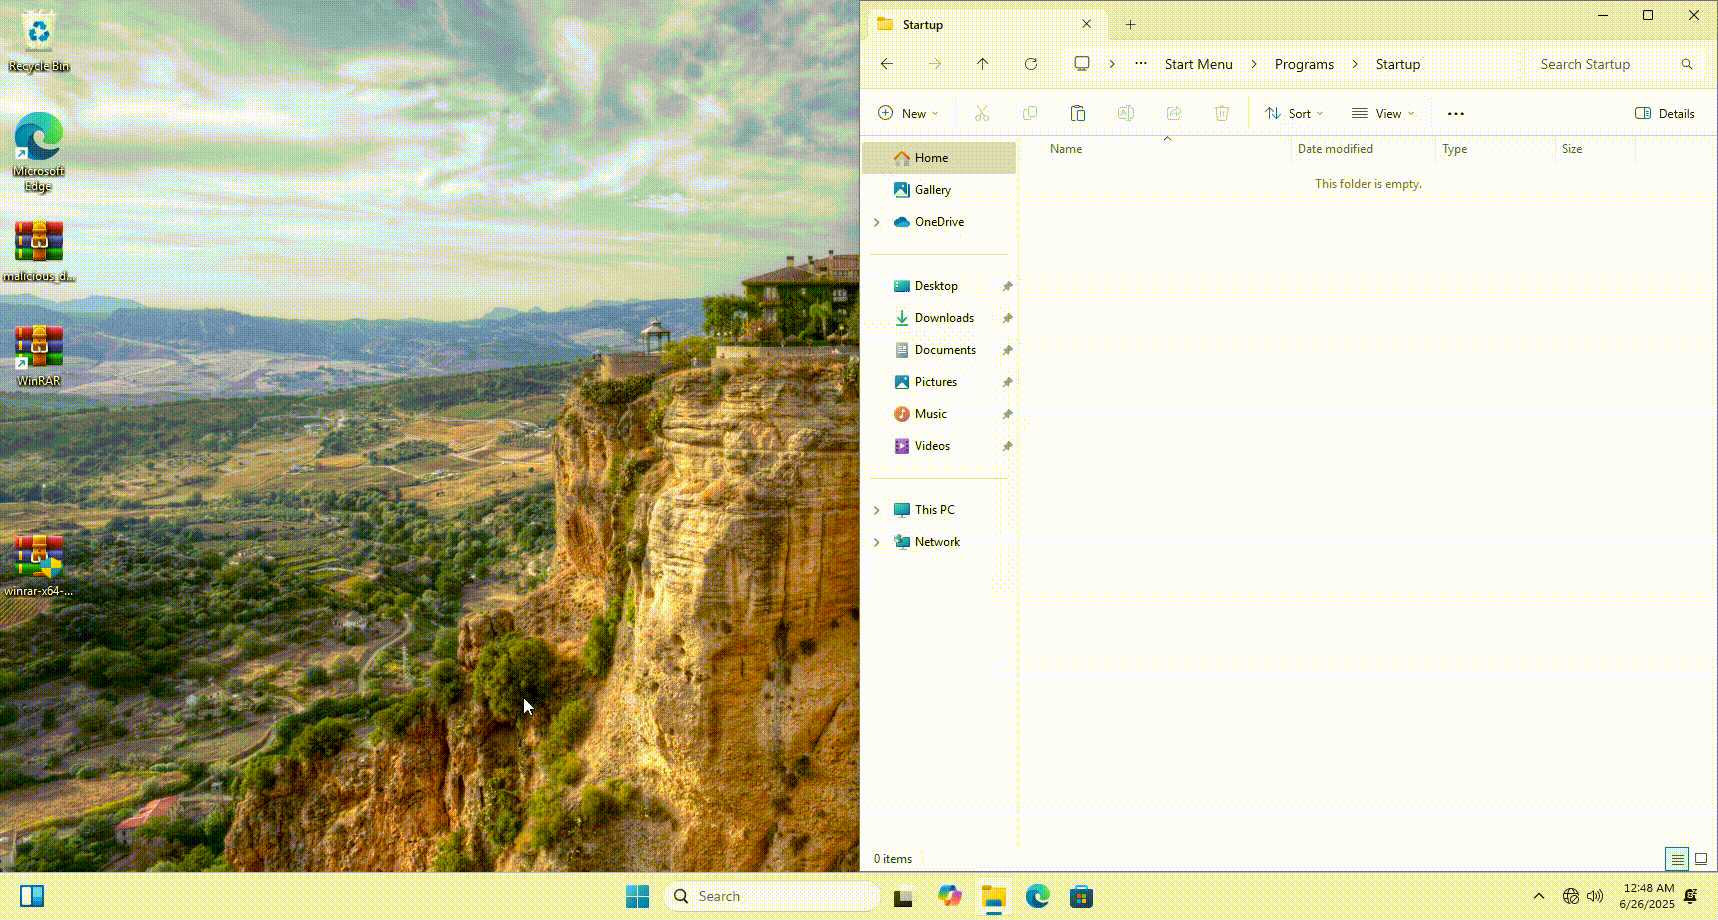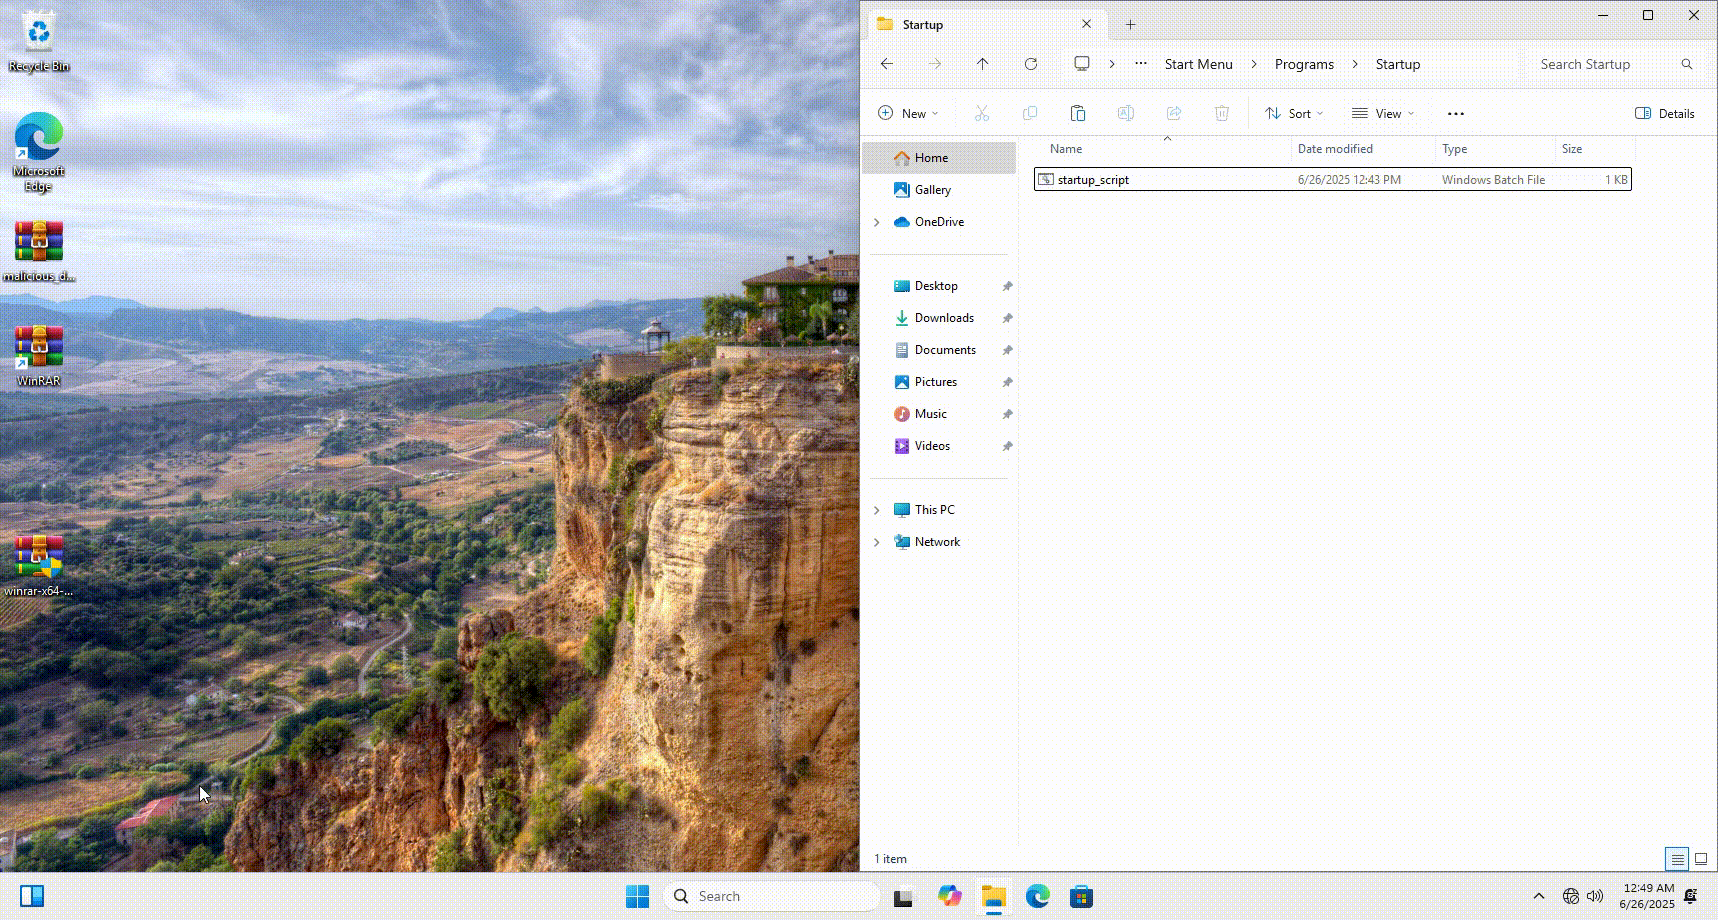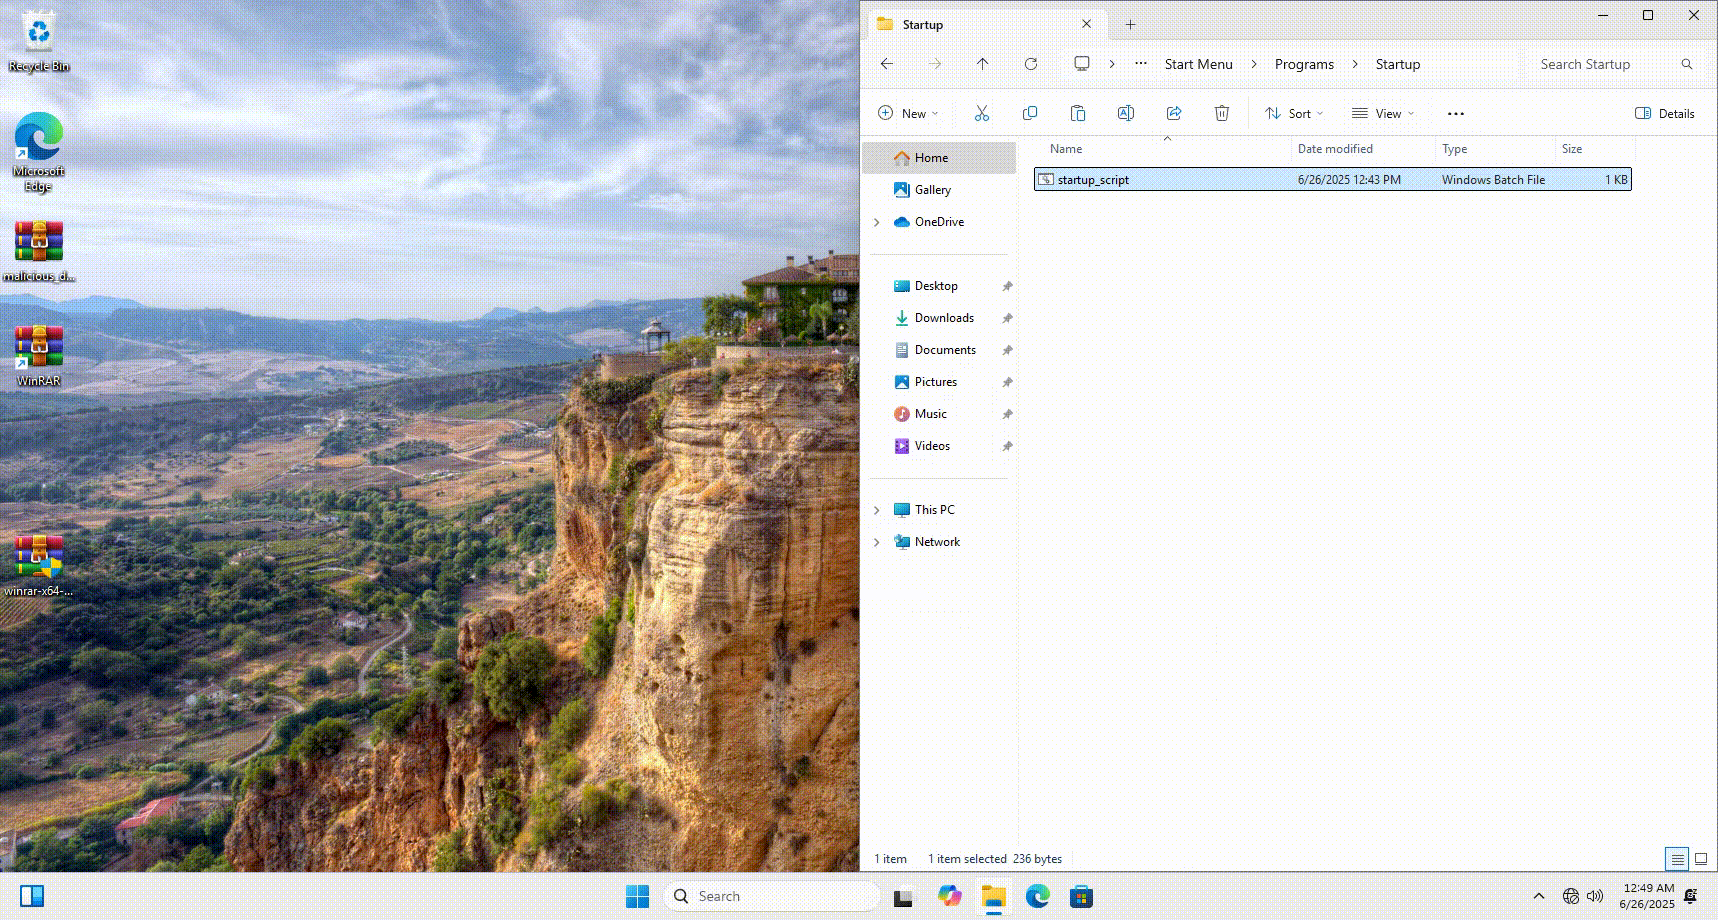

🎞️ Предпросмотр демо

Demo

🧰 Возможности

  • Внедряет нагрузку в папку автозагрузки, используя от 3 до 7 уровней обхода каталогов
  • Работает, даже если ZIP-архив извлечен на 7 уровней вглубь каталогов
  • Опционально включает поддельный обычный файл для маскировки под легитимный
  • Поддерживает произвольный файл нагрузки

🚀 Использование

▶️ Требования

  • Python 3.x

▶️ Командная строка

python3 zip_payload_generator.py --payload payload.bat --normal decoy.pdf --output backdoor.zip

⚠️ Отказ от ответственности

Этот проект предназначен только для образовательных целей и санкционированного тестирования на проникновение. Создатель не несет ответственности за любое неправильное использование или ущерб, причиненный этим инструментом. Всегда соблюдайте местные законы и нормативные акты.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




