

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub
/
strivepan
/activemq-cve-2026-42588-scanner-gui
Сканеры уязвимостейГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеИнструмент Удаленного Доступа
GitHubstrivepan/activemq-cve-2026-42588-scanner-gui

ActiveMQ-cve-2026-42588-scanner-gui

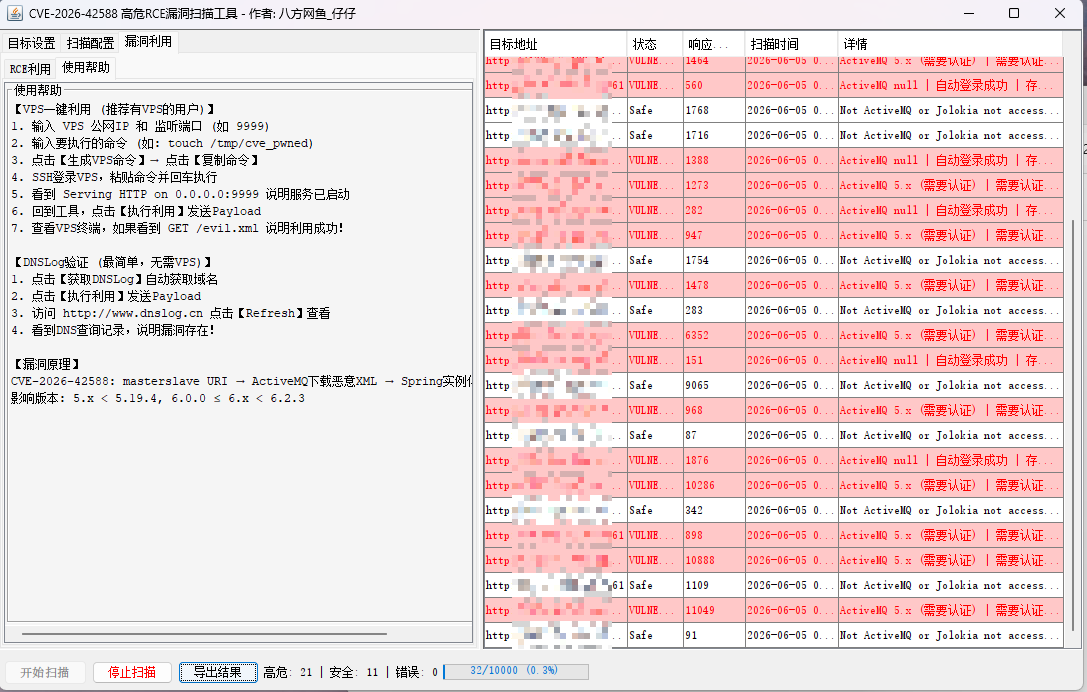
Инструмент сканирования и эксплуатации с графическим интерфейсом для CVE-2026-42588 (ActiveMQ RCE). Поддерживает доставку полезной нагрузки через VPS и проверку уязвимости на основе DNSLog с автоматизированной XML-инъекцией.

Репозиторий
10315 месяцев назадЕщё не проверено
Поделиться

ActiveMQ-cve-2026-42588-scanner-gui

【Одношаговая эксплуатация через VPS (рекомендуется для пользователей с VPS)】

  1. Введите публичный IP-адрес VPS и порт прослушивания (например, 9999)
  2. Введите команду для выполнения (например: touch /tmp/cve_pwned)
  3. Нажмите 【Сгенерировать команду VPS】 → нажмите 【Копировать команду】
  4. Войдите на VPS через SSH, вставьте команду и нажмите Enter для выполнения
  5. Если видите Serving HTTP on 0.0.0.0:9999 — служба запущена
  6. Вернитесь к инструменту и нажмите 【Выполнить эксплойт】 для отправки payload
  7. Посмотрите на терминал VPS: если видите GET /evil.xml — эксплуатация прошла успешно!

【Проверка через DNSLog (самый простой способ, без VPS)】

  1. Нажмите 【Получить DNSLog】 — домен будет получен автоматически
  2. Нажмите 【Выполнить эксплойт】 для отправки payload
  3. Откройте http://www.dnslog.cn и нажмите 【Refresh】 для просмотра
  4. Если видите записи DNS-запросов, значит уязвимость существует!

【Принцип уязвимости】 CVE-2026-42588: masterslave URI → ActiveMQ загружает вредоносный XML → Spring создаёт экземпляр Bean → RCE Затронутые версии: 5.x < 5.19.4, 6.0.0 ≤ 6.x < 6.2.3
ActiveMQ ActiveMQ_RCE
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






