
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 sherlocksecurity/microsoft-cve-2022-26809-the-little-boy
PoC для CVE-2022-26809 RCE через RPC будет обновлён здесь.
 dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
CVE-2025-24893 — это критическая уязвимость неаутентифицированного удалённого выполнения кода в XWiki (версии < 15.10.11, 16.4.1, 16.5.0RC1),…
 l-urk/cve-2024-6387
Python-скрипт proof of concept для эксплойта regreSSHion.
 safe3s/cve-2022-2185-poc
CVE-2022-2185 poc
 askyeye/cve-2022-21894-payload
Пример полезной нагрузки для CVE-2022-21894
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE — доказательство концепции.
 mbanyamer/apache-tomcat---remote-code-execution-via-session-deserialization-cve-2025-24813-
Apache Tomcat - Удалённое выполнение кода через десериализацию сессии (CVE-2025-24813)
 guiimoraes/cve-2025-15467
PoC выполнения команд для переполнения буфера стека OpenSSL CVE-2025-15467
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
Создание лаборатории и тестирование CVE-2024-3116 — удалённое выполнение кода в pgadmin <=8.4
 al1ex/cve-2020-36184
CVE-2020-36184 && Jackson-databind RCE
 bartixxx32/cve-2026-43499-oneplus15
Учебный proof-of-concept для локального повышения привилегий в Android 16 на OnePlus 15, включающий определение смещений ядра, генерацию целей и…
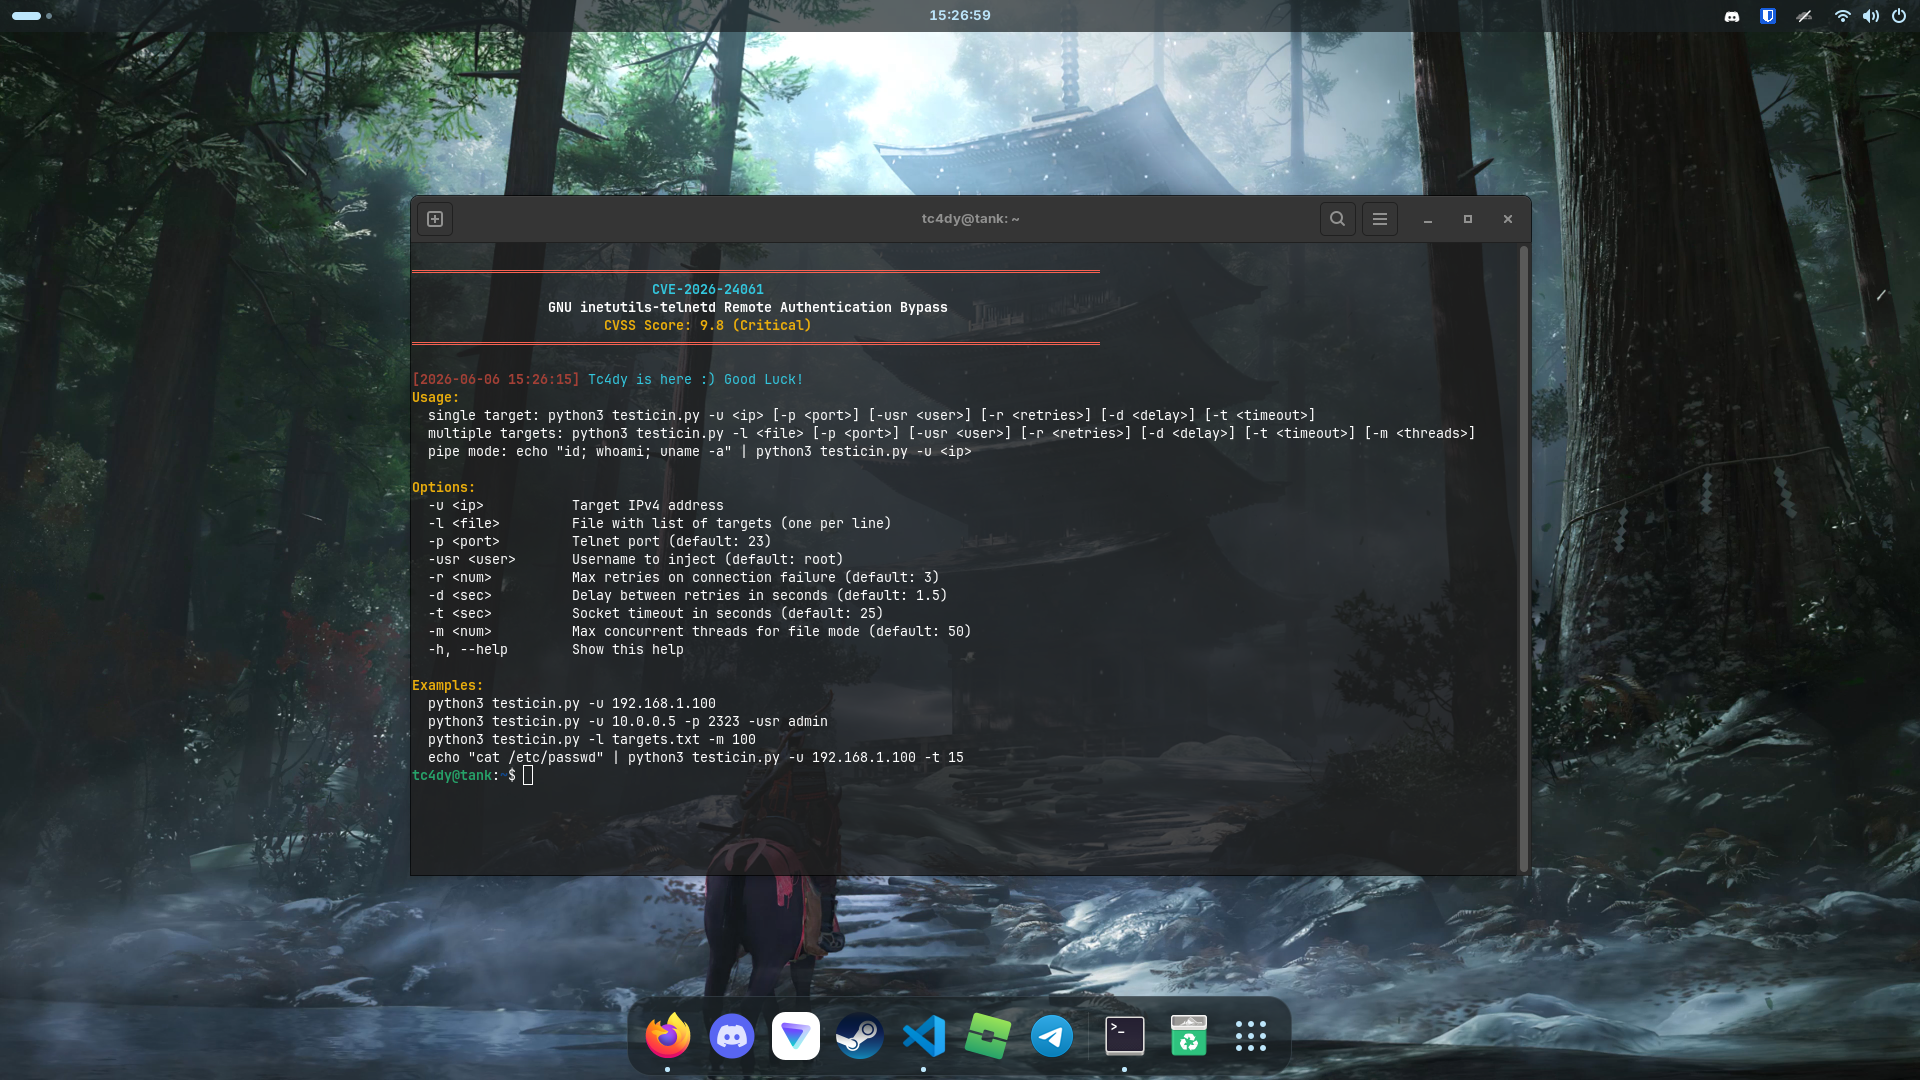 tc4dy/cve-2026-24061-poc-exploit
Эксплойт удаленного обхода аутентификации для GNU inetutils-telnetd (CVE-2026-24061) с использованием CRLF-инъекции для получения мгновенной…
 fusiondrive/cve-2026-43499-s24u
Исследовательский порт CVE-2026-43499 для Galaxy S24 Ultra SM-S928U1 DZF2 (ЗАВЕРШЕНО)
 antichainalysis/sap-netweaver-0day-cve-2025-31324
sap netweaver 0day poc от shinyhunters (scattered lapsus$ hunters), затрагивающий все версии 7.x, CVE-2025-31324
 zeop-cybersec/apache_normalize_path
Модули Metasploit-Framework (сканер и эксплойт) для CVE-2021-41773 и CVE-2021-42013 (обход пути в Apache 2.4.49/2.4.50)
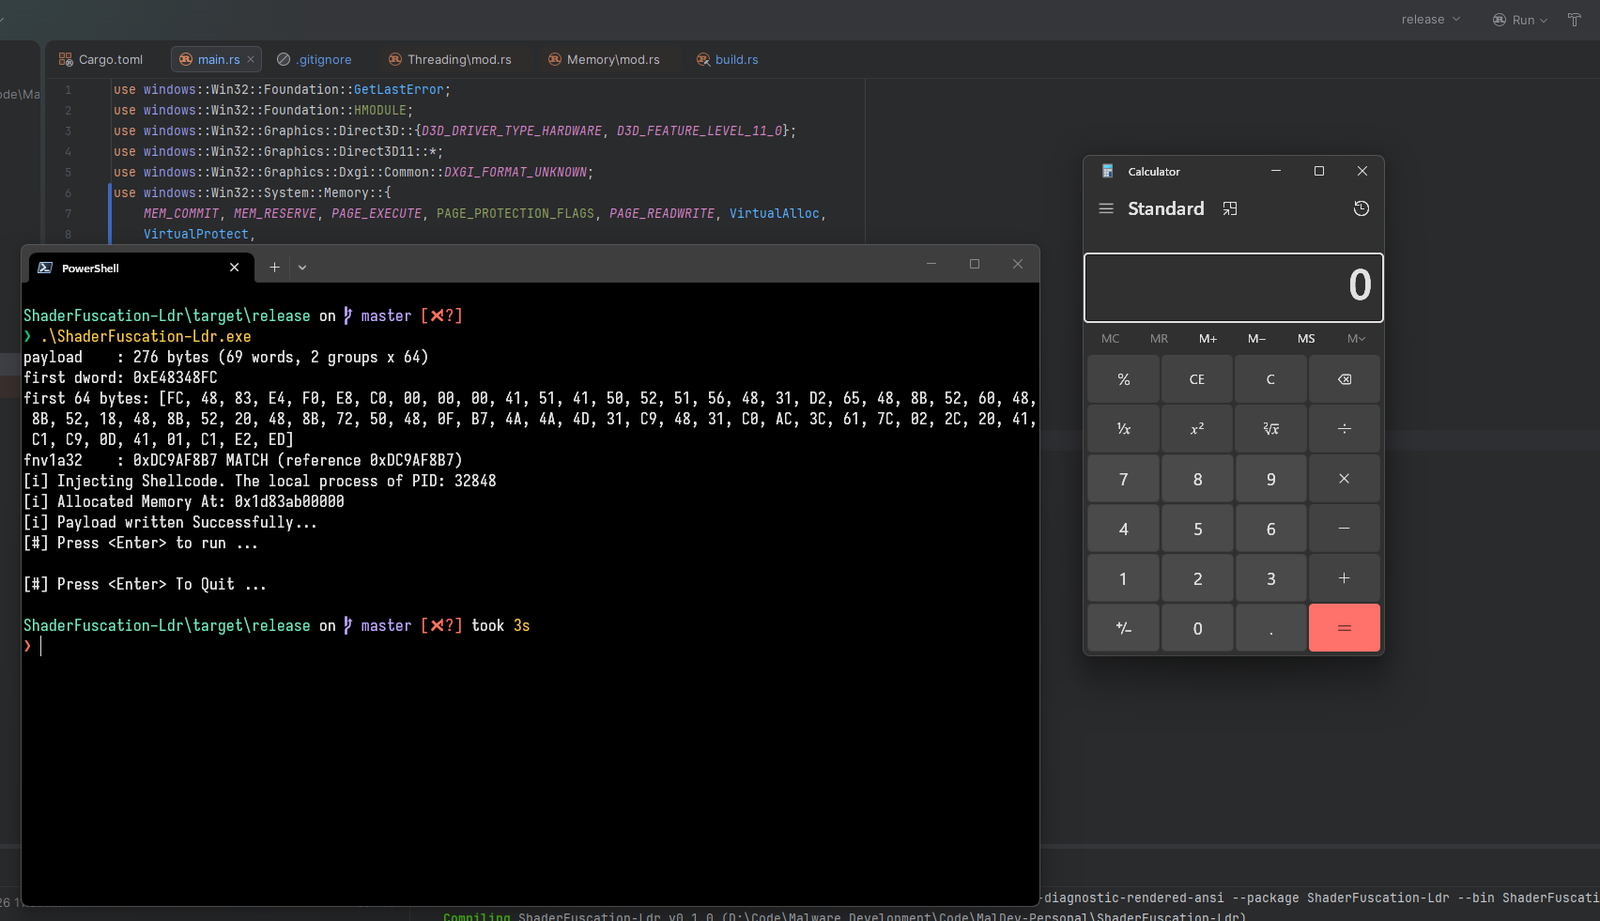 dovelus/polychrome-rs
PoC использования вычислительного шейдера в качестве полезной нагрузки
 bailan766/rmx3888-cve-2026-43499-config
CVE-2026-43499 конфигурация эксплойта для realme RMX3888 (Android 16) - 20 подтверждённых kernel offsets
 de7ec7ed/cve-2016-0040
64-битный эксплойт для повышения привилегий в ядре Windows для CVE-2016-0040 (уязвимость WMI Receive Notification) с использованием манипуляции…








