#1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 kalidas-7/cve-2019-9053
Эксплойт неаутентифицированной временной слепой SQL-инъекции для CMS Made Simple <= 2.2.9. Извлекает учетные данные администратора и, опционально,…
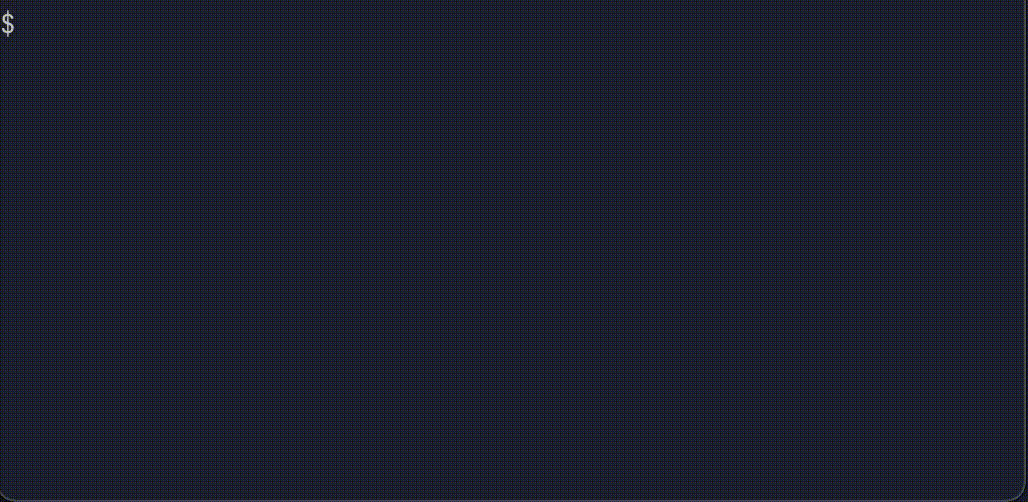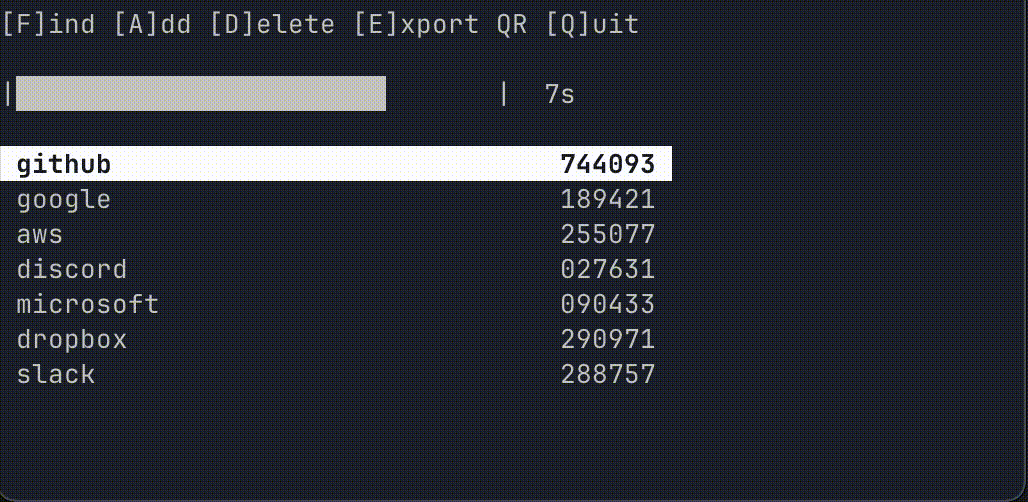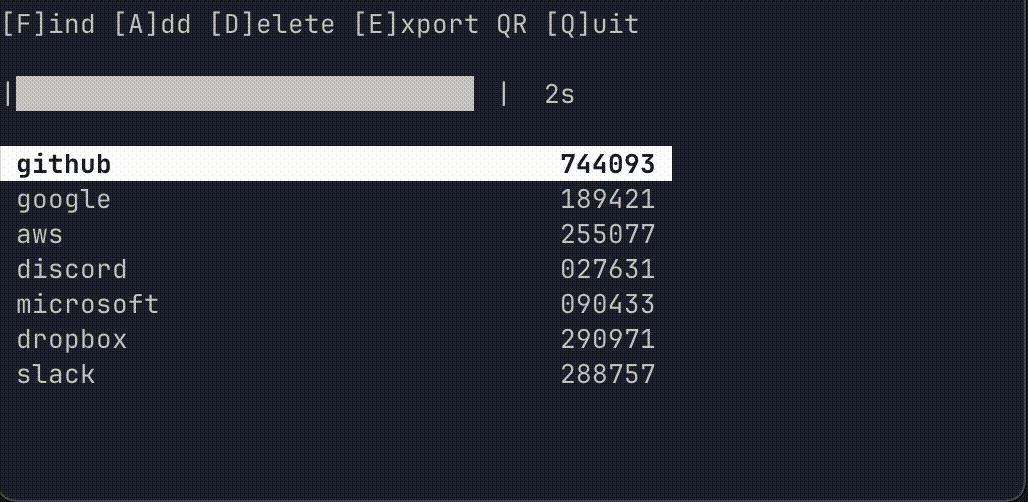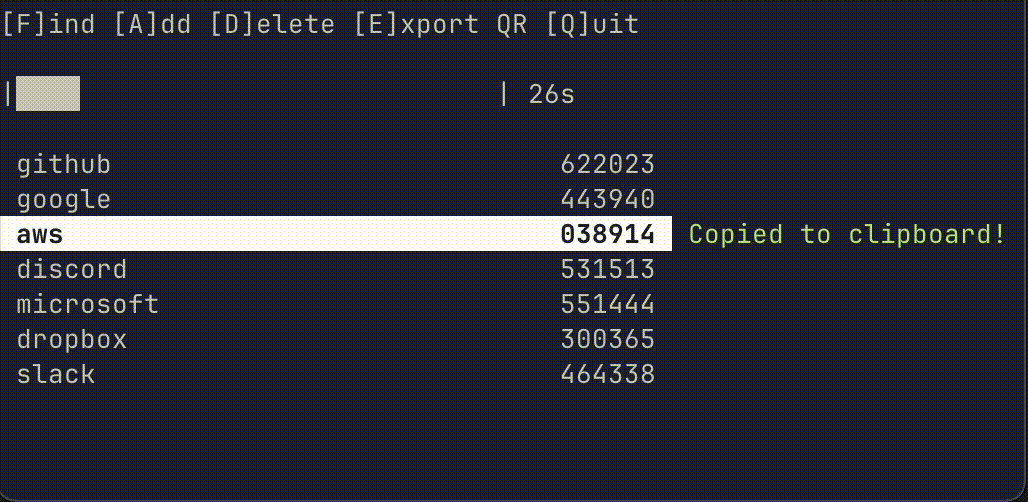 yen223/hotpot
Простой и безопасный инструмент командной строки для управления кодами двухфакторной аутентификации на основе TOTP.
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3 эксплойт для CVE-2019-9053 — неаутентифицированной SQL-инъекции в CMS Made Simple 2.2.9, которая извлекает учётные данные администратора и…
 ishaklaz/hash-eye
**HashEye** — это мощный инструмент командной строки на Python для мгновенного обнаружения и анализа типов хешей. Он предоставляет подробную…
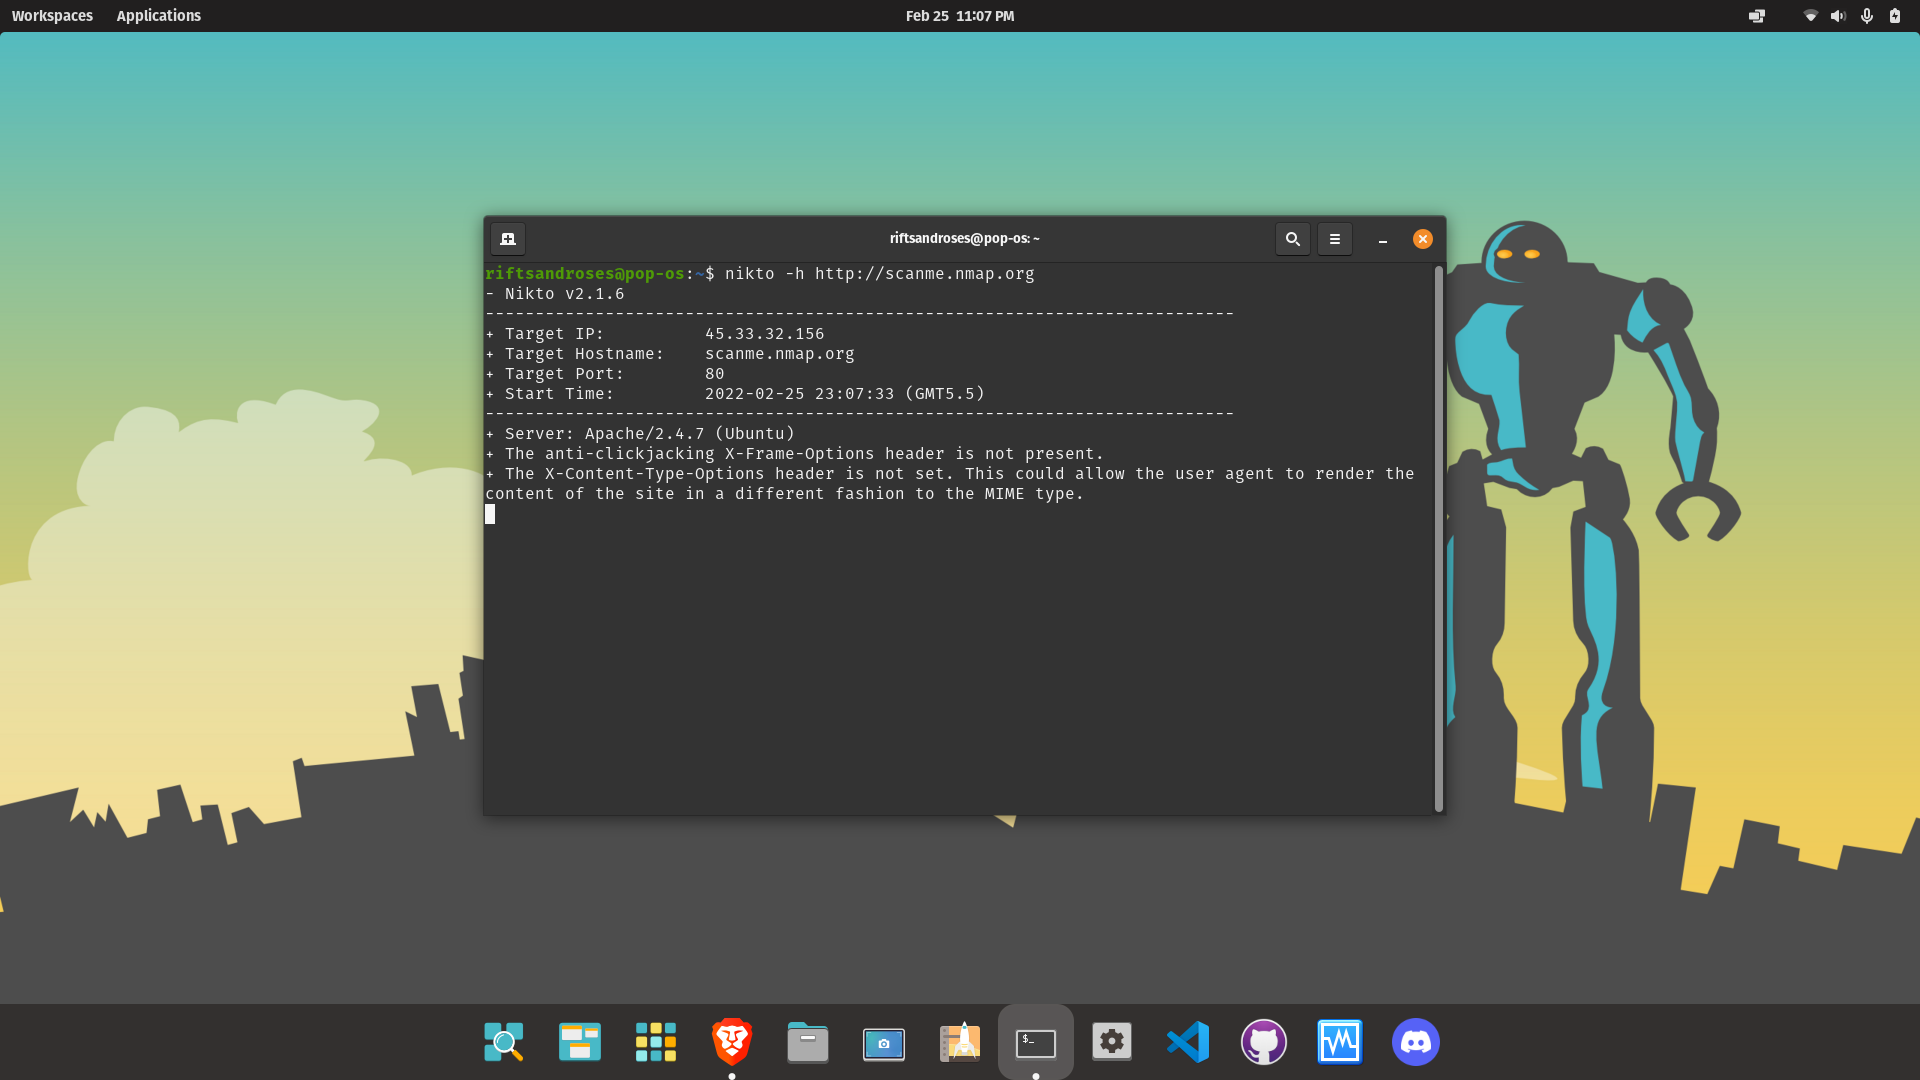
 ilk-toolkit/ilk-toolkit
Набор инструментов, который автоматически устанавливает и настраивает всё необходимое для превращения вашего повседневного дистрибутива Linux в…
 ghcohu/decrypt-passwords-for-huawei-routers-and-switches-cve-2012-4960
Расшифровывает пароли маршрутизаторов и коммутаторов Huawei с использованием режима DES ECB, эксплуатируя слабое шифрование CVE-2012-4960.…
 cduram/cve-2023-39144
Раскрытие CVE-2023-39144: раскрытие пароля в открытом виде на страницах администрирования устройства Element55 Maketime, что позволяет повысить…
 am0nt31r0/password-analysis
Скрипт на Go, который анализирует список паролей на основе их энтропии и слабых паролей из словаря. Полезно для тестов на проникновение и фишинговых…
 ac8999/cve-2025-24071
Python-скрипт для выполнения CVE-2025-24071
 alone/mutator
Генерация мутаций на основе списка слов
 byrek/cve-2019-9053
Улучшенный код эксплойта SQL-инъекции Daniele Scanu
 sarpantkeltiek/cve-2024-37010
Эксплойт для CVE-2024-37010: доступ к внешнему хранилищу другого пользователя и латеральное перемещение
 pointedsec/cve-2024-44541
Этот репозиторий описывает уязвимость SQL-инъекции в Inventio Lite v4, включая шаги эксплуатации и Python-скрипт для автоматизации атаки. В нём…
 c3rrberu5/zerologon-to-shell
Автоматизированный эксплойт-скрипт, объединяющий CVE-2020-1472 (ZeroLogon) с evil-winrm для получения удалённой оболочки на уязвимых контроллерах…
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Использование UNC-путей в средах Windows в Apache Solr
 ret2desync/cve-2024-38793-poc
PoC-код для эксплуатации CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 — аутентифицированная SQL-инъекция (Contributor+))
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 davcwikla/cve-2019-9053-exploit
Рабочий эксплойт на Python для CVE-2019-9053 с опциональным взломом пароля через словарь. Нацелен на веб-приложения через HTTP URI для…