#1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit
 rayngnpc/cve-2022-26923-rayng
Эксплуатация CVE-2022-26923
 hf3cyber/cms-made-simple-2.2.9-unauthenticated-sql-injection-exploit-cve-2019-9053-
Эксплойт слепой SQL-инъекции на основе времени для CMS Made Simple <= 2.2.9 (CVE-2019-9053), который извлекает имя пользователя, адрес электронной…
 dawnl3ss/cve-2023-32784
Извлечение мастер-пароля базы данных KeePass <= 2.53.1
 hackheart-tech/-exploit-lab
Эксплойты Python cve-2019-9053 – от HackHeart
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Демонстрирует захват NTLM-хэшей с помощью Responder и выполнение фишинговых писем, эксплуатирующих CVE-2024-21413 для компрометации систем.
 g4sp4rcs/cve-2023-32784-password-combinator-fixer
После использования дампера паролей KeePass, возможно, какой-то символ, распознанный как ●, неверен, и вы хотите узнать реальный символ.
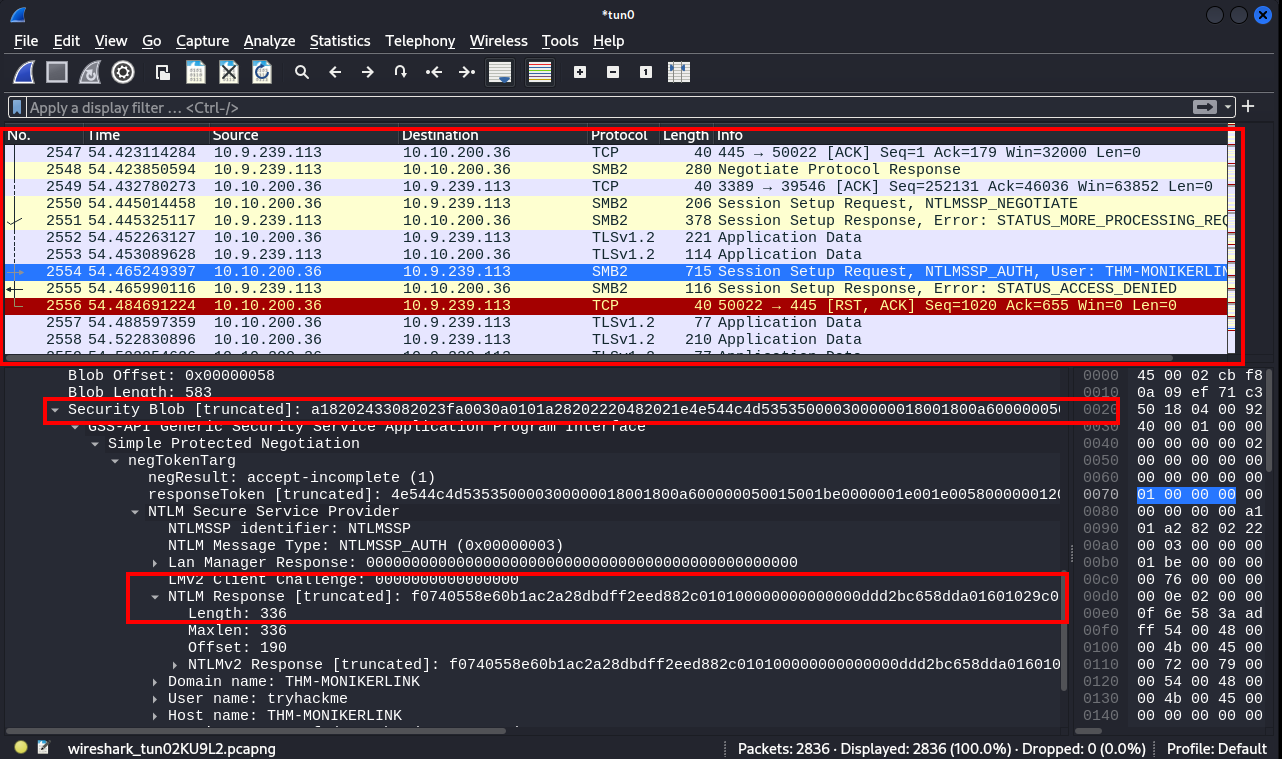 kartheekkandalam99/svpt_cw_2
Настройка CVE-2024-21413 для CW
 xiangsi-howard/ctf---cve-2011-2523
Пошаговое прохождение CTF с эксплуатацией бэкдора vsftpd 2.3.4 (CVE-2011-2523) для захвата и взлома /etc/shadow и /etc/passwd из Metasploitable 2.
 jtoalu/ctf-cve-2019-9053-gtfobins
Пошаговое прохождение CTF, демонстрирующее эксплуатацию SQL-инъекции CVE-2019-9053 и повышение привилегий на основе GTFOBins на цели CMS Made Simple.
 digital-dev/keepass-triggerless
KeePass 2.53.1 с удалённой системой триггеров ECAS, устраняющий CVE-2023-24055
 dev0558/cve-2023-32784-exploit-report
Образовательная демонстрация восстановления мастер-пароля KeePass с помощью анализа дампа памяти при уязвимости CVE-2023-32784, с пошаговой…
 mbadanoiu/artemis2hashcat
Python3-реализация для преобразования хэшей Artemis PBKDF2WithHmacSHA1 в формат hashcat
 mbadanoiu/hmac_bruteforcer
Очень медленный брутфорсер HMAC-ключей
 ejfkdev/reyee_decrypt
Расшифровка прошивки Ruijie ReyeeOS (v1/v2) и зашифрованных резервных копий конфигурации; восстановление паролей в открытом виде
 qsecure-labs/deadmatter
Инструмент для извлечения учётных данных, не зависящий от смещения

 renich/genclave
Централизованный аппаратно-защищённый анклав криптографической идентификации на базе TPM 2.0 и многопротокольный мост для Linux (FIDO2/CTAP2 WebAuthn…
 ffffffff0x/digital-privacy
Ресурсы по защите информации и OSINT | схема, объединяющая сбор, защиту и очистку цифровой конфиденциальности, а также противодействие открытому…