#1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit
 e-m-e-k-a/moniker-link-lab-setup
Лаборатория для тестирования на проникновение, демонстрирующая эксплуатацию moniker link CVE-2024-21413 для кражи учетных данных NTLM, включая…
 mafiosohack/offensive-lab-2
Прохождение пентеста уязвимой виртуальной машины Ubuntu. Эксплуатация бэкдора ProFTPD 1.3.3c (CVE-2010-4221) позволила получить root-доступ и…
 the-hollowclan/zipcracker
100% бесплатный автономный инструмент для восстановления паролей ZIP
 si-ni/cve-2025-29927-proof-of-concept
Задача Capture the Flag: CVE-2025-29927 в сочетании с уязвимостью внедрения команд
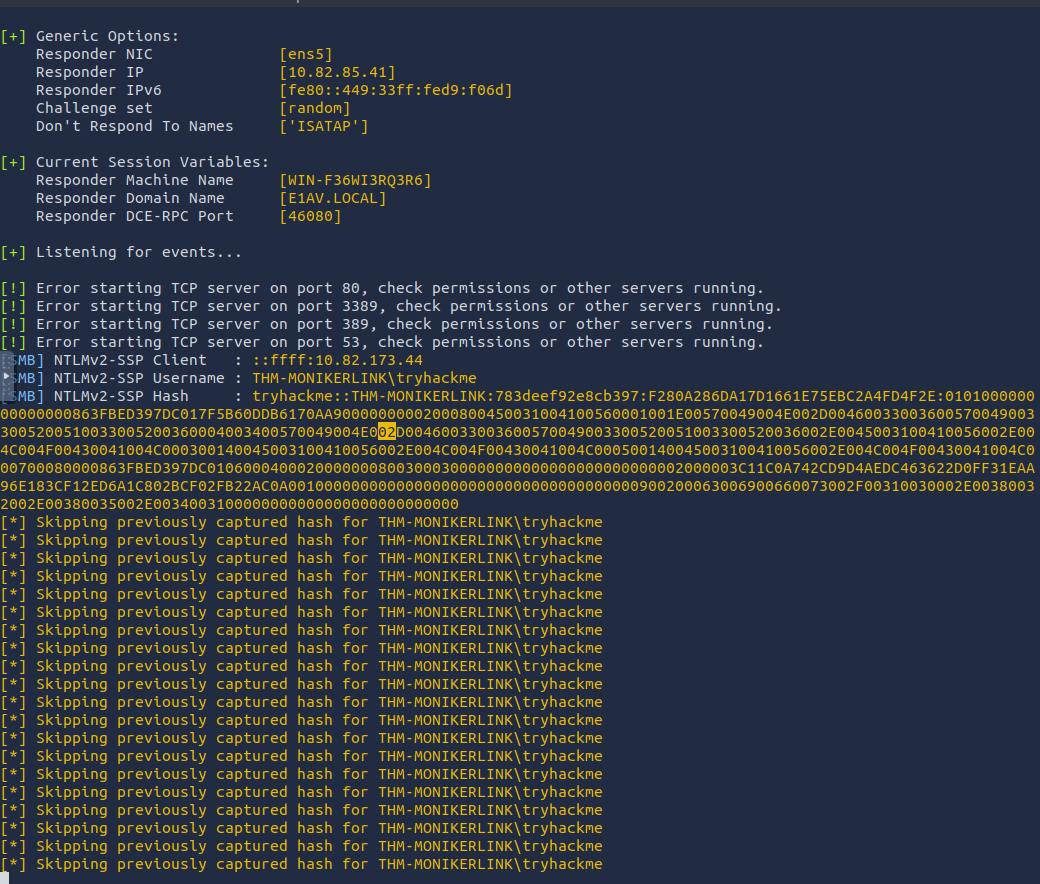 securenetexpert/cve-2024-21413-moniker-link-writeup
Техническое описание CVE-2024-21413 (уязвимость Moniker Link)
 sallocinavalcante/lab-smb-responder-cve-2024-21413
Лаборатория, созданная для PenTest уязвимости CVE 2024-214113(MONIKER LINK).
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — восстановление пароля в открытом виде для Lansweeper lsrunase 2.0 / lsencrypt 2.0 через жестко закодированный ключ RC4. PoC +…
 fbm31/audit-blackbox-web-to-root
Black Box аудит безопасности сервера Drupal 7. Демонстрация полной Kill Chain: SQL-инъекция (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Повышение…
 rahultb-sec/cve-2026-33829-writeup
Разбор уязвимости: CVE-2026-33829 (принуждение NTLM в Windows Snipping Tool)
 cspanias/rconfig_rce
Объединённые PoC для rConfig: SQL-инъекция (CVE-2020-10220) и Командная инъекция (CVE-2020-10879)
 kayes817/cve-2022-1257
Доказательство концепции эксплуатации CVE-2022-1257, которое извлекает и расшифровывает сохранённые учётные данные из базы данных агента McAfee…
 maikneysm/autopwn-titanic.htb
Это автоматизированный скрипт эксплуатации для машины *Titanic* на Hack The Box. Он извлекает хэши пользователей Gitea через LFI, помогает в их…
 f4dee-backup/cve-2025-24071
Эксплойт-скрипт для CVE-2025-24071, который извлекает NTLM-хеши из Windows при распаковке специально созданного ZIP/RAR-файла, эксплуатируя обработку…
 seecret.it/seecret.it
Seecret.it - это безопасный сервис для обмена конфиденциальной информацией через зашифрованные одноразовые ссылки. Идеально подходит для передачи…
 kyomahooin/cve-2008-6970
Брутфорс слепой SQL-инъекции.
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Доказательство концепции эксплуатации CVE-2024-21413 с использованием Moniker Link в HTML-письме для запуска SMB-подключения и перехвата хэшей…
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 afine-com/cve-2023-45182
IBM i Access Client Solutions < 1.1.9.4 - Слабое шифрование паролей