#1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 qmonnet/rbpf
Виртуальная машина на Rust и JIT-компилятор для eBPF-программ
 vulncheck-oss/go-exploit-cache
Утилита для создания базы данных HTTP-кэша для использования с go-exploit
 0xxon/cve-2020-0601-plugin
Пакет Zeek, использующий OpenSSL для обнаружения попыток эксплуатации CVE-2020-0601
 0xblackash/cve-2026-110912
Python/scapy proof-of-concept для CVE-2026-110912 (ARPBleed) — чтение за пределами границ ar_hln/ar_pln в ARP в DragonFly BSD, приводящее к утечке…
 thehackingsage/hackdroid
Кураторский каталог из 364 APK-файлов для пентестинга и безопасности Android, организованный по категориям и охватывающий инструменты криминалистики,…
 corelight/php2shell-detect
Обнаружения Zeek и Suricata для «php2shell» CVE-2026-109618 и CVE-2026-109619
 jawadasghar471600-dot/wi-fi-fortress-auditor
Руководство по аудиту безопасности Wi-Fi и тестированию паролей WPA2 2026: освоение режима монитора
 frostbits-security/mitm-cheatsheet
Шпаргалка, каталогизирующая атаки типа «человек посередине» на уровнях L2–L4 и в беспроводных сетях, с инструментами атак, методами обнаружения и…
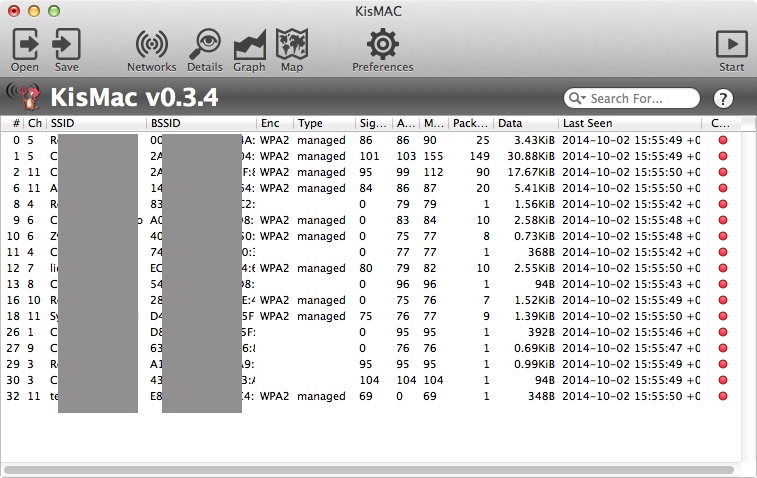 agnidia/kismac2
KisMAC — это бесплатный инструмент с открытым исходным кодом для поиска беспроводных сетей и обеспечения безопасности в Mac OS X.
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 thyrlian/charles-proxy-mobile-guide
Пошаговое руководство по перехвату HTTP/HTTPS-трафика Android и iOS с помощью Charles Proxy, включая проксирование SSL, установку CA-сертификата и…
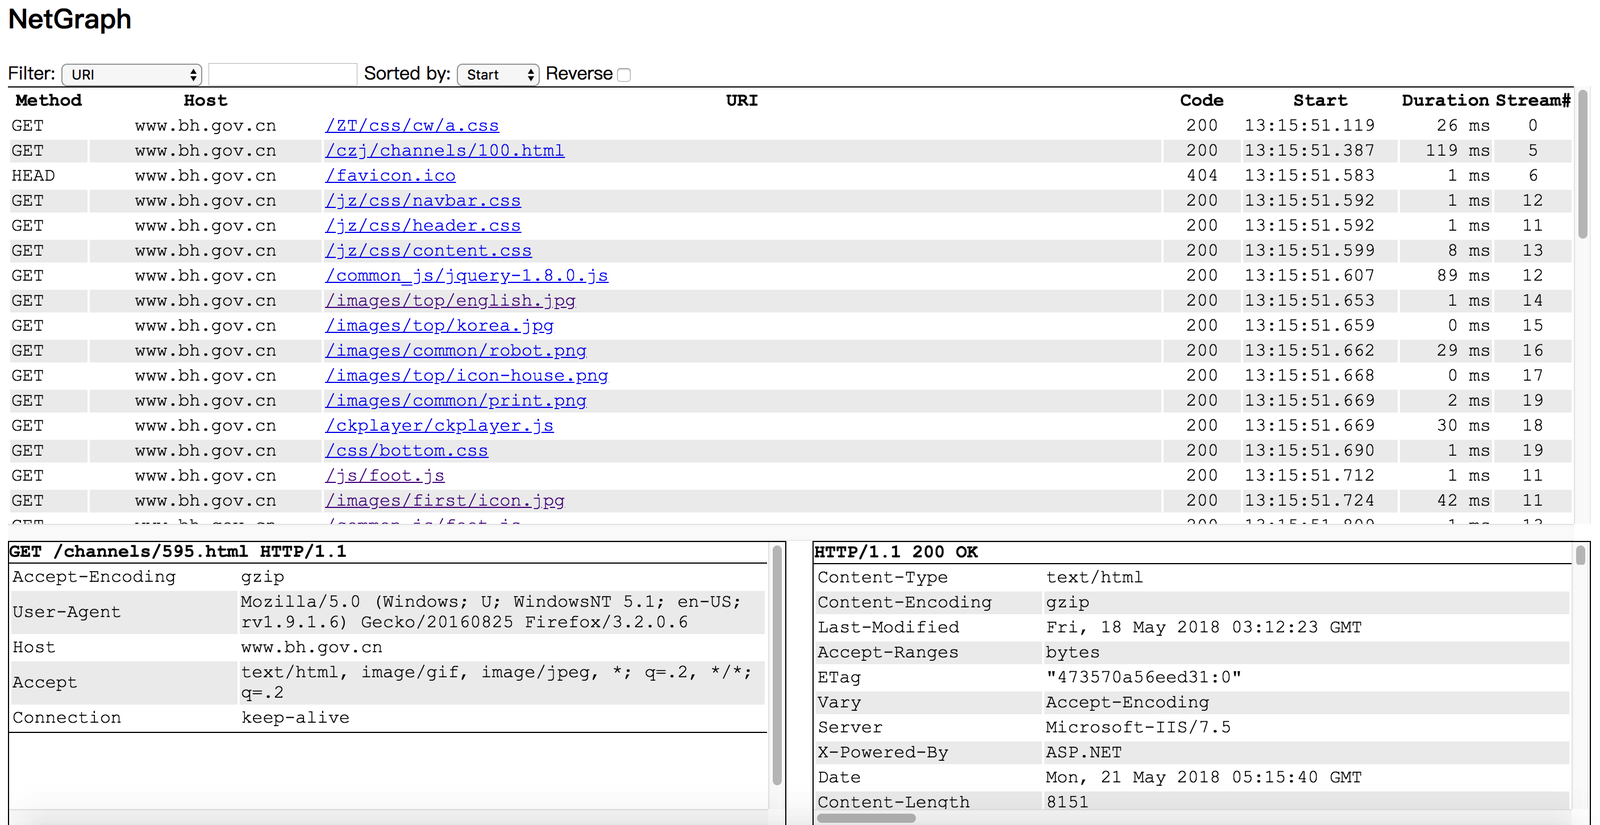 ga0/netgraph
Кроссплатформенный HTTP-сниффер с веб-интерфейсом
 amirsafiallah/dhcpflood
Инструмент на C++ с использованием libtins для создания и широковещательной рассылки DHCP-запросов со случайными MAC-адресами в пределах пула…
 ooni/probe-cli
Движок измерений на Go и CLI для обнаружения интернет-цензуры и сетевого вмешательства, запуска сетевых тестов OONI и отправки результатов в открытую…
 maureille/agentic-pcap
Эталонный код и интерактивные результаты для автономного обнаружения сетевых атак агентами LLM, использующими инструменты при исследовании…
 doronz88/harlogger
Простая утилита для перехвата расшифрованного HTTP/HTTPS-трафика на устройстве macOS/iOS (как с джейлбрейком, так и без него)